



TP-Link, една от най-популярните марки рутери в САЩ и доминиращо име в класацията за най-продавани продукти на Amazon може да бъдат забранени в САЩ. Властите твърдят, че произведените в Китай устройства, за които в миналото е било установено, че съдържат уязвимости представляват риск за националната сигурност. Смята се, че оборудване на компанията е било многократно използвано при организирани кибератаки на китайски хакери
Според доклад на The Wall Street Journal, разследванията срещу TP-Link са започнати от министерствата на търговията, отбраната и правосъдието на САЩ. Министерството на търговията също така е призовало представители на компанията в съда.
Властите могат да забранят продажбата на рутерите на компанията в САЩ през следващата година. Вероятно администрацията на новоизбрания президент Доналд Тръмп ще я наложи.
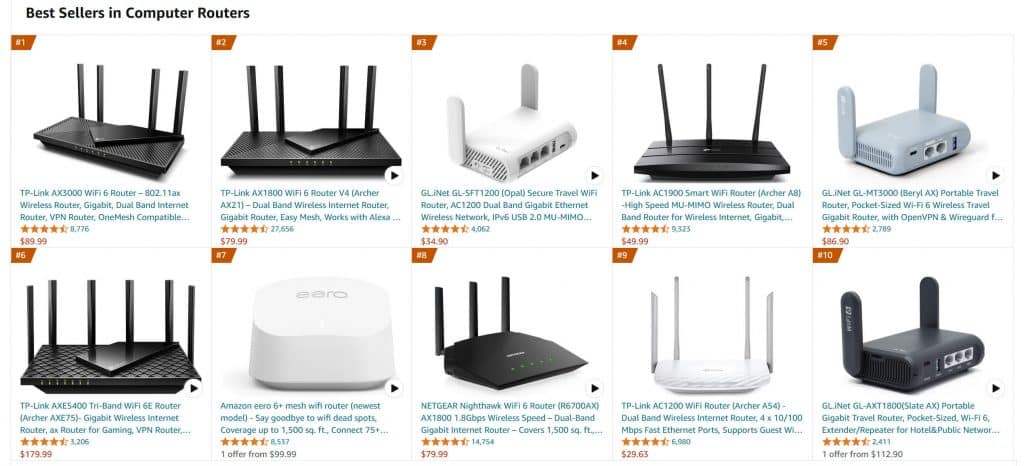
TP-Link държи около 65% от американския пазар на рутери, използвани в домакинствата и малките предприятия. Само през третото тримесечие на тази година тя е спечелила още 5% от пазара, твърди WSJ. 11 от 12 най-продавани маршрутизатори в Amazon в САЩ са на компанията със седалище в Шънджън, включително моделите AX3000 и AX1800.
През октомври Microsoft разкри сложна мрежа от компрометирани устройства, които китайските хакери използват, за да извършват организирани атаки срещу клиенти на Microsoft Azure, включително мозъчни тръстове, правителствени и неправителствени организации и доставчици на Министерството на отбраната на САЩ.
Тази мрежа, наречена CovertNetwork-1658, активно краде идентификационни данни от клиенти от август 2023 година насам. При атаките се използва ботнет от хиляди маршрутизатори, камери и други свързани с интернет устройства за малки и домашни офиси (SOHO). В пиковия момент в ботнета е имало повече от 16 000 устройства, повечето от които са били рутери TP-Link.
//ОЩЕ ПО ТЕМАТА:
Ботнети: Какво представляват, как работят и колко са опасни
Има многобройни случаи, в които са били открити уязвимости в маршрутизаторите TP-Link.
През май в трибандовия геймърски рутер Archer беше открита критична уязвимост с оценка CVSS 10,0. Използвайки я, неавтентифициран нападател може да инжектира злонамерени команди и да получи пълни привилегии за отдалечено изпълнение на код на уязвимото устройство.
През 2023 година беше съобщено, че китайски държавни хакери заразяват рутерите TP-Link с персонализиран злонамерен фърмуер. Тази новина се появи само няколко месеца след като правителството на САЩ заяви, че операторите на ботнета Mirai използват рутери на TP-Link за DDoS атаки.
Достъпността на рутерите TP-Link е една от причините за тяхната популярност. Министерството на правосъдието разследва дали тази ценова стратегия не нарушава законите, забраняващи потенциални монополи чрез продажба на продукти под производствените разходи, според лице, запознато с въпроса.
Самият производител категорично отхвърли тези твърдения.
„Приветстваме всяка възможност да работим с правителството на САЩ, за да докажем, че нашите практики за сигурност са напълно в съответствие с индустриалните стандарти и да демонстрираме постоянния си ангажимент към американския пазар, американските потребители и към решаването на проблемите С националната сигурност на САЩ.“
заяви говорител на калифорнийското подразделение на TP-Link
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
