


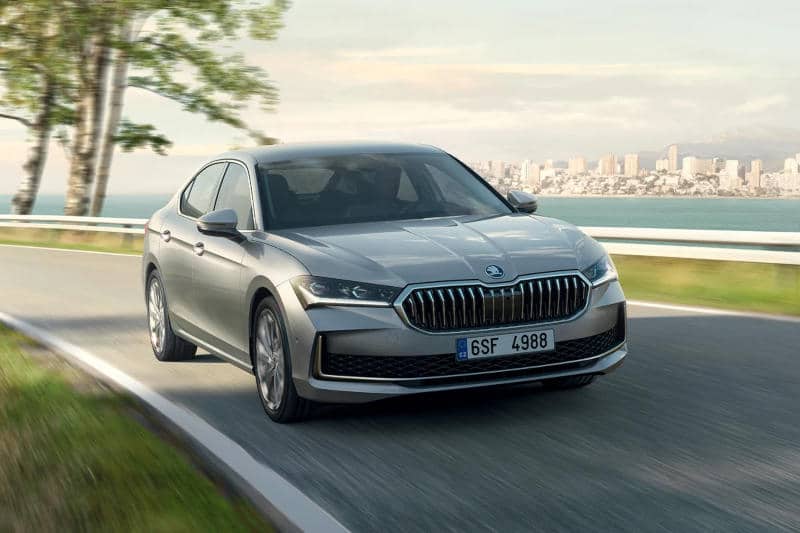

Изследователи са открили няколко уязвимости в системите за развлечение и информация, използвани в някои модели автомобили Škoda. Използвайки тези уязвимости, нападатели евентуално могат дистанционно да активират някои контролни уреди и да проследяват местоположението на автомобилите в реално време.
Откритието принадлежи на специалисти от PCAutomotive – компания, специализирана в областта на киберсигурността. Те са провели проучването си, използвайки седана Škoda Superb от 3-то поколение и са докладвали за 12 уязвимости на събитието Black Hat Europe. Година по-рано същата компания разкрива още 9 уязвимости в същия модел. Новите уязвимости могат да бъдат свързани помежду си и използвани за стартиране на зловреден софтуер в системите на автомобила.
За да започне атака, нападателят може да се свърже с мултимедийния блок на автомобила чрез Bluetooth – не се изисква удостоверяване и хакерът може да се намира на разстояние 10 метра от автомобила. Уязвимостите в MIB3 информационно-развлекателната система позволяват кодът да се изпълнява неограничено и да се стартира при всяко включване на устройството.
Хакерът може да получи GPS координатите на автомобила в реално време, да записва данни за скоростта, да записва разговори в салона на автомобила чрез инсталиран в системата микрофон, да прави снимки на интерфейса на информационно-развлекателната система и да възпроизвежда произволен звук през него. Ако собственикът на автомобила е разрешил синхронизиране на контактите със смартфона си, хакерът може да копира и телефонния указател. Заслужава да се отбележи, че тези данни обикновено са криптирани в мобилното устройство.
Важно е да се спомене, че изследователите не са успели да заобиколят защитата на мрежовия шлюз на автомобила, за да получат достъп до кормилната система, спирачките и педала на газта.
Уязвимите системи MIB3 се използват в няколко модела автомобили на Volkswagen и Škoda. Ако се вярва на публично достъпните данни за продажбите, уязвими са около 1,4 млн. автомобила. Като се вземат предвид компонентите на вторичния пазар, този брой може да е много по-голям, предупреждават експертите. Специалистите на PCAutomotive съобщиха за своите констатации на Volkswagen, която е собственик на чешката компания, като последната е затворила установените уязвимости.
„Разкритите уязвимости в информационно-развлекателната система бяха и ще бъдат отстранени чрез непрекъснато наблюдение на актуализациите през целия жизнен цикъл на нашите продукти. Заплахи за сигурността на нашите клиенти или на нашите автомобили никога не е имало и няма да има.“
заяви говорител на Škoda пред TechCrunch
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
