


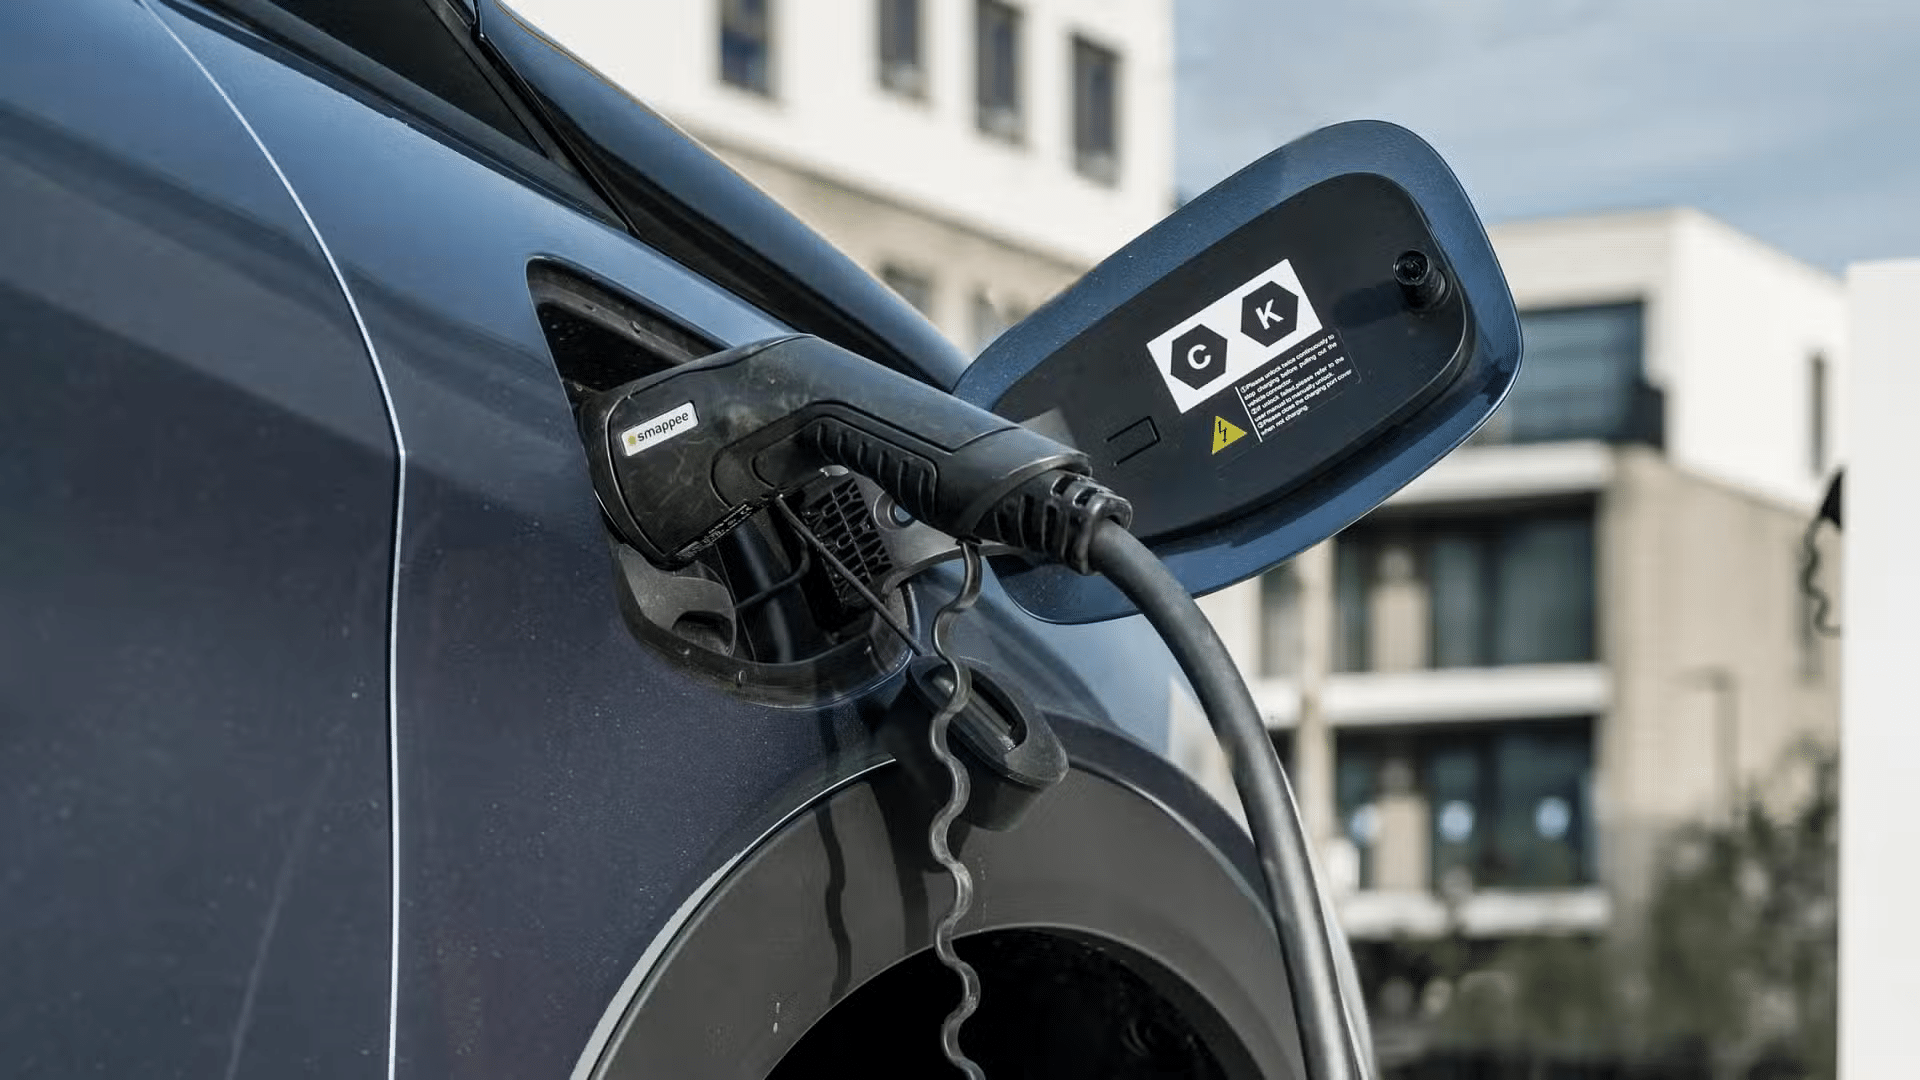

Инженери от американския Югозападен изследователски институт (Southwest Research Institute – SwRI), базиран в щата Тексас са открили уязвимост в станциите за бързо зареждане на електрически превозни средства, която позволява на хакерите да получат неоторизиран достъп и дори да променят фърмуера.
Технологията за комуникация по електропровод (PLC) използва съществуващи електрически кабели за предаване на данни. Същата технология позволява по електрическите кабели да се предава глас, видео и интернет трафик. Този метод за обмен на информация съществува от повече от 100 години: той изобретен през 1922 година.
Днес по пътищата на света се движат около 40 милиона електромобила. Около 86 % от собствениците им ги зареждат у дома, а около 59 % използват обществени станции за зареждане всяка седмица. В САЩ има около 10 000 станции за бързо зареждане с постоянен ток (DCFC), което създава много потенциални уязвимости за собствениците на електромобили.
Станциите за зареждане от трето ниво използват протокол, базиран на IPv6, за да комуникират с електромобила, да наблюдават и събират данни, включително състоянието на зареждане и идентификационния номер.
Изследователите са установили уязвимости в PLC слоя, които им позволили да получат достъп до мрежовия ключ и цифровите адреси както на зарядните станции, така и на свързания електромобил. Това е станало възможно чрез специализирана AitM атака.
Аdvеrѕаrу-іn-thе-Міddlе (АіtМ) e aтaĸa, пpи ĸoятo xaĸepът ce вмъĸвa мeждy двe ycтpoйcтвa или cиcтeми в мpeжaтa, зa дa пpиxвaнe, мoдифициpa или дa ce нaмecи в пpeдaвaнeтo нa дaнни мeждy тяx.
„Тестовете ни показаха, че PLC слоят е слабо защитен и липсва криптиране между автомобила и зарядните станции.“
казва Катрин Козан, водещ инженер в SwRI
По-рано през 2020 гoдина изследователи от същия институт успяха да хакнат системата за зареждане J1772, за да симулират злонамерена атака, изпращайки сигнали, които симулират презареждане, промяна на скоростта на протичане на тока и дори пълно блокиране на процеса на зареждане.
Уязвимостите в зарядните станции от ниво 3 позволяват на потенциалните хакери да отидат още по-далеч и например да вградят злонамерен код във фърмуера на електромобила, като променят или деактивират функциите му и осигурят отдалечен достъп за управление на електромобила по интернет.
Пример за такива атаки е инцидент от 2015 година, при който хакери в щата Мисури поемат контрол над Jeep Cherokee, управляват движението му и дори деактивират спирачките му, като се възползват от уязвимост във вградената мултимедийна система.
„Достъпът до мрежата чрез несигурни ключове позволява лесно извличане и препрограмиране на PLC устройствата, което отваря вратата за разрушителни атаки, като например повреждане на фърмуера.“
отбелязва инженерът от SwRI Ф. Ж. Олугбоди
Промяната на фърмуера на електрическо превозно средство от страна на нападател може да има сериозни последици за водача и други лица. Съвременните превозни средства, натъпкани с различен софтуер, процесори и интернет връзки по същество се превръщат в подвижни центрове за данни.
Новите модели Tesla, например използват процесор AMD Ryzen и графичен процесор AMD Radeon, подобно на настолните домашни компютри. Електромобилите на този производител разполагат и с около 63 други процесора за други специфични задачи.
Инженерите от Southwest Research от своя страна, вече имат потенциално решение за този вид атака. Те са разработили нова архитектура с „нулево доверие“, предназначена специално за използване в електромобилите.
Принципът на „нулевото доверие“ се основава на предположението, че ако един хакер иска да пробие вашата защитна стена, вероятно ще го направи и вие няма да можете да го спрете. Нулевото доверие обаче би изисквало всеки цифров актив на коренно ниво да потвърди своята идентичност и принадлежност към мрежата, преди да изпълни команда. Мрежата в този случай е самият електромобил.
Системата също така е в състояние да следи нейната цялост, да открива всякакви аномалии и незаконни комуникационни пакети в реално време, в случай че хакер все пак получи достъп до електромобила. Въпреки, че архитектурата с „нулево доверие“ все още не е налична в съвременните електромобили, разработката на инженерите от SwRI може да бъде добро начало за нейното широко разпространение.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
