



Как излизането на нова игра привлече вниманието на хакерите.
На 24-ти август платформата Steam преживя внезапен срив, който предизвика масови оплаквания от играчите по целия свят за невъзможност да влязат в акаунтите си. Първоначално много потребители предположиха, че причината за инцидента е напливът на играчи в популярната игра Black Myth: Wukong. Както се оказа по-късно обаче, истинската причина е била мащабна DDoS атака срещу сървърите на Steam.
Според Perfect World атаката е засегнала както международните сървъри на Steam, така и сървърите на компанията в Китай. Ударени са били общо 107 IP адреса на сървъри в 13 държави, включително САЩ, Китай, Япония, Германия и др. Атаката е била добре планирана и извършена на четири вълни, всяка от които е била насочена към пика на активността на играчите в различни часови зони, за да предизвика максимални смущения в работата на платформата.
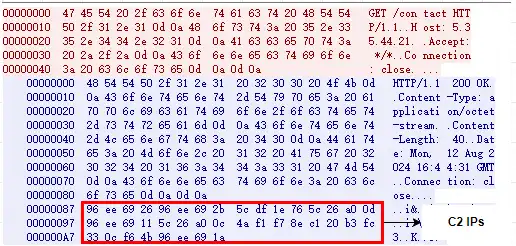
XLab, изследователска група за анализ на киберзаплахите, установи, че в атаката са участвали повече от 60 ботнет контролни възела, които са координирали действията на хиляди заразени устройства. Според XLab основният източник на атаката е бил ботнет, наречен AISURU, за който операторите му твърдят, че е разполагал с около 30 000 бота и мощност на атаката до 2 терабита в секунда.
Инцидентът съвпадна с излизането на играта Black Myth: Wukong в Steam, което породи подозрения, че атаката може да е имала за цел да разстрои китайския пазар на игри. Преди този инцидент не са регистрирани сериозни атаки срещу сървърите на Perfect World.
AISURU стана известен в общността на киберпрестъпниците с мощните си атаки. Ботнетът, който еволюира от открития по-рано Fodcha, използва множество уязвимости, за да завладява устройства и да организира атаки. AISURU продължи да прилага стратегиите на своя предшественик, но внесе собствени иновации в областта на криптирането и мрежовите комуникации.
За атаката AISURU е използвал усъвършенствана система за управление на ботовете и криптирани команди, за да координира действията си. Анализът установи, че ботмрежата е използвала различни протоколи за заобикаляне на защитите и е била способна да се адаптира към новите заплахи.
Това събитие показа, че DDoS атаките продължават да бъдат сериозна заплаха за основните интернет услуги, въпреки тяхната възраст. Играейки ключова роля в нарушаването на работата на платформата, атаката AISURU беше една от най-големите в последно време, като засегна световната игрална индустрия и предизвика значителни сривове.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
