



Активна drive-by атака към мобилни устройства с Android поставя в риск милиони устройства, предава Ars Technica. За разлика от конвенционалните атаки, при които се изисква потребителят да извърши някакво действие, като да инсталира зловредно приложение, при drive-by атаките е достатъчно посещаването на страница в Интернет, на която е разположен зловреден код. Атаките се възползват от две уязвимости в операционната система и засягат версии от 4.0 до 4.3, включително и експлойт, известен като Towelroot, който дава неограничен достъп. Изданието предава, че според доклади, същата атака, макар и възползваща се от други слабости в системата, засяга версия 4.4. Дан Гудин от Ars пише, че това е първата, или поне една от малкото регистрирани до днес атаки към мобилни устройства, при които не се изисква, каквото и да е действие от страна на потребителя. Обикновено, атаките към потребители на Android се заключават в измамни кампании, принуждаващи ги да инсталират приложение – програма за гледане на съдържание за възрастни, фалшива антивирусна програма, кракнати игри и под. Настоящите атаки са активни от поне два месеца и са разкрити от Blue Coat Systems.
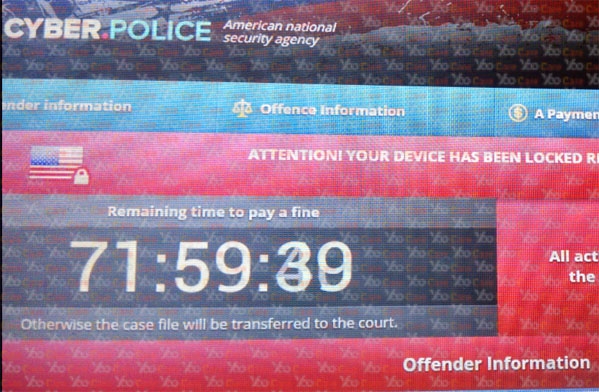
След заразяването на устройството се зарежда рансъмуер, познат като „полицейски вирус”. Той изкарва съобщение на началния екран с искане за откуп. Добрата новина е, че не криптира нищо, а просто блокира достъпа до началния екран. Видът на заплахата е сравнително нов – семейство зловредни програми, засечено през декември миналата година.
Любопитна подробност е, че при анализа на заплахата и командната структура, с която се свързва е, че част от кода е сходен с този открит в данните, изтекли след пробива на италианската компания Hacking Team. Той се възползва от Towelroot уязвимостта, позволяваща на атакуващата страна да инсталира на устройството приложение по негово желание. Благодарение на експлойта, атакуващата страна поема пълен контрол над устройството, премахвайки автоматични механизми за защити и функционалности на устройството.
Towelroot е проблем, свързан с уязвимост в ядрото на Линукс, открита от независим разработчик по сигурността и запушена.
Гудин отбелязва стряскащия контраст между сложността на експлойта и зловредната програма, която доставя, която може да се премахне с връщане към фабрични настройки или с влизане в Safe Mode – това не е криптовирус и няма данни да краде информация – просто приложение от т.нар. тип „scareware” – основното, което прави е да уплаши потребителя и евентуално да го изнуди за пари.
Основният източник на атака е посредством малвъртайзинг по страници, представящи съдържание за възрастни, като зловредният код се доставя посредством комплект за доставяне на експлойти за уязвимости.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
