



Аналитиците на Trend Micro откриха нов опасен банков вирус за Android с името MMRat. Характерна особеност на зловредния софтуер е използването на протокола за серийно предаване на данните protobuf (Protocol Buffers) за кражба на информация от компрометираните устройства.
MMRat е открит за първи път в края на юни 2023 г. Зловредният софтуер е бил насочен предимно към потребители от Югоизточна Азия и не е бил засечен от антивирусните скенери, като например VirusTotal.
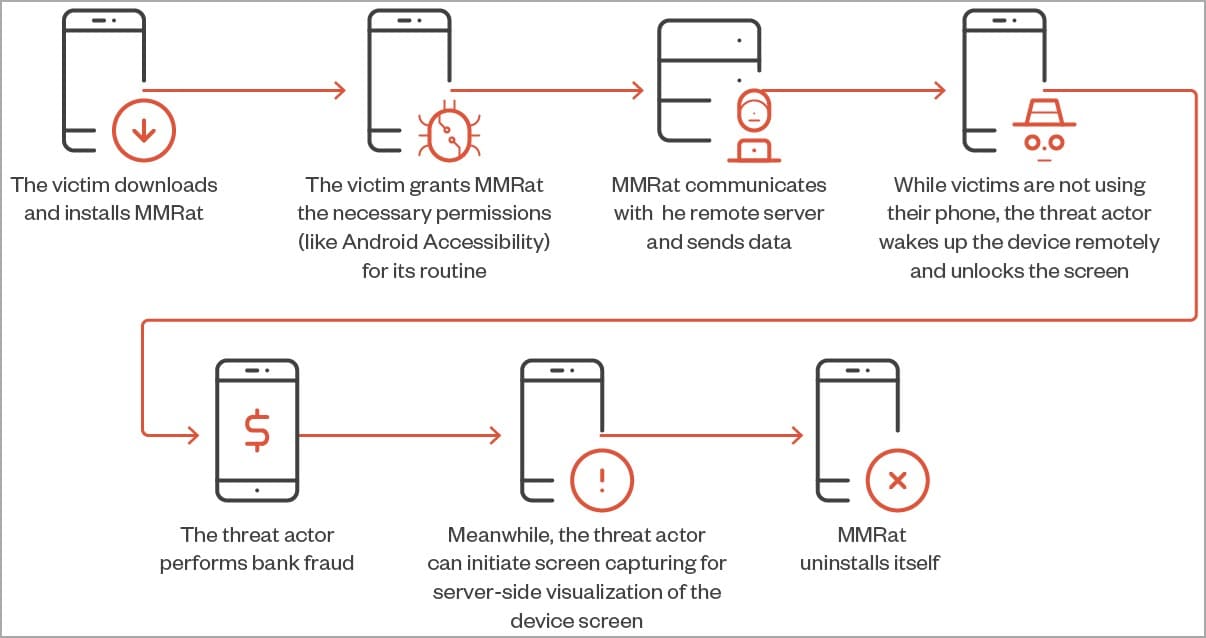
Въпреки че изследователите все още не знаят по какъв начин малуерът първоначално е бил разпространен сред жертвите, те са установили, че MMRat може да бъде намерен в уеб сайтове, маскирани като официални магазини за приложения. Изглежда, че жертвите сами изтеглят и инсталират тези приложения (зловредният софтуер обикновено имитира официални правителствени приложения и приложения за запознанства), съдържащи MMRat, и след това им предоставят опасни права, включително достъп до услугата Accessibility.
След като бъде инсталиран на устройството, MMRat установява връзка с контролен сървър и следи активността на заразеното устройство, за да открие периодите на неактивност. След това, когато моментът е най-подходящ, хакерите злоупотребяват с възможностите на услугата Accessibility, за да активират устройството от разстояние, да отключат екрана и да извършват банкови измами в реално време.
Сред основните функции на MMRat изследователите изброяват:
- събиране на информация за мрежата, екрана и батерията;
извличане на списъка с контакти на потребителя и списъка с инсталираните приложения; - прихващане на потребителските данни чрез запис на натисканите клавиши;
- заснемане на екрана в реално време чрез злоупотреба с MediaProjection API;
- запис и излъчване на данни от камерата в реално време;
- записване и събиране на данни от екрана (под формата на дъмпове в текстов формат), които след това се предават на сървъра на нападателите;
- изтриване от устройството, за да се заличат всички следи от заразяването.
Поради способността на MMRat да заснема екранно съдържание и с оглед на по-примитивния метод за извличане на текстови данни, който изисква възстановяване, нападателите се нуждаят от начин за ефективно прехвърляне на данните. Затова авторите на MMRat решават да разработят собствен протокол за извличане на информацията.
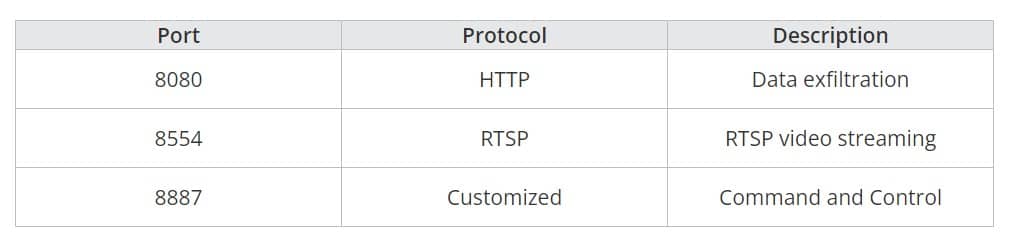
Експертите твърдят, че MMRat използва уникален C&C протокол, базиран на Protobuf, който се среща изключително рядко сред троянските коне за Android. По този начин MMRat използва различни портове и протоколи за обмен на данни с контролния сървър: HTTP с порт 8080 за изтичането на данните, RTSP с порт 8554 за стрийминга на видео и персонализирания протокол Protobuf с порт 8887 за командване и управление.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
