


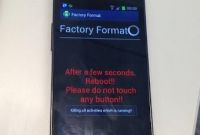

В смартфоните Samsung Galaxy е открита уязвимост, която позволява отдалечено изтриване на лични данни от устройството.

Премахването на потребителската информация (възстановяване на фабричните настройки) в тези устройства се осъществява с помощта на USSD-код, състоящ се от символите „звезда“ (*) „диез“ (#) и цифри. Потенциален хакер може да форматира апарата на жертвата, прехвърляйки кода върху набелязаното устройство чрез NFC, вграждайки го в уеб-страница или „скривайки“ го в QR-код.
Според The Next Web, предмет на атаката могат да бъдат само смартфони с потребителския интерфейс на Samsung TouchWiz. Това са апаратите Galaxy S III, Galaxy Beam, Galaxy S Advance, Galaxy Ace и Galaxy S II.
Уязвимостта е открита от Ravi Borgaonkar, изследовател в Техническия университет в Берлин. За нея той разказва по време на конференцията Ekoparty.
Ситуацията може да бъде дори и по-лоша – друг подобен код, освен пълното форматиране, може дори да „убие“ SIM-картата на потребителя, като го остави не само без лична информация, но и без комуникация.
Към настоящия момент единственото спасение от попадане в такава ситуация е въздържането от посещения на непознати или съмнителни страници, както и да се забрани автоматичното преминаване към сайтове с помощта на QR- и NFC-тагове.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
