



Създателите на фишинг схеми са намерили начин да заобиколят механизмите, насочени към приложения, които са предназначени за кражба на лична информация. Тези мерки не работят срещу прогресивните уеб приложения (PWA), чиито привилегии са по-ниски, а възможностите – по-скромни.
В iOS имате право да инсталирате приложения само от App Store, докато в Android по подразбиране можете да инсталирате приложения само от Google Play – системата показва предупреждение, ако се опитате да използвате друг източник. Фишинг кампаниите, засечени през последните 9 месеца имат за цел да подмамят жертвите да инсталират зловредно приложение, което се представя за официален банков клиент. След като бъде инсталирано, то краде данни от акаунта и ги изпраща на нападателя в реално време чрез Telegram, предупреждават експерти от ESET.
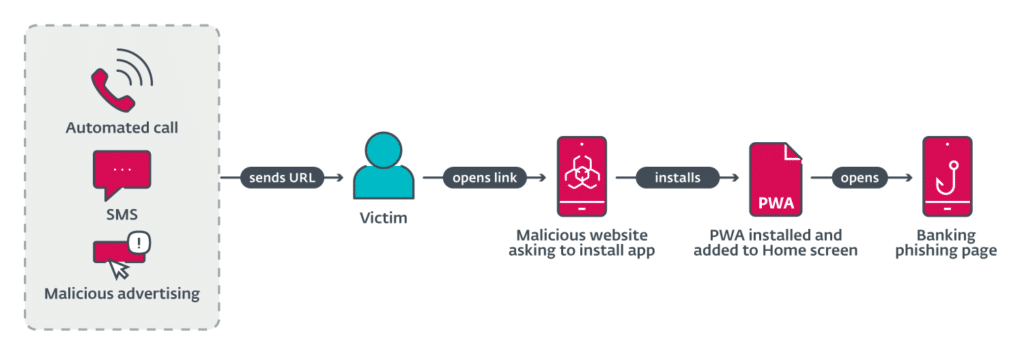
Когато се атакуват потребители на iOS се използва традиционният PWA – разработеният от нападателите уебсайт се отваря не през браузър, а с имитация на пълноценно приложение. Потребителите на Android в някои случаи са подлъгани да инсталират специалния му подвид – WebAPK.
Атаката започва, когато потенциалната жертва получи текстово съобщение, обаждане от робот или кликне върху зловредна рекламна връзка във Facebook или Instagram. След като отвори връзката, потребителят бива препращан към страница, която имитира магазин за приложения App Store или Google Play.
В случая с iOS инсталирането на PWA е малко по-различно от процедурата за инсталиране на стандартно приложение – на потребителя се показва изскачащ прозорец с инструкции за инсталиране, който имитира системното съобщение на платформата. Ако потребителят на Android е инсталирал WebAPK чрез Google Play, неговата бдителност се успокоява от факта, че в описанието се посочва, че приложението няма системни привилегии. Във всеки случай след инсталацията потребителят е подканен да въведе своите идентификационни данни за достъп до онлайн банкиране и цялата въведена информация се изпраща към контролирания от измамника сървър.
Новата схема досега е използвана главно в Чехия, но вече са докладвани случаи в Унгария и Грузия. Експертите по киберсигурност очакват броят на подобни инциденти да нараства, а географията им да се разширява.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
