




Изследователи откриха зловреден софтуер предназначен за мобилната платформа Android, който деактивира заразените телефони, докато собствениците им не платят солена глоба заради това, че са „гледали нелегално порнографско съдържание“.
Малуерът се нарича Android-Trojan.Koler.A и по-страшното е, че използва геолокационните функции на операционната система на Google, за да впише в предупреждението точно държавата, в която живее потребителят на заразеното устройство. Изображението, което виждате по-долу, например, е това, което се разпространява в Щатите. То изглежда така все едно е пратено от ФБР и наистина може да подведе някой по-невнимателен потребител. В България това съобщение ще изглежда по различен начин, като името на страната ни също ще бъде вписано в него с цел по-голяма достоверност.
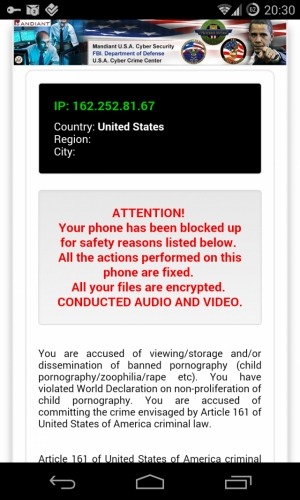

Софтуерът не позволява на потребителите на Android да получат достъп до основния си екран, което означава и да не могат да използват инсталираните в устройството си приложения. Нормалните функции на телефона ще бъдат възстановени едва когато потребителят плати глоба в размер на около $300, използвайки непроследими механизми за плащане като Paysafecard или uKash.
Мобилната атака напомня поразително на малуер наречен „ransomware“ открит преди около 18 месеца от Symantec. Този софтуер действаше по същия начин, само че поразявайки персоналните компютри, като фирмата тогава бе изчислила, че създателите му вероятно печелят от него по $5 милиона годишно. Разликата между ransomware и Android-Trojan.Koler.A е че първият не блокира напълно основния ни екран в Windows, а просто стои под формата на невъзможен за премахване прозорец в браузъра. Тоест, потребителят може да отваря други приложения, но след около пет секунди същият този прозорец ще излезе най-отпред. Някои изследователи все пак са успели да премахнат малуера ръчно с комбинация от бързи действия.
По-важното, обаче, сега е как се разпространява мобилната зараза. Според изследователите, малуерът се инсталира автоматично в телефона ни ако сме го използвали за посещение на определени порнографски сайтове. Заразяването, обаче, не става толкова лесно. Първо, тези сайтове ще помолят потребителя да инсталира видео плейър позволяващ достъп до premium съдържание. За да зарази телефона си, следователно потребителят първо трябва да промени настройките в Android, така че да позволи достъпа на приложения идващи извън Google Play, а после и ръчно да инсталира плейъра.
Не е лесно, но изглежда действа, тъй като, по данни на изследователите открили заразата, тя е поразила поне 68 телефона в рамките на шест часа: 40 в Обединените арабски емирства, 12 – във Великобритания, 6 – в Германия, 5 – в САЩ и останалите – в Италия и Полша.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
