



В началото на всеки месец Google публикува отчет за уязвимостите в Android устройствата, разкрити от интернет гиганта и от други компании. Новият документ се оказа твърде неприятна изненада за притежателите на смартфони с чипове на MediaTek, милиони от които са заплашени от опасна уязвимост, даваща възможност за лесното проникване в смартфона.
Уязвимостта бе класифицирана като CVE-2020-0069 и получи кодовото име MediaTek-su. Тя дава възможност за получаването на root достъп и проникване в ядрото SELinux. По този начин може да се достигне до данните на произволно приложение и да се заобиколят защитите на Android. Тази уязвимост за първи път бе открита в таблета Amazon Kindle Fire, но по-късно се оказа, че използваният скрипт пробива и други устройства.
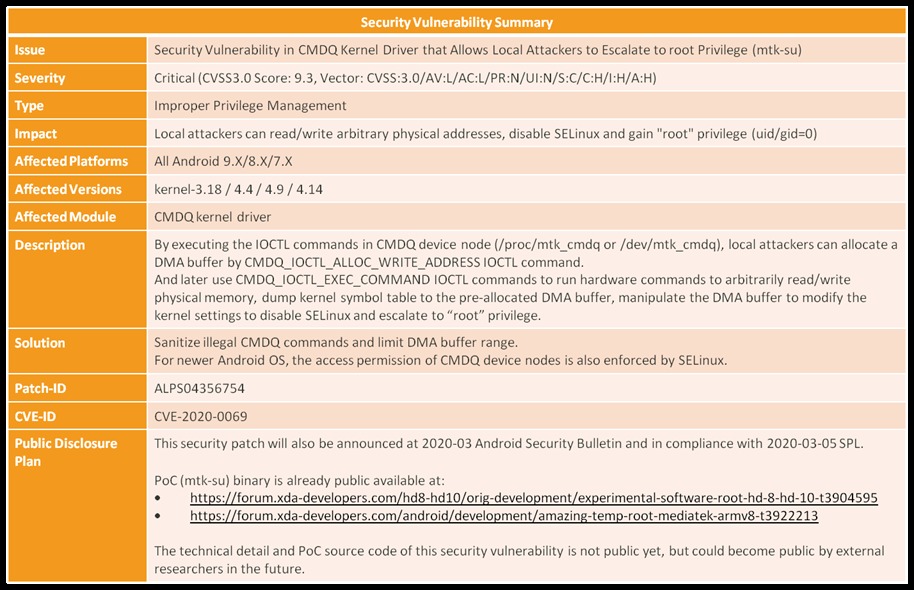
Според авторите на изследването, уязвими са почти всички 64 битови SoC на MediaTek. Това са MT6735, MT6737, MT6738, MT6739, MT6750, MT6753, MT6755, MT6757, MT6758, MT6761, MT6762, MT6763, MT6765, MT6771, MT6779, MT6795, MT6797, MT6799, MT8163, MT8167, MT8173, MT8176, MT8183, MT6580 и MT6595.
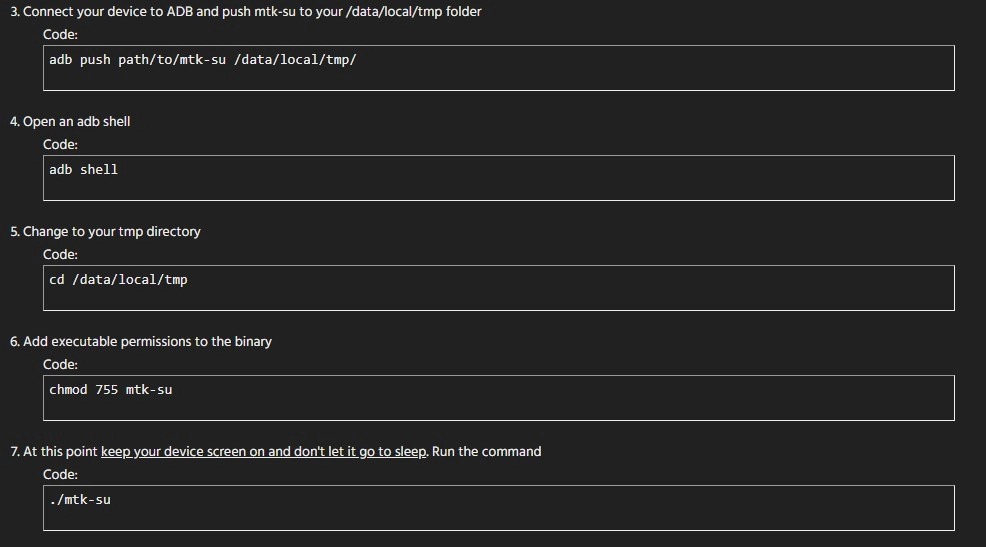
Според изданието XDA-Developers, експлойтът дава възможност на хакера изцяло да поеме контрола върху смартфона на жертвата – да инсталира нови, дори и вредоносни приложения, да променя правата, да получава достъп до личните и конфиденциалните данни и т.н.
MediaTek вече представи съответния пач, но темповете на неговото разпространение зависят от ОЕМ производителите, които трябва да променят своите фърмуери. Тоест, милиони смартфони и в момента са уязвими за хакерите.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
