



Нова версия на зловредна програма за Android идва с обновени функционалности и начин за разпространение, предава Zscaler.
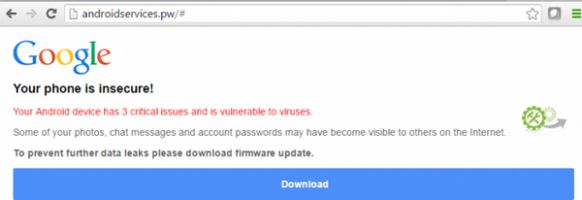
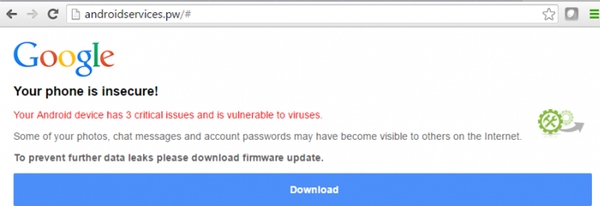
Става дума за Marcher, зловред, появил се първо преди три години с цел кражбата на данни за вписване в банкови и финансови приложения. Днес той идва с нови възможности, между които заздравен код с цел да не бъде анализиран качествено и нови умения за скриването си от системите за сигурност. Новата версия се разпространява във вид на фалшив фърмуерен ъпдейт за Android. Авторите му са изготвили страници, при чието посещаване пред потребителя се появява съобщение, че устройството е уязвимо на атаки. След свалянето на файла, зловредното приложение започва инсталацията си, като иска пълни администраторски права. С тяхна помощ взема контрол над устройството, проверява за наличието на банкови приложения, финансови апликации и данните за вписване в услуги, като Facebook, WhatsApp, Instagram, Gmail и др., след което се свързва към контролен сървър посредством SSL връзка. Приложението проверява също така, да ли устройството принадлежи на човек от някоя от страните на ОНД.
Потребителите е нужно да помнят, че Google предоставя обновления за устройствата с Android посредством официалния си канал, а не чрез трети страни. Сплашващите съобщения, които карат хората да си мислят, че устройството им е застрашено и е нужно да си инсталират някакъв вид софтуер са позната тактика от PC малуер сцената, но тези методи очаквано се прехвърлят и към мобилната общност.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
