



Експерти на Лаборатория Kaspersky представиха доклад относно серията експлойти Triangulation (триангулация) и кампанията за хакване на Apple iPhone, базирана на нея. Според авторите на доклада, механизмът за хакване може би е най-сложният в историята – той използва четири затворени в момента уязвимости от типа „нулев ден“. Информацията за една от тях едва ли би могла да дойде от друг източник, освен от самата Apple или Arm.
Кампанията е действала в продължение на поне 4 години – заразяването е започвало с изпращането на съобщение в iMessage, след което зловредният софтуер се инсталирал на смартфона чрез сложна верига от експлойти, без да се изисква каквото и да е действие от страна на жертвата. Устройствата са били заразени с мощен шпионски софтуер, способен да предава записи от микрофона, снимки, геолокация и други данни.

Веригата от експлойти използвала уязвимостите CVE-2023-32434, CVE-2023-32435 и CVE-2023-41990, които понастоящем са посочени като затворени – по-специално с актуализацията iOS 16.2. Тези критични уязвимости от типа „нулев ден“ присъстваха не само в iPhone, но и в Mac, iPod, iPad, Apple TV и Apple Watch. Откритите от експертите на Kaskersky експлойти са били специално проектирани да работят на тези устройства.
CVE-2023-38606 все още е най-загадъчната от тези уязвимости – тя се основава на недокументирана хардуерна функция, която позволява на атакуващите да заобиколят разширената хардуерна защита на паметта. Този механизъм е предназначен да защитава целостта на устройството дори след като нападателят е получил достъп до ядрото на системата – на повечето други платформи хакерът в този сценарий би получил пълен контрол над системата. При устройствата на Apple обаче, с тази защита дори и след като получат достъп до ядрото, хакерът не може да променя кода на ядрото, да получи чувствителни данни за него или да „инжектира“ зловреден код в който и да е процес. Уязвимост в недокументирана хардуерна функция заобикаля тази мощна защита, която присъства и в процесорите M1 и M2 на Apple.
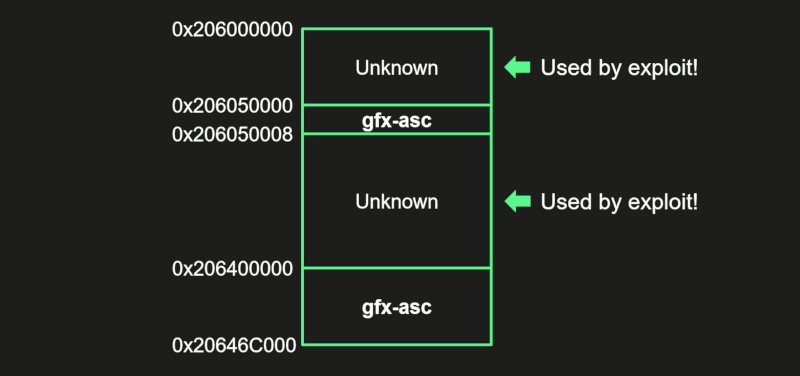
Изследователите от Kaspersky успели да научат за тайна хардуерна функция след месеци на проучване на заразени с „триангулация“ устройства с помощта на техники за обратно инженерство. Докато изследваха MMIO (Memory Mapped Input/Output) – механизма, чрез който устройствата взаимодействат с процесора чрез интерфейс за достъп до паметта, те идентифицирали няколко адреса, които не бяха идентифицирани в „дървото“ на устройствата.
Това е машинночетим набор от хардуер, до който се получава достъп по време на процеса на обратното инженерство: след като специалистите изследвали изходния код, образите на ядрото и фърмуера, те не открили споменаване на някои MMIO адреси. Благодарение на тази особеност хакерите са успявали да запишат необходимите данни, адреси на дестинации и хешове в хардуерните регистри на чипа, които не са били използвани от фърмуера, а системата не е „знаела“ за тях.
Експертите обаче така и не успели да установят как се е появила тази хардуерна функция – например тя може да е била използвана от инженерите на Apple или от системата Arm CoreSight за целите на отстраняване на грешки и тестване, но тъй като функцията не се използва от фърмуера, не е ясно как хакери са научили за нея и как са намерили начин да я използват. От Kaspersky също така не знаят на кого да припишат тази сложна кибертата. Веригата от експлойти Triangulation има уникални характеристики, които не съвпадат с нито една от известните хакерски кампании.

В първоначалния етап от хакерската атака устройството на жертвата получава съобщение чрез iMessage със злонамерени данни, използващи уязвимостта CVE-2023-41990 в реализацията на Apple за обработка на шрифтове TrueType (съответната инструкция съществува от 90-те години), при което нападателите изпълняват кода от разстояние с минимални привилегии и преминават към следващия етап, чиято цел е да получат достъп до ядрото на iOS.
Манипулирането на ядрото става с помощта на уязвимостите CVE-2023-42434 и CVE-2023-39606. Използването на първата от тях открива достъп за четене и запис до цялата физическа памет на устройството, а използването на втората чрез тайни MMIO регистри позволява заобикаляне на механизма Page Protection Layer (PPL), след като ядрото е компрометирано. Тук процесът IMAgent се стартира с полезен товар, който изтрива следите от атаката от устройството и успоредно с това експлоатира уязвимостта CVE-2023-32435 в браузъра Safari, свързана с изпълнение на шел код. След това се стартира втори експлойт на ядрото, базиран на същите уязвимости CVE-2023-32434 и CVE-2023-38606, за да се получи достъп до root, който е необходим за инсталиране на последния полезен товар – шпионски софтуер.
„Вече открихме повече от 30 уязвимости от типа „нулев ден“ в продукти на Adobe, Apple, Google и Microsoft в реална среда и уведомихме производителите, но този случай е най-сложната верига от атаки, която сме виждали някога.“
заявиха от Лаборатория Kaskersky
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
