



NotCompatible.C, наследник на заплаха, която е действала като обикновено прокси допреди две години, засичана, като NotCompatible.A, е получил съвсем нови способности, която го прави изключително трудна за откриване и премахване заплаха. Една от новите способности на малуера, съобщават от компанията, осигуряваща услуги и продукти в областта на мобилните услуги Lookout, се състои в способността му да преодолява защитите на защитени бизнес мрежи и системи.
„NotCompatible.C е в основата си ботнет, който може да бъде нает под наем. Заплахата има сървърна архитектура, осъществява p2p комуникация с другите заразени устройства, а също така използва криптиране за скриване на връзката си с командващия го. Именно последните две характеристики на заплахата“, пишат от блога на Lookout,“ е причината той да бъде определен като усъвършенствана заплаха, сравнима с Conficker“.
За разлика от повечето малуер заплахи. споделят специалистите, NotCompatible се отличава със стройна и сложна мрежова двуслойна (two-tiered) архитектура, като командния сървър се възползва от специални механизми за прецизирано отсяване на заразените хостове, а IP-адресите биват групирани C&C сървъра по географски признак за по-лесното им управление, филтрирайки достъпа на определени хостове, оторизирани да получат достъп до ботнет мрежата. Освен леснота на управление, този подход спомага на управляващите мрежата от инифицирани устройства да скрият по-добре своето присъствие. Не на последно място криптирането на комуникациите представя информационния трафик под формата на поток от бинарни данни, „незабележим и неразличим от нормалния SSL, SSH или VPN трафик“, съобщават от Lookout.
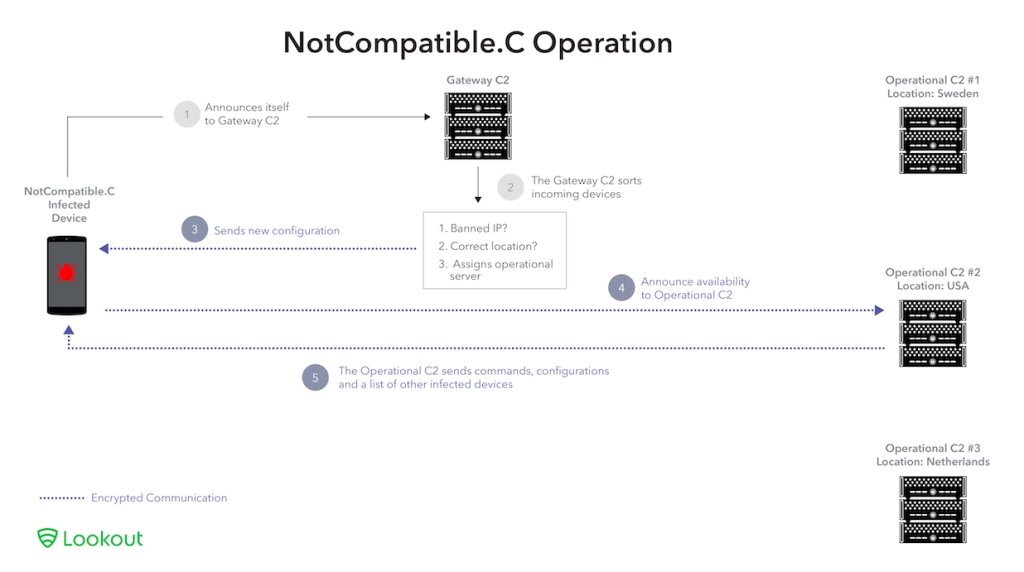
Администриращите ботнета, обикновено използват за старт на малуер кампанията си придобиване на пакети от компрометирани интернет адреси и логин акаунти, от които разпращат спам, използват ги за осъществяването на brute-force атаки към интеренет ресурси на основата на WordPress и други подобни злонамерени действия. Един от другите основните начини, по който падат жертвите на заплахата в ботнет капана на онлайн престъпниците е инсталирането на приложения от сенчести онлайн магазини. Други методи са посещаването на компрометирани интернет ресурси и отварянето на приложения в имейл съобщения.
„На места, където има бизнес изгода, то често се наблюдава и усъвършенстване на технологията. Ясно е, че клиентите, наемащи NotCompatible намират ботнета за доходоносен, правейки заплахата гъвкава и трудна за пресчане операция. Очакваме появата на все повече заплахи от този усъвършенстван тип да се появят за в бъдеще“, завършват публикацията си специалистите от компанията.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
