



Изследователи от CISPA, SBA Research и Виенския университет са открили две уязвимости в мобилния протокол Voice over Wi-Fi (VoWiFi), които застрашават сигурността на комуникациите на милиони потребители на мобилни телефони по света. Недостатъците вече са отстранени, но изследователите едва сега проговориха за откритието си.
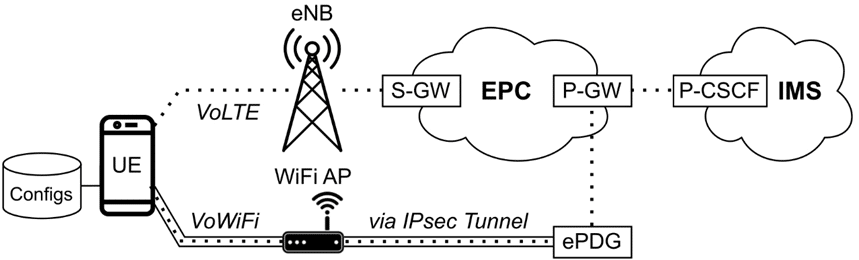
Съвременните смартфони могат да установяват телефонни връзки не само чрез мобилни мрежи, но и чрез Wi-Fi (WLAN разговори), което осигурява комуникация дори на места с лош мобилен сигнал. От 2016 година почти всички големи мобилни оператори предлагат Wi-Fi разговори, които са налични на всички нови смартфони.
Уязвимостите са засегнали услугите на 13 от 275 изследвани мобилни оператори, включително оператори от Австрия, Словакия, Бразилия и Русия, като са застрашили сигурността на комуникациите за около 140 милиона клиенти.
Уязвимостите са свързани с важен мрежов компонент в архитектурата на LTE и 5G мрежите – Evolved Packet Data Gateway (ePDG). За WLAN повиквания смартфонът трябва да се регистрира в опорната мрежа на оператора. За да се осъществи това по сигурен начин, между устройството и ePDG се инсталират IPsec тунели.
IPsec тунелите се изграждат на няколко етапа. Сигурността на комуникацията се осигурява главно чрез обмен на криптографски ключове с помощта на протокола Internet Key Exchange (IKE). Ключовете трябва да са частни и случайни, но операторите не са изпълнили тези условия.
Вместо случайни ключове 13 оператори са използвали един и същ глобален набор от 10 статични частни ключа. Нападател, който притежава тези ключове може лесно да подслушва комуникациите между смартфоните и операторите. Всеки от засегнатите оператори, производителят и евентуално службите за сигурност на всяка държава имат достъп до ключовете. Мрежите на китайския доставчик ZTE също бяха изложени на риск.
Изследователите установиха също, че много нови чипове (включително 5G) на тайванския производител MediaTek, използвани в някои смартфони с Android от Xiaomi, Oppo, Realme и Vivo имат друга уязвимост.
Чипът работи със SIM карта, за да регистрира потребителите в мобилна мрежа чрез VoWiFi. Изследователите са установили, че е възможно да се намали нивото на криптиране от страна на смартфона до най-слабото ниво, като се използват целенасочени атаки. Анализът на конфигурациите от други производители – Google, Apple, Samsung и Xiaomi показва, че в до 80% от случаите са използвани остарели криптографски методи.
Изследователите не могат да потвърдят колко точно потребители по света действително са били засегнати от атаките или са били подслушвани. Изследователите са докладвали за проблема на системата GSMA и на съответните доставчици, като са им дали възможност да разработят актуализации. Актуализациите вече са инсталирани. Едва след отговорното разкриване на информацията изследователите публикуват работата си на USENIX Security Symposium 2024, като правят откритията си достъпни за други изследователи.
Уязвимости:
- CVE-2024-20069 (CVSS оценка: 6.5) – Избор на по-малко сигурен алгоритъм по време на съгласуването (понижаване на алгоритъма) MediaTek June 2024 Product Security Bulletin;
- CVE-2024-22064 (CVSS оценка: 8.3) – Грешка в конфигурацията на ZTE ZXUN-ePDG.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
