



Нов експлойт, открит в процесори на MediaTek, оставя уязвими по отношение на сигурността много Android устройства.
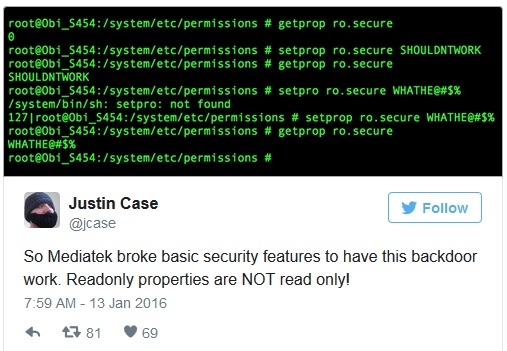
Експерти по компютърна сигурност са открили пробив във функция, която по принцип MediaTek използва, за да тества комуникационните възможности на своите чипове.
„Ако бъде атакувана, тази уязвимост потенциално може да позволи на хакерите руут достъп и да изложи на опасност личните данни на едно Android устройство“, казват експертите.
Тъй като самата компания няма механизъм за известяване на бъгове, екипът влезе в контакт с нея през Twitter, за да докладва откритието си.
Оказва се, че експлойтът умишлено е бил отворен от MediaTek, за да могат да бъдат проведени тестове от мобилни оператори, но след това не е пачнат, преди самите телефони да бъдат пуснати в продажба. Устройството, в което е бил открит първоначално експлойта, е неизвестният апарат с името Obi Alligator S454, но повод за притеснение има, тъй като засегнатият чипсет MediaTek MT6582 се използва в скъпи модели на производители като Sony, Lenovo, Elephone, HTC и др.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
