



Испанската телекомуникационна компания Telefónica потвърди хакването на вътрешната си тикет система след като откраднатите данни бяха публикувани в хакерски форум. Компанията, известна като най-големия телекомуникационен оператор в Испания под марката Movistar разследва инцидента.
Telefónica заяви, че става въпрос за неоторизиран достъп до системата Jira, която се използва за управление на вътрешни задачи и инциденти.
Атаката е извършена чрез използване на компрометирани идентификационни данни на служителите. В отговор на инцидента компанията е възстановила паролите и е блокирала достъпа до системата, за да предотврати по-нататъшни изтичания на информация.
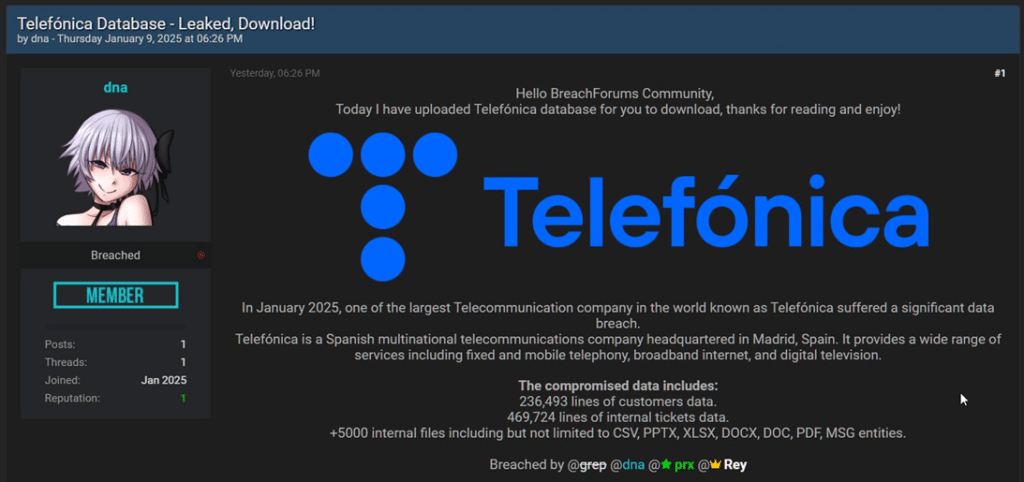
Хакерите, отговорни за атаката твърдят, че са откраднали около 2,3 GB данни, включително документи и друга информация. Въпреки, че някои от данните са обозначени като свързани с клиенти се твърди, че тикетите са били отворени от служители от корпоративни адреси „@telefonica.com“. Един от участниците в атаката заяви, че не е имало опит за изнудване или за установяване на контакт с компанията.
Инцидентът стана известен, след като базата данни Jira Telefónica беше публикувана в хакерски форум. Трима от нападателите, използващи псевдоними DNA, Grep, Pryx и Rey са свързани с наскоро появилата се група Hellcat Ransomware. Преди това групата хакна Jira сървъра на Schneider Electric, като открадна 40 GB данни.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
