


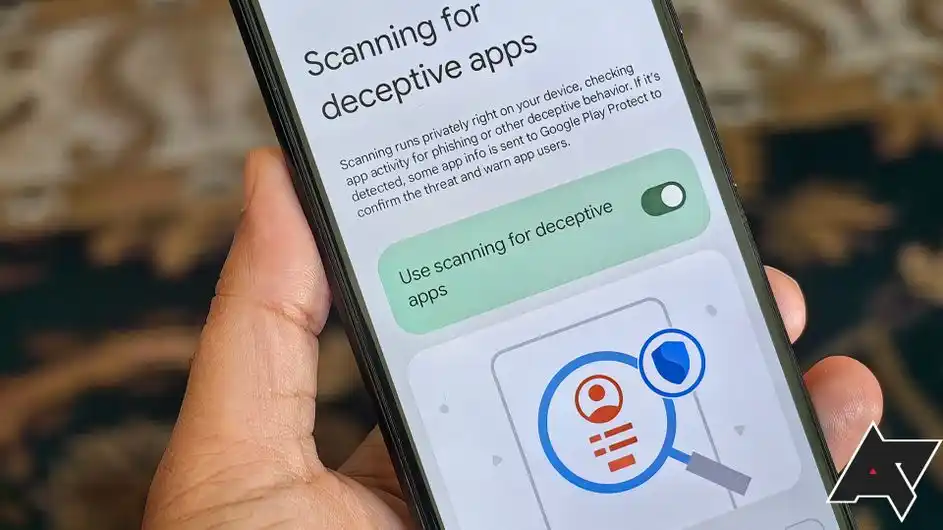

Всеки ден хората са изложени на онлайн киберпрестъпления. Особено коварната тактика на фишинг атаките може да измами дори и технически най-подготвените потребители, за да разкрият чувствителна информация. И това се превръща в голямо предизвикателство за компаниите, които са фокусирани върху защитата на потребителите.
Изглежда, че Google предприема активни действия за защита на Android потребителите с помощта на нова антифишинг функция, скрита в Android 14 QPR2 Beta 2.
Функцията е открита от Mishal Rahman от изданието Android Police и се нарича „Scan for Deceptive Apps“ (Сканиране за измамни приложения). След като бъде активирана, функцията ще сканира дейността на приложенията за признаци на фишинг или друго измамно поведение. Google уверява потребителите, че сканирането се извършва поверително и локално на устройството и само ако се открие подозрително поведение, информацията за приложението ще бъде изпратена на Google Play Protections, за да се потвърди и предупреди потребителят.
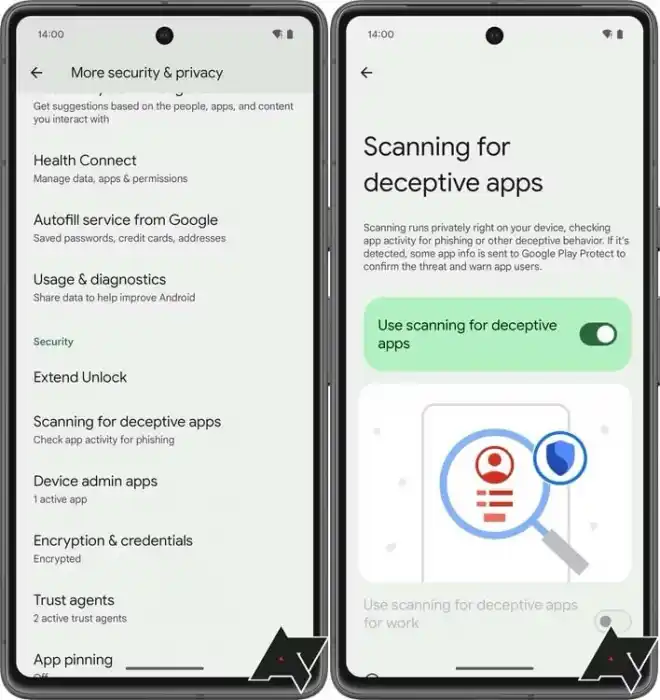
Въпреки че съществуването на тази функция изглежда свършен факт въз основа на намереното в кода, конкретните подробности за нейното функциониране все още не са ясни. Google не я е обявила или документирала официално, което оставя много въпроси без отговор. Въпреки че ефективността на тази вградена антифишинг функция предстои да се види, тя е значителна стъпка напред в сигурността на Android. Тъй като зловредният софтуер непрекъснато се развива, за да заобикаля механизмите за откриване, всеки допълнителен защитен слой е ценен.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
