


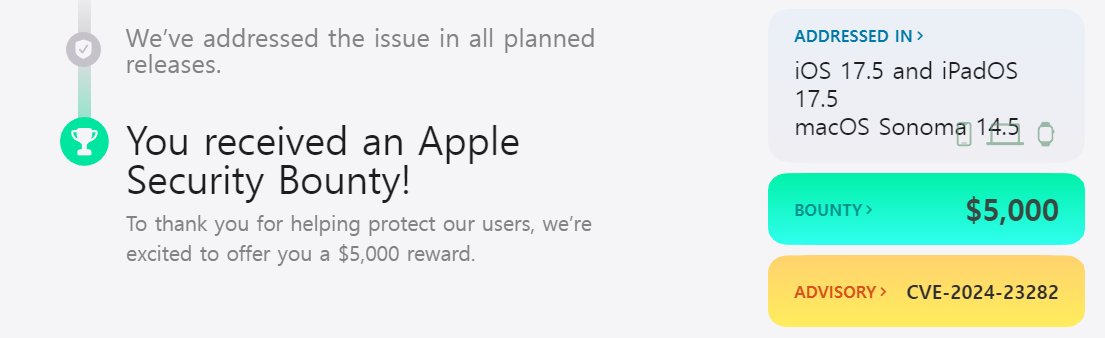

Изследователят Лий До Хюн разказа за негативния си опит от участието си в bug bounty Apple. През юни той откри критична уязвимост в iOS и macOS. Уязвимостта, идентифицирана под номер CVE-2024-23282, позволява на вредоносните имейли да инициират FaceTime повиквания без разрешение от потребителя.
„Тази грешка може да доведе до изтичане на данни от iOS, дори ако режимът на заключване е активиран. Въпреки че режимът блокира входящите FaceTime обаждания, той не може да възпрепятства изходящите повиквания“ — пояснява изследователят.
Лий До Хюн изпрати на Apple PoC-експлойт на уязвимостта и получи награда от 5 хиляди долара от компанията. Това е най-ниското ниво на награда по bug bounty, която Apple предоставя на изследователите. Според Лий До Хюн, той се е свързал с Apple с молба за преразглеждане на сумата, но компанията е отказала.
Самата уязвимост беше бързо отстранена в macOS Sonoma 14.5, watchOS 10.5, iOS 17.5 и iPadOS 17.5, iOS 16.7.8 и iPadOS 16.7.8.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
