


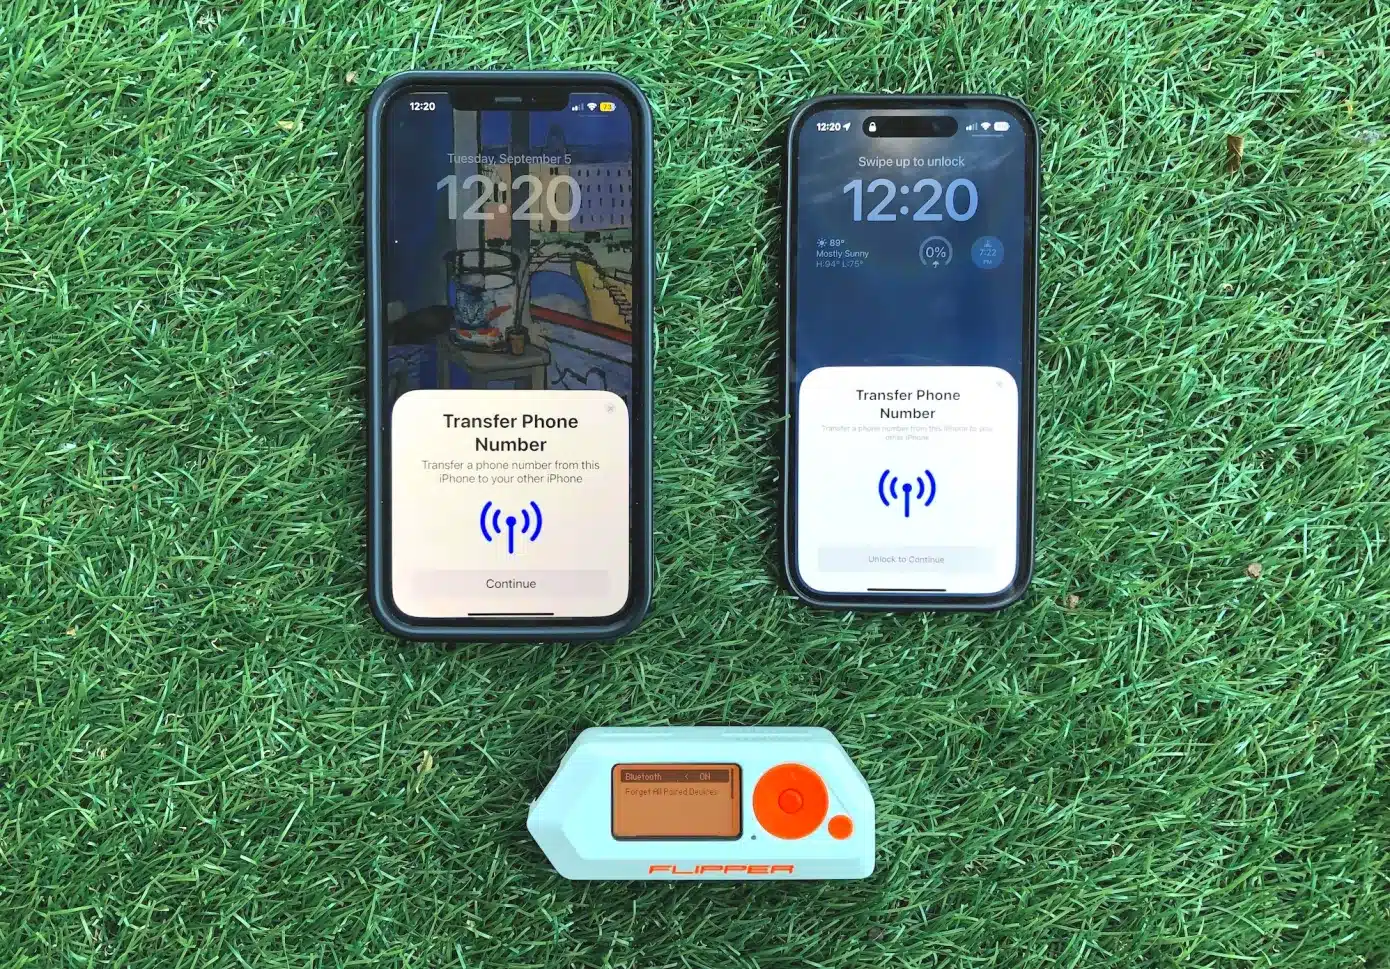

Благодарение на популярната „хакерска“ джаджа Flipper Zero, хакерите могат да спамят вашия iPhone с досадни изскачащи прозорци, които ви подканват да се свържете с близкия AirTag, Apple TV, AirPods и други устройства на Apple.
Изследовател по сигурността с името Антъни демонстрира тази атака с помощта на Flipper Zero – той може да бъде програмиран да извършва безжични атаки на устройства в неговия обхват, като iPhone, но също и автомобилни ключове, безконтактни и RFID карти и други. По същество чрез изпращане на постоянни изскачащи прозорци някой може да направи вашия iPhone почти неизползваем.
Антъни казва пред TechCrunch, че нарича атаката „Bluetooth рекламна атака“.
„Това не е просто дребно неудобство – то може да наруши безпроблемното изживяване, с което потребителите на Apple са свикнали.“
пише той в публикация в блога, в която обяснява проблема
Антъни казва, че е променил фърмуера на Flipper Zero, за да излъчва така наречените Bluetooth Advertisements – вид предавания в протокола Bluetooth Low Energy, който Apple използва, за да даде на собствениците на устройства на Apple възможност да се свързват с Apple Watch, други устройства на Apple и да изпращат снимки на други собственици на Apple устройства, използвайки системата за споделяне на файлове AirDrop чрез Bluetooth.
Както казва Антъни, това са „излъчвани сигнали, които устройствата използват, за да обявят своето присъствие и възможности“.
Използвайки Flipper Zero, TechCrunch успя да възпроизведе тази атака върху iPhone 8 и iPhone 14 Pro.
TechCrunch тества експлойта, като компилира кода за доказателство на концепцията от блога на изследователя на сигурността в софтуерен файл за фърмуер, който след това бе зареден в устройство Flipper Zero. След като бъде заменен фърмуера на Flipper Zero със специално компилирания код, простото включване на Bluetooth от устройството Flipper Zero започна да спами изскачащите прозорци към близките iPhone-и.
Експеримента работеше на iPhone както при включен, така и при изключен Bluetooth от Центъра за управление, но не успя, когато Bluetooth беше напълно изключен от Настройките.
Антъни също така заяви, че е разработил вид атака, която може да работи на „хиляди метри“, като използва „усилена платка“, която може да излъчва Bluetooth сигнали на по-голям обхват от обикновените Bluetooth Low Energy устройства. Антъни заяви, че не разкрива подробности за тази техника „поради сериозни опасения“, като например възможността други лица да изпращат спам изскачащи прозорци на огромни разстояния, потенциално на километри.
Изследователят заяви, че Apple може да спре тези атаки, като гарантира, че Bluetooth устройствата, които се свързват с iPhone са легитимни и валидни, а също така да намали разстоянието, на което Apple устройствата могат да се свързват с други устройства, използващи Bluetooth.
Към момента Apple не е отговорила на запитването за коментар.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
