


В Европа се разпространява нов вариант на зловреден софтуер за Android, наречен Octo2, който е подобрена версия на Octo (ExobotCompact). Според организацията ThreatFabric новата версия може да окаже значително въздействие върху ландшафта на киберсигурността.
Octo2 е актуализация на зловреден софтуер като услуга (MaaS) – тип малуер, който е сега е много популярен сред киберпрестъпниците. Тази версия разполага с подобрени възможности за дистанционно управление на устройствата на жертвите и нови техники за прикриване, включително генериране на имена на домейни (DGA), за заобикаляне на защитите с цел троянецът да остане незабелязан.
Фамилията Exobot е засечена за първи път през 2016 г. като банков троянец, способен да извършва атаки с наслагване на интерферйса, да прихваща обаждания и съобщения. През 2019 г. се появи олекотена версия на ExobotCompact, последвана от подобрена вариация, наречена Octo, през 2021 г. именно тази версия стана основата за по-нататъшни промени.
През 2022 г. киберпрестъпниците активно обсъждаха Octo в ъндърграунд форумите. Оттогава активността на зловредния софтуер непрекъснато нараства и не след дълго той започна да се използва в различни региони на света, включително в Европа, САЩ и Азия.
Основната промяна през 2024 г. се дължи на изтичането на изходния код на Octo, което води до няколко форка на програмата. Най-голямата заплаха обаче е оригиналната Octo2, разработена от създателя на Octo и разпространена сред тези, които преди това са използвали първата версия.
В Octo2 са въведени значителни актуализации, включително подобрения в стабилността на дистанционното управление на устройствата и методи за заобикаляне на системите за анализ и откриване. В Octo2 е въведена и система, която позволява да се прихващат и скриват push известията от устройствата на жертвите, като по този начин потребителите се лишават от важни предупреждения. Това представлява заплаха за множество мобилни приложения, тъй като нападателите могат лесно да пренасочват данните и да извършват измамни действия.
Първите кампании с използването на Octo2 вече са регистрирани в страни като Италия, Полша, Молдова и Унгария. Зловредният софтуер се маскира във вид на популярни приложения като Google Chrome и NordVPN, което му помага да проникне незабелязано в устройствата на потребителите.
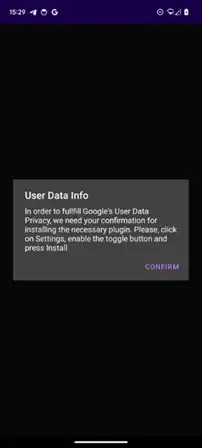
В разкритите кампании услугата Zombinder действа като първи етап от инсталацията: след като бъде стартирана, Zombinder изисква инсталирането на допълнителен „плъгин“, който всъщност е Octo2, като по този начин успешно заобикаля ограниченията на Android 13+.
Един от ключовите елементи на Octo2 е интегрирането на новия метод Domain Generation Algorithm (DGA), който дава възможност на зловредния софтуер динамично да променя контролните сървъри (C2). Това усложнява работата на изследователите и антивирусните компании, тъй като автоматично се създават нови домейни, което затруднява тяхното блокиране.
Освен това Octo2 използва нова система за криптиране на данните, изпращани към контролните сървъри – с динамичен ключ за всяка заявка, което увеличава защитата срещу анализ и откриване.
С подобрените възможности за отдалечен достъп и скритост Octo2 представлява сериозна заплаха за мобилните потребители, особено за тези, които използват банкови приложения. Той може незабелязано да извършва измамни трансакции директно на устройството на жертвата, което го прави един от най-опасните мобилни троянски коне.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
