



Операторите са безсилни, филтрите са безполезни: измамниците вече директно ви откриват.
Собствениците на смартфони се сблъскват с нова схема за измама, която дава възможност на злоумишлениците да изпращат злонамерени SMS-и директно на мобилните телефони, заобикаляйки филтрите на мобилните оператори. За това предупреждават както полицията в Обединеното кралство, така и Google.
Тази седмица в Обединеното кралство един мъж беше осъден на повече от година затвор за това, че е използвал бластер в багажника на колата си, за да изпраща измамни съобщения.
Руйчен Сюн, студент от Китай, обикалял Лондон, използвайки инструмента между 22-ри и 27-ми март 2025 г., като изпращал съобщения до десетки хиляди потенциални жертви.
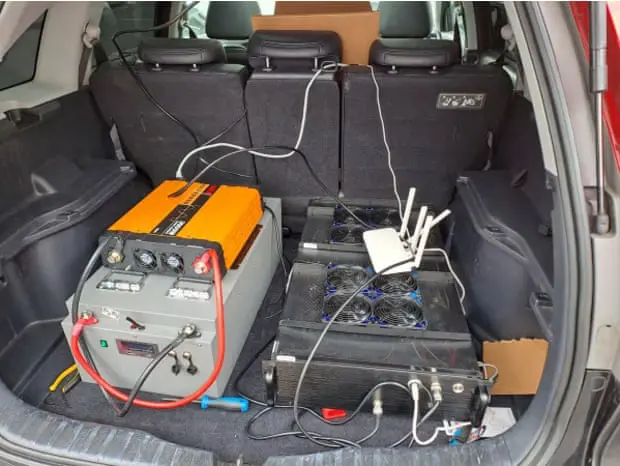
SMS бластерите са сравнително нова технология за измамниците – полицията в Обединеното кралство се сблъска с тях за първи път едва миналата година, когато извърши арести в Манчестър и Лондон.
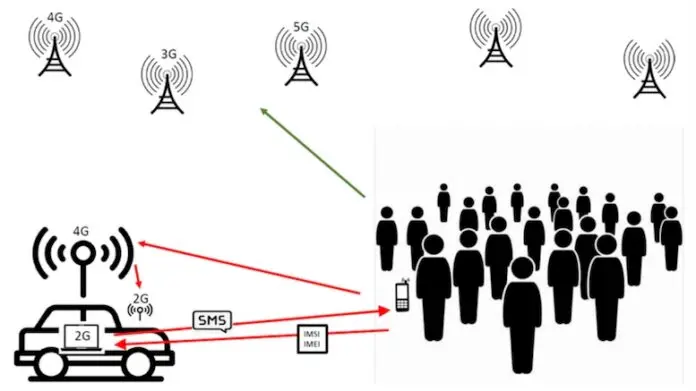
Ключова роля в атаката играят специализирани радиопредаватели, известни като SMS бластери. Тези устройства генерират фалшив мрежов сигнал, който смартфонът приема за официална точка за достъп. Веднага след като телефонът се свърже с подобен източник, нападателите могат да изпращат съобщения директно до устройството, заобикаляйки стандартните защити – включително филтрирането на спама и системите, които блокират фалшивите SMS-и.
Самите съобщения изглеждат по същия начин, както обикновените съобщения, получени чрез мобилните оператори. Но за разлика от стандартните схеми, при които престъпниците се нуждаят от бази данни с телефонни номера, при използването на SMS бластерите е достатъчно да хакерите да се намират в близост до избраната цел. Атаката не е насочена към отделни лица, а обхваща всички, които са попаднали в обхвата на фалшивата мрежа. Подобни похвати са особено опасни на многолюдни места.
Google уточнява, че тази тактика вече е била регистрирана в няколко държави. Заплахата се крие не само в заобикалянето на мрежите на мобилните оператори, но и във факта, че стандартните инструменти за защита от спам и измами стават просто безполезни.
Отделно от това аналитиците обръщат внимание на нарастващия мащаб на атаките, които се възползват от уязвимостите в стандартите за мобилна комуникация. Все по-често нападателите използват симулатори на базови станции – оборудване, което може да замени реалната инфраструктура на мобилните оператори и да прихваща сигналите.
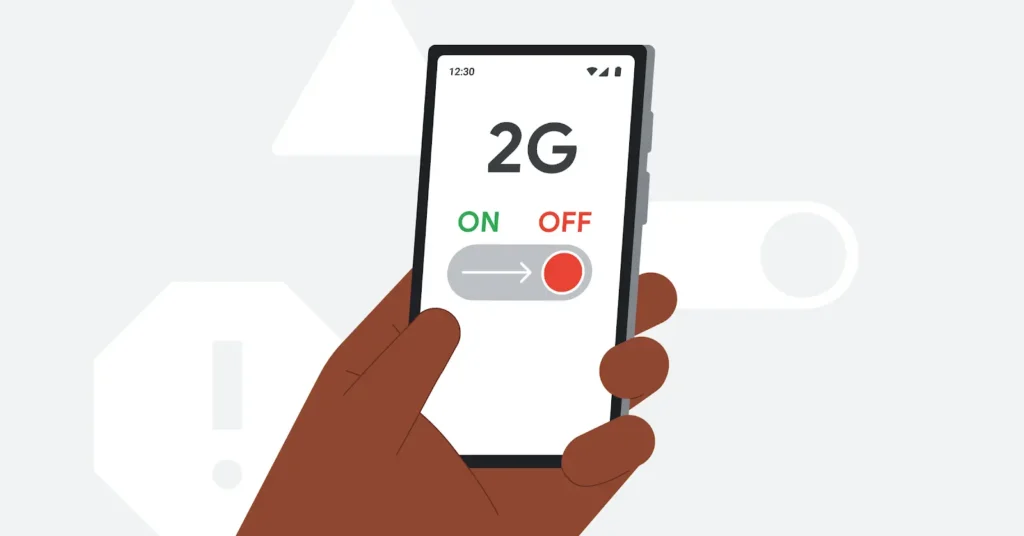
За да сведете до минимум риска, можете да деактивирате поддръжката на мрежи от второ поколение (2G) в смартфоните. Този стандарт отдавна се смята за остарял и уязвим. Съвременните комуникационни протоколи – 3G, 4G (LTE) и 5G – предлагат много по-високо ниво на сигурност.
Google и Samsung вече пуснаха актуализации, които автоматично блокират връзките с 2G мрежите. На потребителите на Android 16 с версия 16 се препоръчва да активират режима за разширена защита, като в този случай 2G ще бъде забранен по подразбиране.
В същото време дори в държавите, където мрежите от второ поколение официално не се използват, устройствата могат да се свържат с фалшивия сигнал, ако в настройките е активна поддръжката на остарелия стандарт. Производителите съветват ръчно да деактивирате тази функция, като проверите мрежовите настройки на смартфона.
Любопитно е, че Android устройствата имат предимство пред iPhone в това отношение. В смартфоните на Apple е невъзможно да се деактивира напълно 2G, освен чрез използване на режима Lockdown. Собствениците на iPhone обаче имат достъп до филтриране на съобщения от непознати податели и стандартни предпазни мерки за SMS.
Междувременно Trend Micro напомня, че традиционните измами остават основен инструмент на престъпниците. Нападателите изпращат фишинг съобщения привидно от името на известни компании като PayPal, Netflix, Mater Lotteries, Toyota и Google. Основното правило остава непроменено: ако съобщението предизвиква съмнения, по-добре е да го игнорирате и никога да не кликвате върху линковете.
Екипът на Trend Micro също така съветва да се обърне внимание на характеристиките на фалшивите SMS-и:
- Неочаквано съобщение. Ако дадена организация обикновено не се свързва с вас чрез SMS, струва си да проверите информацията чрез официалния уеб сайт или приложение.
- Грешки в текста. Граматически или правописни неточности – един от очевидните сигнали, че пред вас са измамници, които едва са завършили 9-ти клас и не знаят как да си изкарват честно прехраната.
- Несъответствия в съдържанието. Ако ви съобщават за доставка или печалба, за която нямате представа, вероятно става дума за опит за измама.
За собствениците на смартфоните Pixel компанията Google подготвя актуализация, която ще направи функциите Scam Detection и Call Screen част от първоначалната настройка. В момента тези опции трябва да се активират ръчно, поради което много потребители дори не знаят за тяхното съществуване.
Новите функции обработват данните директно на устройството, което елиминира прехвърлянето на чувствителна информация в облака. Google подчертава, че съдържанието на обажданията и съобщенията не се запазва нито локално, нито на сървърите на компанията.
По-добре е да активирате всички налични инструменти за защита веднага след закупуването на смартфона. В днешната среда, когато подмяната на базовата станция и масовите фишинг имейли стават все по-разпространени, деактивирането на 2G и включването на вградените филтри е минимално необходимата мярка за сигурност.
Според Check Point вълната от атаки, използващи подправени SMS-и и фалшиви уеб сайтове, е засегнала няколко американски щата. Престъпниците са се представяли за официални агенции, като са създавали фалшиви ресурси и са изпращали злонамерени съобщения от тяхно име. Тези атаки са сред най-мащабните в последно време.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
