


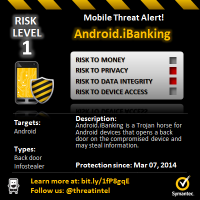


Компанията за информационна и интернет сигурност Symantec съобщава на страниците на своя блог за отчетен сериозен ръст в разпространението на сложен малуер за устройства с операционна система Android, след като изходния код на зловреда е изтекъл в началото на пролетта в Интернет.
Инструментът познат, като iBanking е насочен към кражба на финансови и логин данни и е една от най-скъпите зловредни програми, които може да се намерят в ъндърграунд форумите, като неговата цена достига $5000. Авторът му предлага доставянето на iBanking (както е името на малуера), като услуга, заедно с обновления и странични инструменти улесняващи ползването му, като даже неговия създател – GFF – го предлагал и на по-неплатежоспособни злоумишленици, стига да му дадат част от спечеленото чрез малуера след осъществяване на престъпните действия.
Малуерът има широко разпространение на територията на държави от Източна Европа и често идва прикрит, като приложение за банкиране или такова за социални мрежи и една от основните му функции включва пресичането на изпращани от банката към клиента пароли чрез SMS, като с негова помощ киберпрестъпниците имат възможността да организират ботнети, контрол на HTTP и SMS – в зависимост налична ли е или не интернет връзка на устройството и др.
Как става заразяването с iBanking? Киберпрестъпниците обикновено използват методи от областта на социалното инженерство, за да подмамят жертвите да инсталират малуера на устройствата си, като обикновено техните компютри са вече станали жертва на финансов троянски кон на своите персонални компютри. В тези случаи, при посещение на социална мрежа или на сайт на банка те биват подканяни да си инсталират допълнителна защита във вид на приложение.
След това, на потребителя му се иска телефонния номер и модела на операционната система, след което той получава линк за сваляне на фалшивия софтуер посредством SMS, а ако по някаква причина съобщението не бива доставено, той може да получи QR-код, като алтернативен начин за инсталиране на софтуера, който се съхранява, както на сървърите на атакуващата страна, така и на неофициални магазини за приложения.
Контролът чрез HTTP и SMS, пишат в блога на Symantec, осигурява и успеха на операцията на киберпрестъпниците, гарантирайки им, че зловредът ще бъде доставен – независимо, дали има устройството интернет свързаност (в подобни случаи доставката бива осъществена чрез HTTP) или няма (чрез SMS).
В обобщение, какви са основните характеристики и свойства на приложението:
– кражба на информация за устройството – номер на телефона, ICCID, IMEI, IMSI, модел, версия на ОС;
– пресичане на входящи/изходящи SMS-и и доставянето им към контролиращия малуера сървър;
– пресичане на входящи/изходящи обаждания и доставянето им към контролиращия малуера сървър;
– пренасочване на обажданията към номер, който е контролиран от атакуващата страна;
– качване на списъка с контакти от устройството към C&C сървъра;
– изпращане на SMS-и;
– геолокализиране на устройството;
– осъществяване на достъп до файловата система;
– достъп до списъка с инсталираните приложения;
– предотвратяването на деинсталирането на устройството, ако са включени администраторски права;
– възстановяване/изтриване на съдържанието на устройството, ако са включени администраторски права;
– обфускиран код на приложението.
Независимо, че изходният код на iBanking е изтекъл в публичното пространство, специалистите от компанията вярват, че голяма част от киберпрестъпните банди ще продължат да дават солени суми за ползването му, тъй като за нормалното му функциониране те ще се нуждаят от доставянето на обновления за него, а и не на последно място, версията, която вече се разпространява свободно в ъндърграунд форумите, е уязвима.
Продуктите за защита на Symantec засичат приложението като Android.iBanking и съвета на разработчиците от компанията към потребителите е да поддържат винаги софтуера за защита на своите десктоп системи обновен, тъй като основния вектор за разпространението му е чрез доставянето на троянски кон първо към десктопите именно.
Освен това бъдете нащрек при получаването на SMS-и, в които се съдържат връзки към инсталационни APK-пакети, особено такива, които идват от съмнителни или непознати източници. Лошото е, че са забелязани APK инсталации и на платформите на надеждни сайтове и това допълнително би трябвало да обостри вниманието на потребителите, коментират от Symantec. Освен това внимавайте какви данни споделяте чрез SMS-съобщения, тъй като те могат да бъдат пресичани от зловредна програма.

 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
