


Изследователи от Specops актуализираха своето проучване за разбиване на пароли, защитени с алгоритъма bcrypt. Преди две години те вече публикуваха подобни данни, но оттогава пазарът на хардуер се промени много: бумът на изкуствения интелект и нарастващата нужда от изчислителна мощ направиха най-добрите графични карти по-достъпни и по-евтини от всякога.
Не става въпрос само за геймплей. Съвременните графични процесори се използват за обучение на големи езикови модели, а свободното им време често се отдава под наем в услуги като vast.ai. Същият хардуер може да работи и в друг сценарий – например при атаките с хеширани пароли.
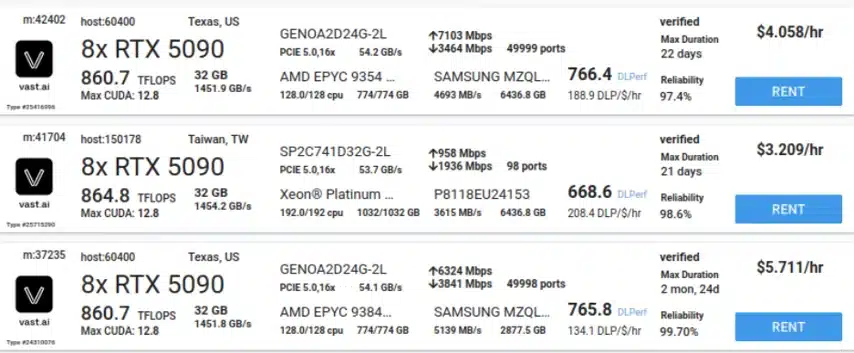
В новото проучване екипът е използвал клъстер с осем RTX 5090 – това са картите, които днес са се превърнали в „разумния минимум“ за атакуващите. В същото време наемането на такъв мощен хардуер в облака струва около 5 долара на час, което прави подобни атаки съвсем достъпни дори за малки групи. Съществуват обаче и по-сериозни конфигурации – например хостове с 16 видеокарти наведнъж.
За разлика от предишните измервания, изследователите не са използвали остарелия коефициент на сложност на bcrypt от 5, а са взели по-надеждни стойности от 10 и повече. За тестовете те са генерирали 750 хил. хеша въз основа на известния списък с реални пароли от RockYou. Колкото по-висок е коефициентът на сложност, толкова повече време отнема не само разбиването, но и генерирането: например за създаването на база с параметър 14 бяха необходими почти пет часа, дори на мощна работна станция.
Получените данни показаха, че RTX 5090 е с около 65% по-бърз от предшественика си при работа с bcrypt. Увеличаването на сложността обаче частично компенсира това увеличение на производителността. В резултат на това кратките и прости пароли като „123456“ и „admin“ все още са лесни за разбиване, но дългите комбинации – особено над 12 символа – стават почти неуязвими за грубо разбиване.
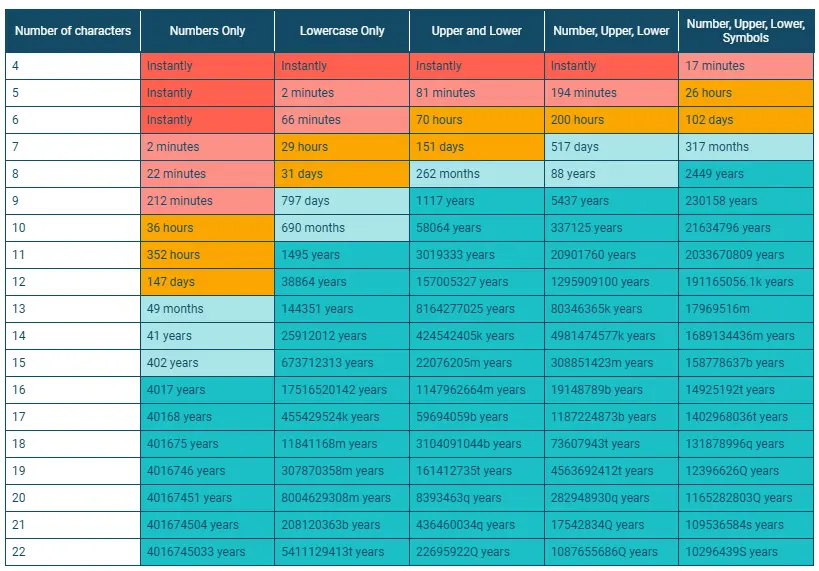
Таблицата с времето за хакване показва, че кратките пароли, съставени от прости набори от символи, могат да бъдат уловени незабавно – четири- и петцифрените пароли се разбиват веднага, а шестцифрените пароли, съставени от цифри и букви – за минути или часове. Но ако една осемцифрена парола включва цифри, букви от различни падежи и специални символи, тогава времето за разбиване нараства до хиляди години. А като се започне от 12 знака с пълен набор от класове символи, изборът става почти невъзможен в рамките на един разумен срок.
Важно е да се разбере, че реалните атаки рядко се основават на изцяло груба сила. По-често се използват речници, правила за преобразуване или целеви списъци, съставени например от корпоративни уеб сайтове. Но именно грубата сила дава основна оценка на изчислителните възможности на нападателя и дава основание да се разбере колко са важни дължината на паролата и ентропията.
Изследователите подчертават, че само сложността на хеширането не е достатъчна. Ако паролата вече е била компрометирана и е влязла в базата данни за изтичане на информация, никакъв bcrypt няма да помогне. В този случай защитата е нулева.
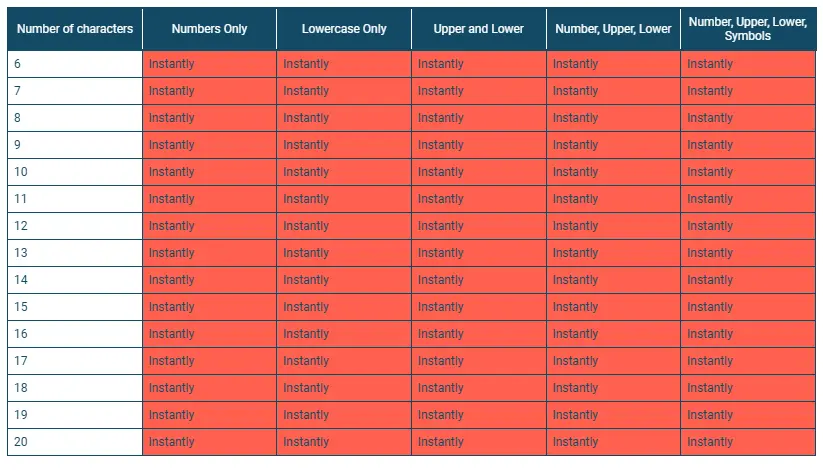
Поради тази причина се препоръчва да се изгради цялостна политика за организациите: минимална дължина от поне 18 символа, задължително използване на различни видове символи, поддръжка на дълги фрази за пароли. Освен това трябва да въведете собствен речник, който блокира думите, свързани с организацията – особено името на компанията и нейните продукти. За да съставите такъв списък с блокове, можете да използвате помощната програма CeWL, като я стартирате върху публичните ресурси на компанията.
Изводът от проучването е прост: хакването е станало по-достъпно поради увеличаването на хардуерната мощ, но защитата все още работи, ако използвате дълги и уникални пароли. Ентропията и дължината остават основен фактор за сигурността в свят, в който графичните процесори могат да се наемат за 5 долара на час.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
