


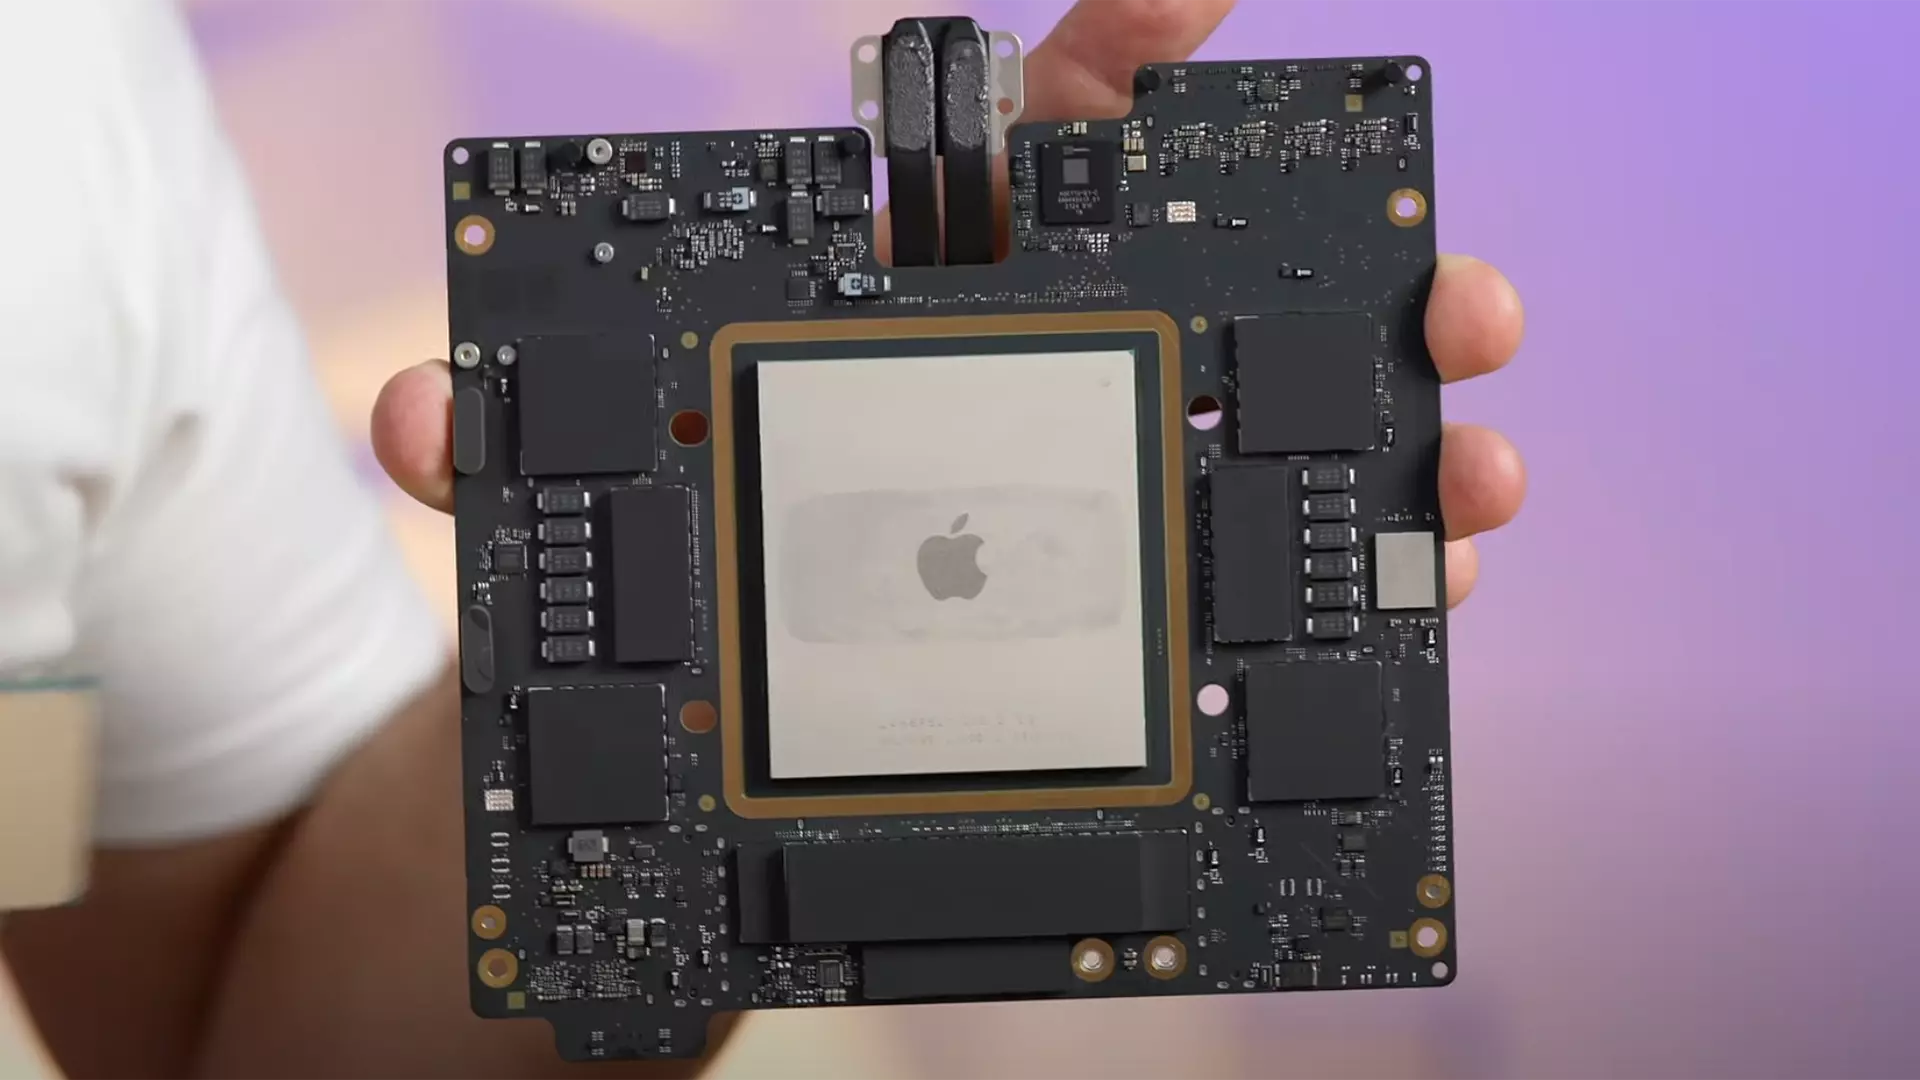

Експертите на лабораторията CSAIL към Масачузетския технологичен институт представиха кибератаката PACMAN, в която се използва откритата от самите тях хардуерна уязвимост в процесорите от фамилията Apple M1. Според специалистите, към тази атака са уязвими и други процесори с ARM архитектура, но това все още не е тествано на практика.
Лошото в случая е, че атаката PACMAN може да се осъществява отдалечено, без да има физически достъп до компютърната система. На теория тази атака откри=ва достъп на хакерите до самото ядро на операционната система, кето всъщност означава пълен достъп и пълен контрол на компютъра. Както другите подобни хардуерни уязвимости, тя не може да бъде оправена по софтуерен път, а това означава, че към нея е уязвима не само сегашната, но и бъдещата техника на Apple.
Основата на PACMAN атаката е функцията за безопасност Pointer Authentication (автентификация на указателя), която се използва за проверка на стартирания софтуер с помощта на криптографски подписи или идентификационни кодове (PAC, Pointer Authentication Codes). Това се използва за защитата на компютърната система от атаките, при които се използва подмяна на указателите към адресите памет, които се контролират именно от значенията на PAC. Техниката PACMAN подбира необходимите PAC значения и работи почти по същия начин като хардуерните уязвимости Spectre и Meltdown.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
