



Процесорите AMD EPYC и Ryzen съдържат уязвимост, наречена „Sinkclose„, която потенциално може да засегне милиони процесори по света. Използвайки тази уязвимост, хакерите макар и трудно, могат да извършат кражба на данни или да вградят свой собствен код в системата. Проблемът изглежда присъства в процесорите на AMD от повече от десетилетие и беше разкрит на хакерската конференция Defcon от експерти на компанията за информационна безопасност IOActive.
Уязвимостта „Sinkclose“ позволява на атакуващите да стартират зловреден код на процесори на AMD, когато те са в режим „Управление на системата“. Въпреки това, за да вмъкнат фрагмент от кода, хакерите трябва да получат дълбок достъп до AMD-базиран компютър или сървър. За да получат контрол над системата, нападателите могат да използват зловреден софтуер, наречен „bootkit“, който е неоткриваем от антивирусите.
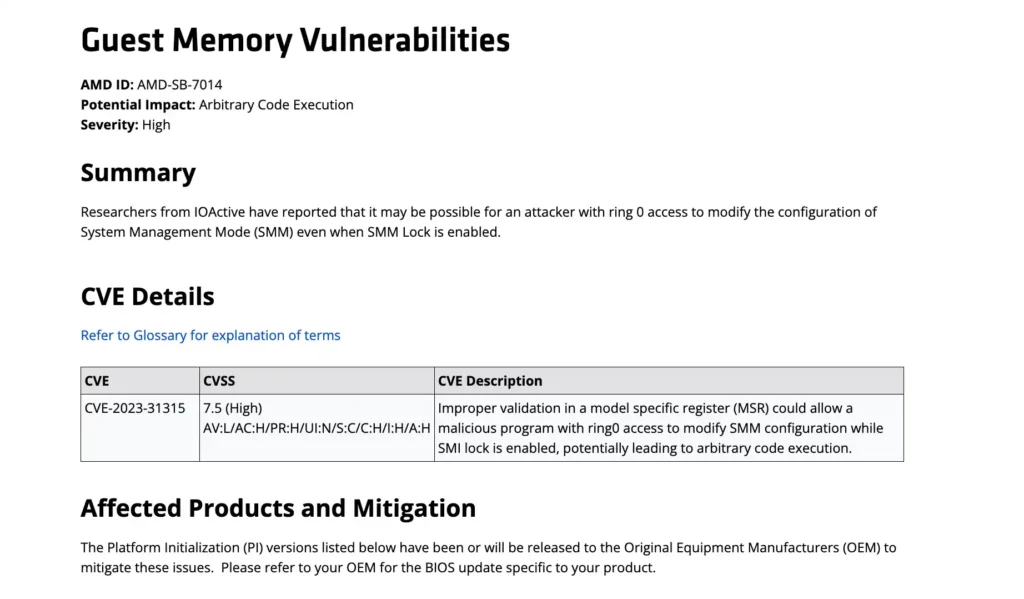
AMD пусна нов бюлетин за сигурност, в който тази уязвимост е отстранена. Компанията публикува и обширен списък на засегнатите от уязвимостта процесори. Той включва процесорите Ryzen 3000 и по-нови, както и сървърните процесори EPYC от първо поколение и по-нови. AMD предлага и пачове за фърмуера и микрокода, за да намали въздействието върху различните поколения процесори. Всички фамилии Ryzen и EPYC са готови за отстраняване на проблема, с изключение на по-старата фамилия Ryzen 3000 Desktop, базирана на процесорната архитектура ядрото Zen 2.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
