


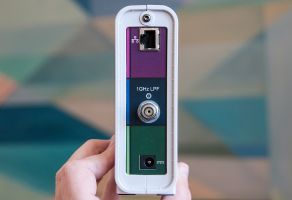

Компютърният експерт Дейвид Лонжекър (David Longenecker), бивш специалист на Motorola, разкри опасна уязвимост в модемите Arris SURFboard SB6141. Бъгът дава възможност за отдалечено рестартиране на модема.

Кабелните модеми на Arris са много разпространени, самият производител казва, че моделът SURFboard SB6141 е истински хит и към днешен ден са продадени над 135 милиона от тези устройства.
До управлението на тези модеми а помощта на всякакъв браузър се достига чрез адрес 192.168.100.1, който може да бъде достигнат не само в рамките на локалната мрежа, а и отдалечено. Проблемът е в това, че за този модем не са необходими потребителско име и парола. Всеки може да влезе в управлението, а страницата за конфигуриране има препратка към рестартиране на устройството. Хората с модеми SURFboard SB6141 могат да бъдат измъчвани денонощно чрез непрекъснато рестартиране на техните модеми.

Има и още – в панела за управление има и бутон за връщане към заводските настройки на модема. Ако се се използва и това, модемът става безполезен за около 30-60 минути – толкова време е необходимо за настройването на модема.
Тази уязвимост може да се използва за елементарна CSRF атака – например към изображение в уеб-страница да се прикрепи линка , който рестартира модема при кликване върху изображението.
Arris съобщи, че ще публикува нова версия на своя фърмуер.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
