


Мащабна хакерска кампания атакувала вчера над 12 000 акаунта в GitHub, предава BleepinComputer. Става дума за фишинг атака, която алармира жертвата за проблем със сигурността. То цели да заблуди жертвите с фалшиво OAuth приложение, което твърди, че е свързано с истинските администратори на сайта. Ако потребителят предостави връзка на акаунта си до въпросното приложение, той бива откраднат.
Съобщението предупреждава, че е засечен опит за вписване в GitHub акаунта, който идва от нова локация или устройство. Всичките съобщения имат същия текст и посочен един и същ адрес, идващ от исландската столица Рейкявик. Самото съобщение изглежда достоверно, като се предоставят съвети и връзки към авторизационна страница, която трябва да е създадена от GitHub, но не е. Връзките водят към OAth приложение с иметоgitsecurityapp. Подозрение би могло да събуди списъка с широки правомощия, които се искат от приложението. Тук се включва достъпа за четене и писане на профила, достъп до публични и частни хранилища, както и такова да се трият хранилища и др.
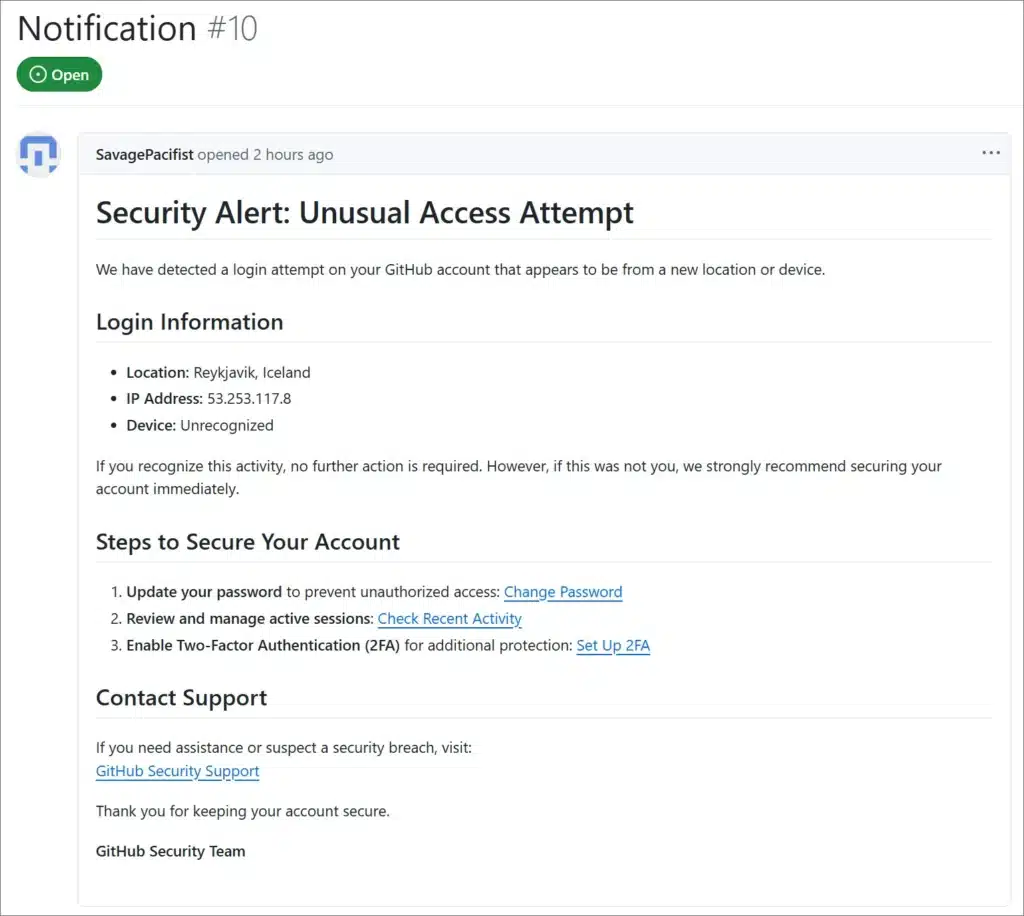
Броят на атакуваните акаунти е варирал през целия ден, което според Bleeping означава, че GitHub са наясно със ситуацията. Ако сте дали по случайност достъп на фалшивото приложение до акаунта си, трябва веднага да го забраните. Това може да стане като отидете на страницата с настройки и след това секция Applications. Трябва също да проверите за извършени нови или непознати GitHub Actions (Workflows) и появата на нови gist секции. И накрая, променете данните, с които се вписвате, както и токените, с които се удостоверявате.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
