Специалистите на компанията Kahu Security съобщиха за любопитна компютърна заплаха. Малуерът от подобен тип не е агресивен, но експертите са впечатлени от сериозната обфускация на кода.
Компютърният вирус се промъква в компютърната система предимно като спам. Въпреки, че вирусът е JavaScript файл, той не се изпълнява в средата на браузъра, а във Windows Script Host.
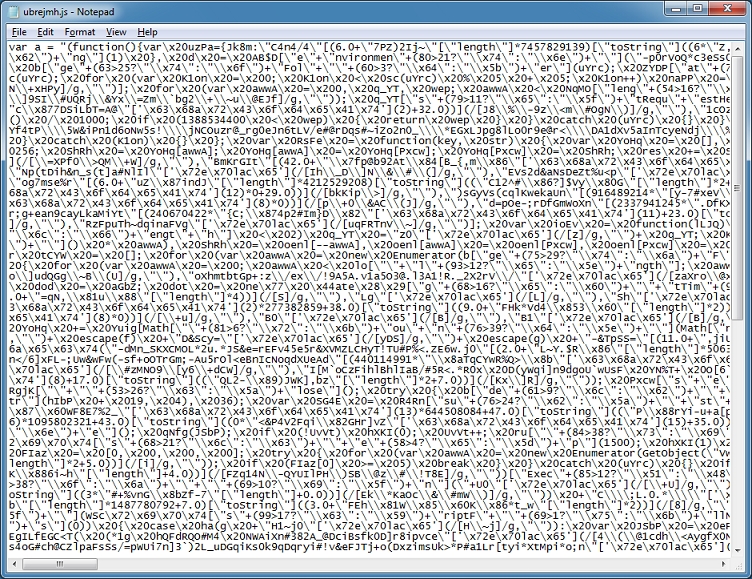
Експертите отбелязват, че кодът на този малуер е изключително объркан, като по този начин работата на аналитиците се затруднява много. Освен обикновена обфускация, хакерите използват кодирани символи, regex search и regex replace, условни изрази и други подобни.
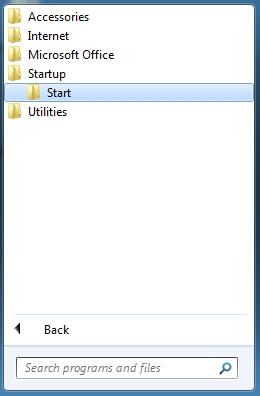
Специалистите са успели да се ориентират в кода и са разбрали, че вирусът копира файла wscript.exe, преименува го и го поставя в нова директория, създадена в AppData\Roaming. Скриптът копира самия себе си в същата папка и използва новото копие на wscript.exe за да се стартира. Освен това вирусът създава линк към себе си, който получава името Start и го поставя в папката Startup. Прекият път към Start е с иконката за директория и потребителите се заблуждават, че това не е файл.
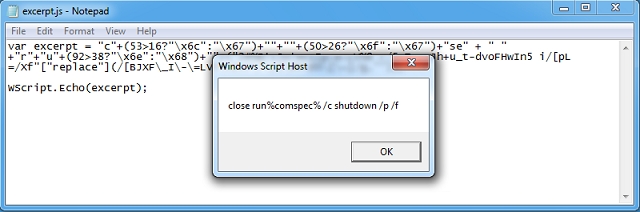
След инсталацията, вирусът проверява чрез Microsoft, Google или Bing, дали има връзка с интернет. Ако има, към отдалечен сървър се предава цялата телеметрия на заразения компютър и изтегля втори скрипт. Ако се направи опит за прекъсване процеса на wscript.exe, скриптът моментално изключва компютъра.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!