В условията на глобална пандемия, множество служители на компании от всякакъв вид и размер работят от домовете си. Това означава, че множество несигурни крайни точки се свързват с корпоративните мрежи, поставяйки под крайно напрежение IT екипите в тези компании. Отделно от това, много организации просто не разполагат с възможността да отделят ценни ресурси за обезпечаването на киберсигурността и назначаването на специални екипи, които да се борят със заплахите. Мрежите, които обаче попадат в особен риск по време на пандемията и трябва да останат функциониращи на всяка цена са тези на критичните услуги и здравните организации. И докато атаките към първите не са толкова често срещани, то в последните месеци и години, хакерите, разпространяващи рансъмуер основно, атакуват именно мрежите на здравни заведения. Те са недобре обезопасени и конфигурирани. Често болниците не разполагат с бюджета и ресурсите да наемат специалисти и отделят средства за хардуерното и софтуерното обезпечение да защитят тези мрежи. В същото време обаче, те често обработват огромни масиви от лични данни на техните пациенти – истинска златна мина за киберпрестъпниците.
Това даде повод на Microsoft да публикува тези дни инструкции как тези организации да се предпазят от криптовирусите, разглеждайки в обширна блог публикация методите на действие на някои от активните рансъмуер престъпни групировки и най-уязвимите точки, които те атакуват, за да получат достъп до целите си.
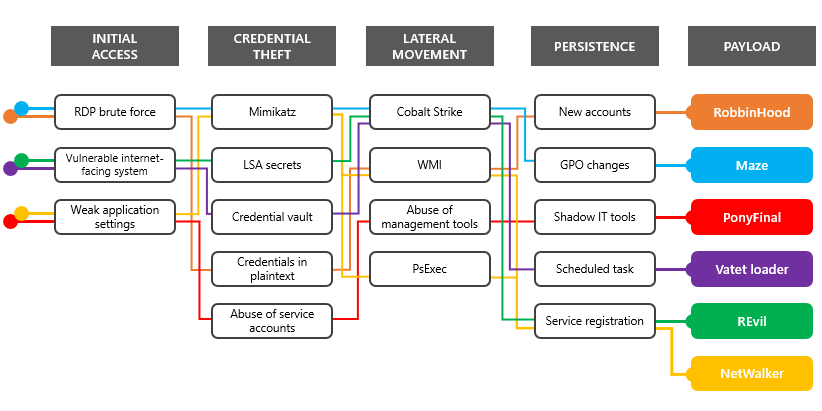
Едно от първите неща, които напомнят Microsoft, че обновяването на системите, които са изложени на Интернет трябва да бъдат периодично осъвременявани, което се явява критично важно за предотвратяването на тези атаки. Що с отнася до най-честите слаби места, които първо са атакувани от киберпрестъпниците, това са:
• RDP (Remote Desktop Protocol) крайни точки или виртуални десктопи, достъпа, до които не е защитен с многофакторна защита.
• Остарели платформи, които вече не се поддържат и не получават обновления по сигурността, като Windows Server 2003 и Windows Server 2008, допълнително отслабени от слаби пароли.
• Погрешно конфигурирани уеб сървъри, в това число и IIS, софтуер, обработващ електронни здравни записи, бекъп сървъри или сървъри, отговарящи за управлението на системите.
• Citrix Application Delivery Controller (ADC) системи, засегнати от CVE-2019-19781
• Pulse Secure VPN системи, засегнати от CVE-2019-11510.
Макар и да не са отбелязвани скорошни атаки към уязвимости, като CVE-2019-0604 (Microsoft SharePoint), CVE-2020-0688 (Microsoft Exchange) и CVE-2020-10189 (Zoho ManageEngine), то такива – с оглед практиката – би трябвало да се очакват и налагането на пачовете към тях е наложително, отбелязват от компанията.
Това, което е нужно да правят екипите по сигурност е да наблюдават и изследват всяка подозрителна активност, като появата на инструменти, които помагат, както на специалистите да изправят нередности, така и на престъпниците да се сдобиват с достъп до мрежите, опити за кражба на данни или подозрителна активност в записите на дейностите. Веднъж засекли подобни подозрителни изяви, екипите е нужно да разследват въпросните крайни точки и части от мрежата, да ги изолират, след което да ги инспектират и тези от тях, които са засегнати – да бъдат изградени наново.
Microsoft споделят своето откритие, че множество престъпни групи, доставящи рансъмуер компрометират активно мрежи и си осигуряват незабелязано присъствие в тях месеци наред, като в началото на този месец са започнали да инсталират и рансъмуер. „До този момент атаките са засегнали здравни организации, компании, обработващи медицински плащания, фирми от производството, транспортния сектор, правителствени институции, доставчици на образователен софтуер, като тези групи показват пренебрежение към това колко важни услуги предоставят техните мишени“, обясняват от компанията.
Веднъж сдобили се с достъп до въпросните мрежи, те остават привидно неактивни за дълъг период от време, търсейки начин да извлекат най-голяма полза от сдобиването си с този достъп, като често, освен доставянето на рансъмуер, те крадат информация от пленените системи. Повече от изследването на Microsoft може да научите тук.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!