



Осъщественият пробив в сигурността на Opera Software ASA и кражбата на цифров сертификат, с който компанията е подписвала стари версии на браузъра повдигна доста въпроси. Пробивът е изложил на опасност системите на няколко хиляди човека (по думите на самите разработчици от Opera), като им е доставил фалшив аутоъпдейт за браузъра. Едва ли са много хората, които ще се осъмнят в съобщението за обновление, което идва от самата компания, а даже и някои от тези, които са нащрек вероятно са се успокоили при вида на цифров подпис.
Преди два дни, Джером Сегура (Jerome Segura), старши антивирусен разработчик към компанията за антивиусна защита Malwarebytes публикува интригуващ материал разглеждащ случая, в който повдига някои основателни въпроси към Opera ASA.
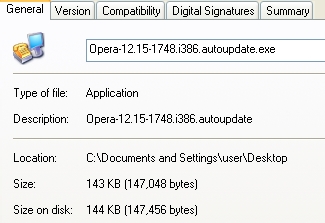
Той напомня за това, че атакуващата страна е взела контрол над сървърната инфраструктура на норвежката компания за един немалък период от време – 36 минути – през който именно е била осъществена „доставката“ на зловредното обновление. Сегура се учудва от гръмкото заглавие на публикацията на компанията в блога на Opera, в която известяват потребителите си за пробива (доста кратко и неособено информативно) – „Пробив в сигурността спрян“ и това, че то не отговаря съвсем на истината (пробивът всъщност е бил осъществен) и времето, за което информират своите потребители – една седмица между разкриването на пробива и публикуването на новината за него.
„Докато това, че Opera Software предоставят тази новина е нещо похвално, изявлението им със заглавие „Пробив в сигурността спрян“ не отговаря съвсем на действителното положение на нещата, тъй като пробив всъщност е бил осъществен, в резултат, на което поне един зловреден файл е бил доставен към потребителите. Друго нещо, което буди притеснение е разстоянието във времето между самия инцидент и разкриването му пред потребителите (една седмица), което е време достатъчно, за малуера да направи сериозни поражения“, пише Сегура.
Този инцидент вероятно е поуплашил някои потребители – все пак една от основните мерки за сигурност на компютърните ни системи е да имаме винаги обновен софтуер с последните ъпдейти, а компаниите, които създават ползваните от нас програми – да считаме за надежден източник. За съжаление, не винаги е така и примерите не са един и два.
Именно за това говори и Сегура като напомня и нуждата от използването на многопластова защита на системата:
„Инцидентът не би трябвало да обезкуражи крайния потребител и да го накара да не следва най-добрите практики в компютърната сигурност като поддържа компютъра си обновен, но все пак настоящият инцидент повдига някои въпроси. Най-малкото, той показва, че ние не може да вярваме напълно на файлове, дори, когато те идват от надежден източник“, пише Сегура. „Тук е моментът да напомним и за ползите от задълбочената защита. Лошите могат да заблудят един продукт, но не всички (или поне е много по-трудно). Наличието на множество пластове на защита (антивирус, антималуер, защита на браузъра) би могло да спре евентуална атака на различни нива, преди тя да успее“, завършва публикацията си специалистът от Malwarebytes.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
