



Специалистите по информационна безопасност от компанията Bastille Networks официално публикуваха резултатите от свое изследване работата на безжичните компютърни мишки и клавиатури, свързващи се с компютърната система чрез USB донгъл. Те съобщиха, че атакуващият може да прихване управлението на компютъра и да изпраща произволни команди на разстояние до сериозните 100 метра от устройството. Тази уязвимост не се наблюдава при Bluetooth безжичните устройства.
Производителите, които не използват Bluetooth, обикновено работят с честота 2,4 GHz ISM. И до днес няма единен протокол за работа на безжичните устройства на тази честота и всеки производител използва своя версия – включително обмена на данни и защитата на информацията. Изследвани са контролерите на Logitech, Dell и Lenovo.
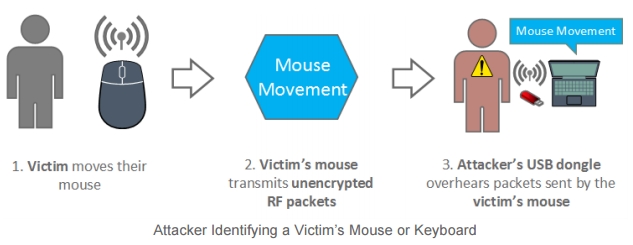
Bastille Networks допълва, че повечето клавиатури използват шифрован протокол за връзка с USB донгъла, но нито една от тестваните компютърни мишки не използва шифриране. Липсва каквато и да автентификация на мишките и не е възможно да се различи, дали информационният пакет принадлежи на мишката или на атакуващата страна.
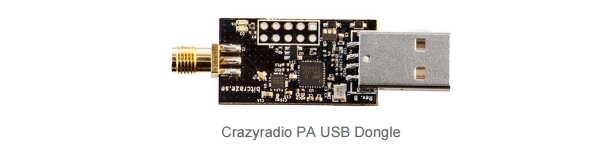
Един от най-популярните контролери в USB донглите е чипът nRF24L на Nordic Semiconductor. След като изучили неговата работа, специалистите реализирали десетки успешни атаки с помощта на USB донгъл с цена $15 и програма на Python, съставена само от 15 реда сорс код. Предадените по време на атаката пакети реализират фиктивно преместване на указателя и фиктивно натискане бутоните на мишката, както и емулиране на клавиатура.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
