Експертът от компанията Mimecast Франциско Риберио (Francisco Ribeiro) измисли как да се променят електронните писма след тяхното получаване. Специалистът нарече тази техника ROPEMAKER. Това е абревиатура от Remotely Originated Post-delivery Email Manipulation Attacks Keeping Email Risky.
Идеята на Риберио е проста и гениална: хакерът изпраща на жертвата писмо с HTML формат, но вместо да се използва вграден CSS за дизайна на текста, се използва CSS файл, който се зарежда от отдалечен сървър. Първоначалното писмо изглежда нормално и стандартно, и преминава през спам-филтрите и защитите. Но когато имейлът вече е получен, атакуващият променя CSS файла в своя сървър и превръща писмото в малуер. Методът работи, понеже повторно сканиране на писмата не се извършва.
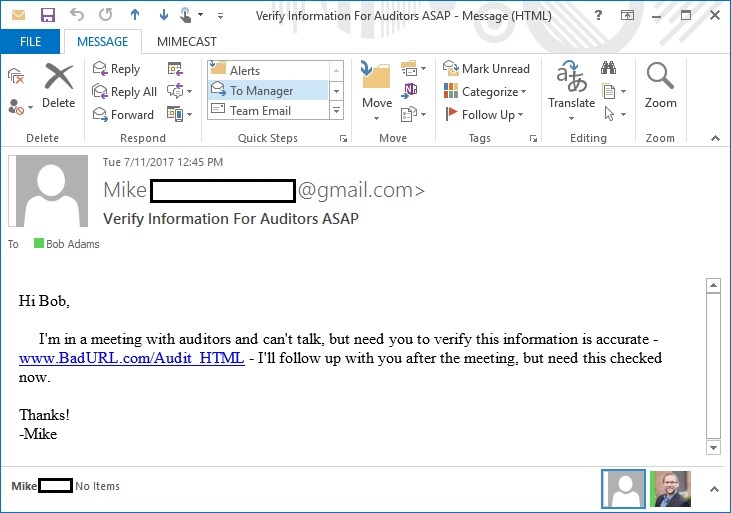
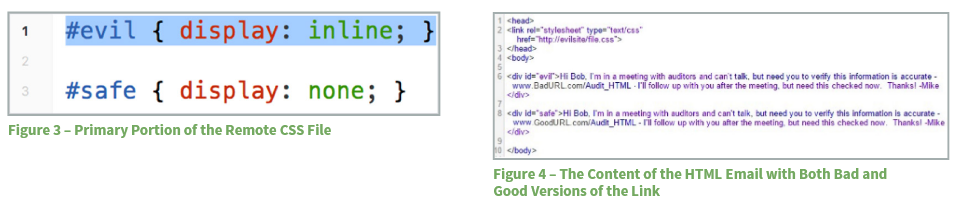
В своя блог Риберио описва два основни начин за използване на този интересен метод. При първия в писмото се поставят два линка, с използването на функцията display. Единият е безобиден, а втория хакерът добавя след получаването на имейла от жертвата.
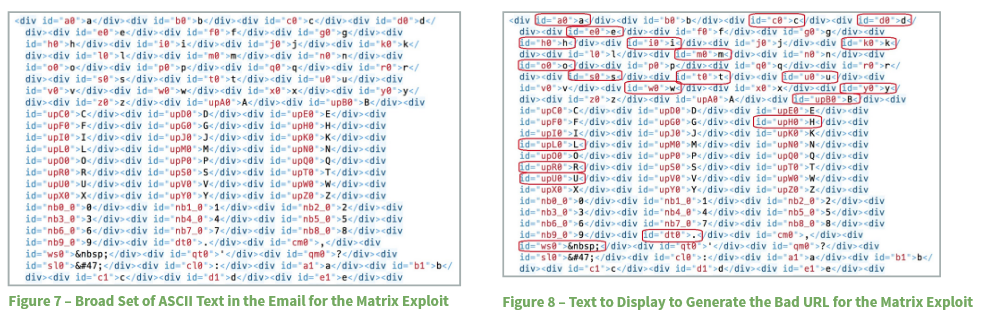
Втората техника предвижда в мейла да бъде вмъкната матрица от ASCII символи. Тъй като CSS позволява контрола на видимостта на всеки символ, след получаването на писмото хакерът може да ги промени изцяло.
Засега не е засечена атака от подобен тип, а защитата от нея не е сложна: достатъчно е да се забрани използването на отдалечени CSS файлове от пощенския клиент.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!