


Изследователят в областта на киберсигурността Джеремая Фаулър е открил публично достъпна база данни с повече от 184 милиона имена и пароли от Apple, Google, Facebook, Microsoft, Discord и други услуги. Обемът на изтичането е 47,42GB, а данните включват не само акаунти в социалните мрежи, но и достъп до банкови сметки, медицински платформи и правителствени портали на различни държави.
Както заяви Фаулър, това е едно от най-големите подобни открития в последно време.
„Подобни изтичания на информация са се случвали и преди, но мащабът тук е колосален.“
отбеляза той
За разлика от стандартните бази данни, които обикновено съдържат данни от една-единствена компания, в този случай се оказа, че става въпрос за милиони записи от стотици хиляди различни услуги. За да провери автентичността на данните, изследователят се свързал с няколко потребители, чиито имейл адреси фигурират в базата данни. Те потвърдили, че информацията е вярна.
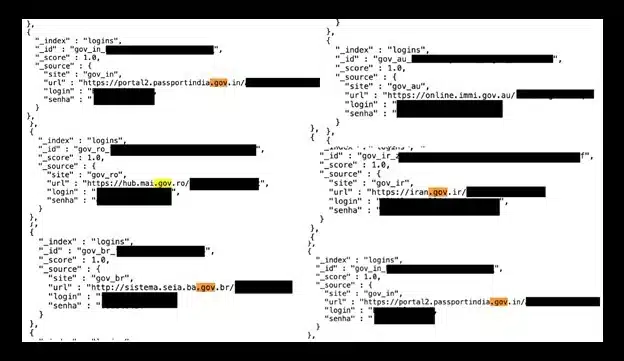
Базата данни със 184 милиона записа е лежала на открито на сървърите на хостинг доставчика World Host Group. Тя е открита от Фаулър на 6 май. По определени признаци можело да се разбере, че информацията е събрана с помощта на инфостилъри (шпионски софтуер), които крадат пароли от браузъри, имейл клиенти и месинджъри. Такъв софтуер се разпространява чрез фишинг имейли, хакнат софтуер и злонамерени уебсайтове. Някои инфостилъри могат дори да правят снимки на екрана или да записват натискането на клавишите.
Интересно е, че файловете в базата данни са били обозначени като „senha“ (португалската дума за „парола“), въпреки че останалата част от текста е била на английски език. Вероятно това може да показва международния характер на атаката. Въпреки че базата данни е била затворена след откриването на изтичането, изследователят смята, че нападателите трябва да са имали време да копират данните.
Откраднатата информация обикновено се оказва на черните пазари в даркнет или „изтича“ в канали на Telegram, след което се използва за измами, кражба на самоличност и нови кибератаки. Все още не е разкрито кой точно е инициирал събирането на базата данни, но самият факт на изтичането излага на риск потребителите по целия свят. Фаулър съветва да не се съхраняват поверителни документи в имейли, включително данъчни декларации, медицински досиета и пароли.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
