


Това не е изскачащ прозорец – това е просто един много хитър <div> във вашия таб.
Потокът от автоматизирани услуги за кражба на идентификационни данни продължава да става все по-усъвършенстван, а в схемите, предназначени за масово разпространение, се появяват нови трикове. Един такъв набор от инструменти, Sneaky 2FA, е усъвършенстван по такъв начин, че да подправя елементите на браузъра и да маскира злонамерените страници като истински прозорци за вписване. Този дизайн затруднява разпознаването на подправянето и помага на нападателите да събират пароли и входни данни, като използват минимален набор от умения.
Екипът на Push Security съобщи, че Sneaky 2FA вече използва техниката „браузър в браузъра“. Тя се основава на симулиран изскачащ прозорец за вход, който визуално възпроизвежда стандартния механизъм за удостоверяване в браузъра. Това се постига чрез използване на HTML и CSS компоненти, които формират фалшив прозорец, в който се отваря рамка със съдържание, хоствано на сървъра на нападателя. От външната страна се генерира правдоподобен низ от адреси, което кара потребителя да изглежда, че въвеждането на данни се извършва на официална страница на Microsoft.
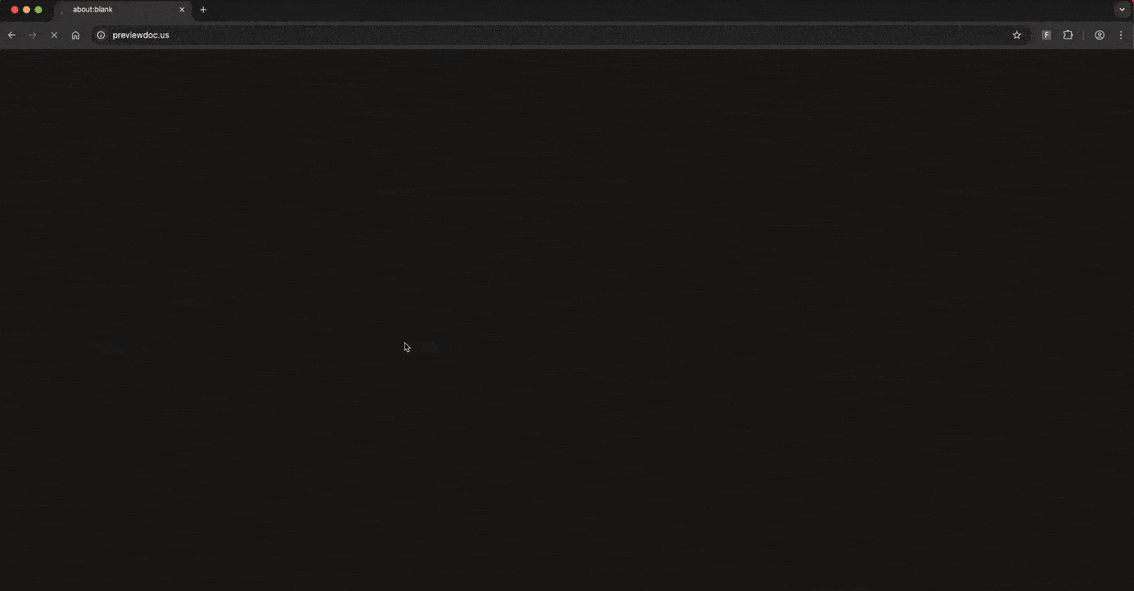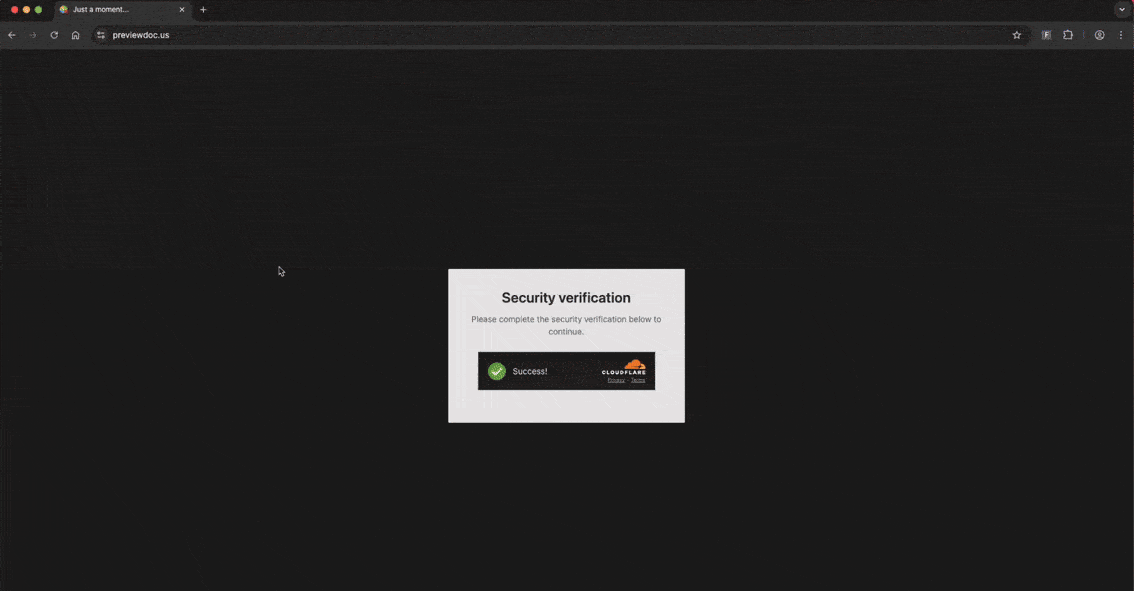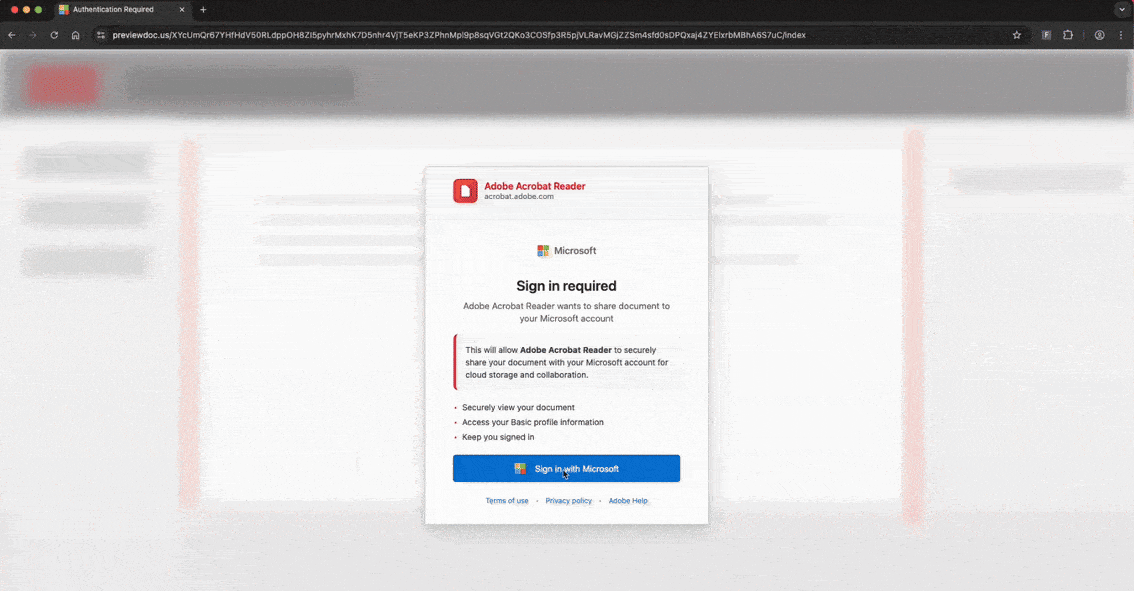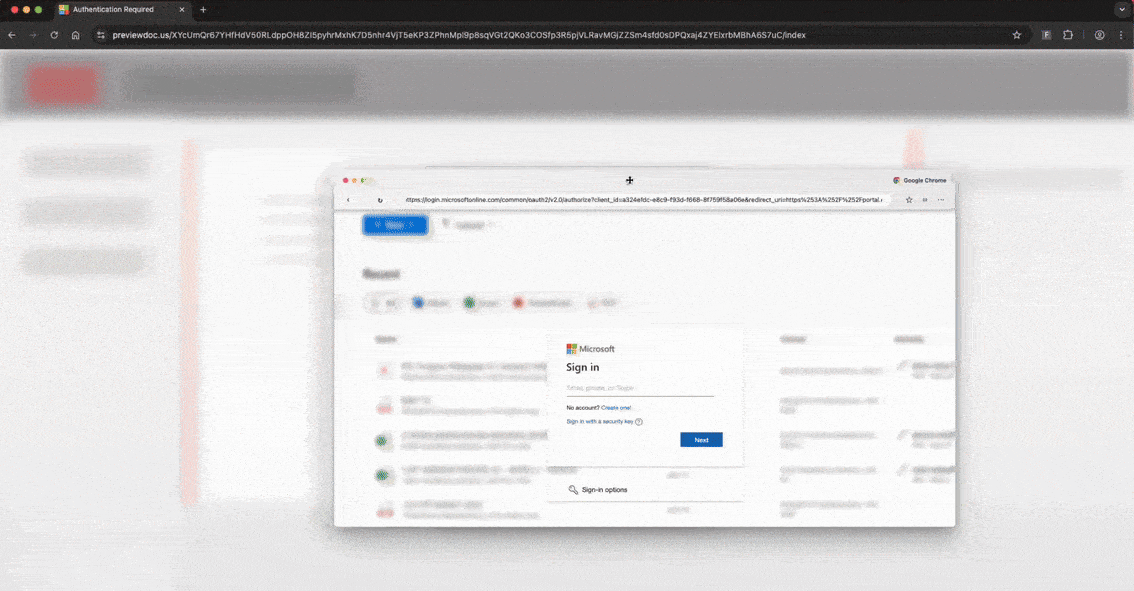
Според наблюденията на Push Security един от идентифицираните сценарии започва с пренасочване към подозрителния ресурс „previewdoc.us“, където се показва проверката Cloudflare Turnstile. След преминаване на защитата се появява страница, предлагаща отваряне на PDF файл чрез бутон за преглед чрез акаунт в Microsoft. Кликването върху него стартира прозорец, който прилича на брандиран формуляр за оторизация, но всъщност е фалшив – цялата въведена информация се изпраща на нападателя, който след това получава достъп до чужд акаунт.
За да се усложни анализът, механизмите за сигурност се използват за блокиране на опитите за изследване на кода на страницата. Sneaky 2FA използва скриптове за замаскиране, деактивира инструментите за разработчици в браузъра и незабавно променя домейните, за да намали шансовете за откриване. Освен това се прилагат ограничения на условията за зареждане: измамните страници се показват само на избрани получатели, а останалите се пренасочват към неутрални сайтове. Тези мерки помагат да се скрие инфраструктурата и да се попречи на механизмите за сигурност да получат съдържанието на фалшивите страници.
Специалистите на Sekoia по-рано отбелязаха, че авторите на Sneaky 2FA активно разработват услугата и я адаптират към променящата се среда. Подходът потвърждава общата тенденция: фишинг услугите се превръщат в професионални платформи, а схемите за кражба на данни все повече разчитат на подмяна на съдържанието и визуална маскировка. Push Security подчертава, че атаките, ориентирани към идентичността, остават най-разпространеният метод за компрометиране, а напредъкът на подобни инструменти увеличава рисковете за потребителите на корпоративни системи.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
