


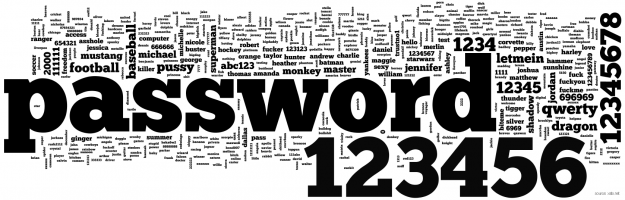


Наскоро (на пети май) се състоя Международния ден на паролата и по случай честването му, британската разузнавателна агенция GCHQ и местното правителство го ознаменуваха със специални инициативи. Британските шпиони решиха да напомнят и свой противоречив съвет, който гласи да не променяме паролите си, а освен това да избягваме използването на дълги и сложни пароли – в пълно противоречие с това, което ни съветват различни специалисти по информационна безопасност. Според GCHQ това просто може да ни създаде повече проблеми, отколкото да ни улесни живота.
Киберпрестъпниците често събират огромни пакети с логин информация, която продават и препродават или я пазят за себе си в случай, че им се наложи да я използват след време. Понякога кражбата на логин данни може да доведе до скорошна кражба на акаунт, но това може и да стане след месеци, година. Честата смяна на парола, би ви спасило при кражба на данни да останете без регистрацията си, просто защото хакерите биха имали стара информация. И макар и това да е на теория, ако спазвате съвета на GCHQ, то и на практика, няма спасение за вас.
„Това е един от онези контраинтуитивни сценарии (смяната на парола и принуждаването на сайтовете да го правите). Колкото по-често потребителите биват подтиквани да сменят своята парола, толкова се увеличава тяхната обща уязвимост. Това, което звучи, като смислен, проверен във времето съвет не издържа – както изглежда – пълен системен анализ”, обясняват GCHQ. Е, сега може да се интерпретира съвета им като: „Спрете да си сменяте паролата си. Не може да ви влизаме в пощата!”, но разбира се това биха били спекулации.
Нужно е да се отбележи обаче, че британските шпиони дават добър съвет към администраторите на интернет ресурси и системи: въвеждане на стратегии, които да позволят на потребителя да види опитите за влизане в акаунта му и специални мониторингови инструменти за същите тези администратори, които да засекат по-лесно опити за компрометиране на регистрации. За съжаление, това едва ли ще се случи. Подобни механизми предлагат обаче Google и Facebook например. Посредством специална страница в настройката на регистрацията си може да видите кой е влизал последно в регистрацията ви – откъде и с какво устройство и да забраните достъпа на това устройство до акаунта ви. Facebook пък изисква да удостоверите самоличността си, ако влизате в регистрацията си от устройство и локация, различни от стандартните, които използвате. Друга изключително добра техника на социалната мрежа, предотвратяваща кражбата на акаунт е определяне на доверени приятели, които в случай на пробив да потвърдят истинската ви самоличност.
Дали съветите на британските шпиони са адекватни или не, вие си преценявате. Помнете просто да не използвате едни и същи данни за вход в повече от един сайт. Вижте, дали ресурсът позволява двуфакторна авторизация и ако има тази възможност я включете. Ако пазарувате онлайн, избягвайте сайтове, които не използват HTTPS. Малко са тези, които могат да запомнят три-четири или повече пароли от вида 7%6aIO0.lAa___@. Чудесно решение в този случай е да използвате мениджър на пароли. Има достатъчно на брой програми от този тип в Интернет.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
