



Злонамереният софтуер, атакуващ финансите, обикновено идентифициран като банков троянски кон, е насочен към кражба на финанси и финансови данни или предоставяне на престъпниците на достъп до активите на дадена организация или нейни компютърни системи. Подобни заплахи винаги са заемали значителна част от общия брой на заплахите, тъй като финансите са най-честата мотивация за киберпрестъпниците и измамниците. Данните на Kaspersky за новите заплахи непрекъснато показват, че зловредният софтуер, насочен към кражба на средства, е активен и изключително опасен, особено когато става дума за корпоративна среда – тъй като повечето корпоративни мрежи обикновено разчитат на свързани устройства и ако едно е компрометирано, тогава цялата организация може да се окаже под заплаха.
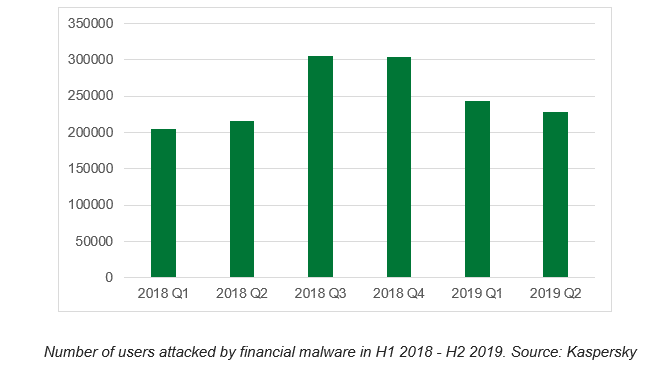 Брой потребители атакувани от финансов зловреден софтуер, 2018-2019. Източник: Kaspersky
Типичните атаки със злонамерен софтуер са чрез спам имейли и фишинг уеб страници. Последните обикновено изглеждат легитимни уебсайтове, но всъщност са създадени от престъпници в опит да откраднат идентификационни данни, данни за банкова карта или други видове чувствителна информация. През първата половина на 2019 г. изследователите на Kaspersky са разкрили повече от 339 000 фишинг атаки от уеб страници, прикрити като начални страници на големи банки.
Изследователите са съставили и списък на най-популярните банкови „троянски коне“, които са били използвани за атака на корпоративни потребители. 40% от заплахите за корпоративни потребители са дошли от RTM банков „тоянски кон“ – един от най-опасните видове банков злонамерен софтуер за бизнеса през 2018 г. RTM е последван от Emotet банков „тоянски кон“ с 15%. Тази заплаха може да бъде особено вредна, тъй като веднъж попадне ли в мрежовия периметър на компанията, може да се саморазпространява чрез уязвимости в неактуализирани устройства и след това да изтегля допълнителен зловереден софтуер на устройството на жертвата. Trickster банков „троянски кон“ също попада в топ 3 на най-честите атаки с 12% от откритите заплахи.
За частните потребители ситуацията е различна
Списъкът със злонамерен софтуер, който ги атакува, е оглавен от зловредната програма Zbot (26%), която краде идентификационни данни с възможност за дистанционно управление от атакуващите, следван от RTM и Emotet (и двете споменати по-горе). Интересно е, че през 2018 г. RTM беше почти изцяло насочен към организации, докато данните от първата половина на 2019 г. показват, че този зловреден софтуер вече достига значителен дял на обикновените, домашни потребители.
„Очакваме да нарасне броя на атакуваните потребители през втората половина на 2019 г. Обикновено наблюдаваме увеличение на злонамерената активност след празничния сезон, когато хората използват устройствата си по-малко от обикновено и следователно е по-малко вероятно да паднат жертва на някоя от атаките. Призоваваме всички да бъдат изключително внимателни към всички банкови и свързани с финанси операции, които извършват онлайн, и да останат бдителни“, заяви Богдан Писмиченко, търговски мениджър за Румъния, България и Молдова в Kaspersky.
 За да защитите бизнеса си от финансов злонамерен софтуер, специалистите по сигурността съветват:
- Въвеждане на обучение за повишаване на познанията по киберсигурност на вашите служители, особено на тези, които отговарят за счетоводството, за да ги научите как да различават фишинг атаки: не отваряйте прикачени файлове и не кликвайте върху връзки от неизвестни или съмнителни адреси
- Инсталиране на най-новите актуализации за всички софтуерни продукти, които използвате
- Забраняване на инсталирането на програми от неизвестни източници
- Разследване и навременно отстраняване на пробивите при инциденти, внедрете решения за защита на терминали като Kaspersky Endpoint Detection and Response. Той може да засече дори неизвестен банков зловреден софтуер.
- Интегриране на Threat Intelligence във вашата система за информация и управление на събитията свързани със сигурността, за да си гарантирате достъп до последната налична информация за актуалните заплахи.
Важни препоръки:
- · Винаги инсталирайте актуализации за сигурност възможно най-скоро
- · Не инсталирайте софтуер от неизвестни източници. В случай на мобилни платформи – изключете тази опция в менюто с настройки
- · Използвайте надеждно решение за сигурност
Пълният доклад можете да прочетете на Securelist.com
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
