



Хакерите започнаха да използват функционалността на Microsoft Office за инсталирането на рансъмуер

Хакерите промениха тактиката на заразяване на компютърните системи чрез документи за Microsoft Office. Новата версия на Cerber вместо макроси използва OLE обекти.
Експертът Алден Порнасдоро (Alden Pornasdoro) от Microsoft Malware Protection Center съобщи в своя блог, че е намерил вредоносна програма, използваща функционалността за влагане на линкове към обекти на офис-пакета заедно с OLE-обекти за качване на вредоносен софтуер.
OLE дава възможност за вграждане на различни обекти в в офис-документите – Flash, , изображение или нещо друго. Възможно е и вграждането на VBScript и JavaScript код в документите.

Атаката прилича на стандартното използване на макроси в офис-документите, които изтеглят вредоносен код за шифриране на потребителската информация. Повечето потребители знаят как да изключат изпълнението на макросите. Но с OLE обектите не е така: обикновените потребители не са запознати с тази форма на OLE и резултатите са печални.
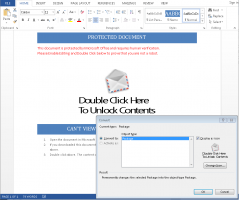
Използва се съвсем простичко социално инженерство – в средата на документа е поставен голям бутон за, който трябва да се натисне, за да се покаже текста. Неговото натискане води до появата на програмен прозорец, който иска разрешение за изпълнение на avaScript или VBScript програма.
За защита от тези атаки се препоръчват промени в системния регистър.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
