


Само една заявка е достатъчна, за да парализира сателита и да го лиши от защита.
На конференцията Black Hat в Лас Вегас представители на VisionSpace Technologies показаха, че е много по-лесно и евтино да се обезвреди сателит или да се промени неговата траектория, отколкото да се използват противосателитни оръжия. Достатъчно е да се намерят и използват уязвимости в софтуера, който управлява самия сателит или в наземните станции, с които той взаимодейства. Олхава отбеляза, че в миналото е работил за Европейската космическа агенция, където многократно е посочвал уязвимости в ИТ инфраструктурата на наземните станции, но, без да чака фиксовете, е решил да се заеме с това самостоятелно.
Според Европейската космическа агенция през последните 20 години броят на действащите сателити е нараснал от по-малко от 1000 до около 12 300. Значителна част от тях са апаратите Starlink на SpaceX, но броят на военните платформи също значително е нараснал на фона на геополитическото напрежение. Допълнителен фактор е по-евтиното разработване и изстрелване на сателити, което ускори разпространението им.
Нарастването на броя на спътниците обаче е съпроводено от проблеми със сигурността на софтуера за управление. Един от примерите е отворената система Yamcs, използвана от НАСА и Airbus за комуникация и управление на орбиталните апарати. В нейния код бяха открити 5 уязвимости с CVE идентификатори, позволяващи да се получи пълен контрол върху системата. В рамките на демонстрацията експертите показаха как да се изпрати команда за включване на двигателите, за да се промени орбитата на сателита, така че тя да не се покаже веднага в интерфейса на оператора. Експериментът беше проведен в симулатор и реалните апарати не бяха засегнати.
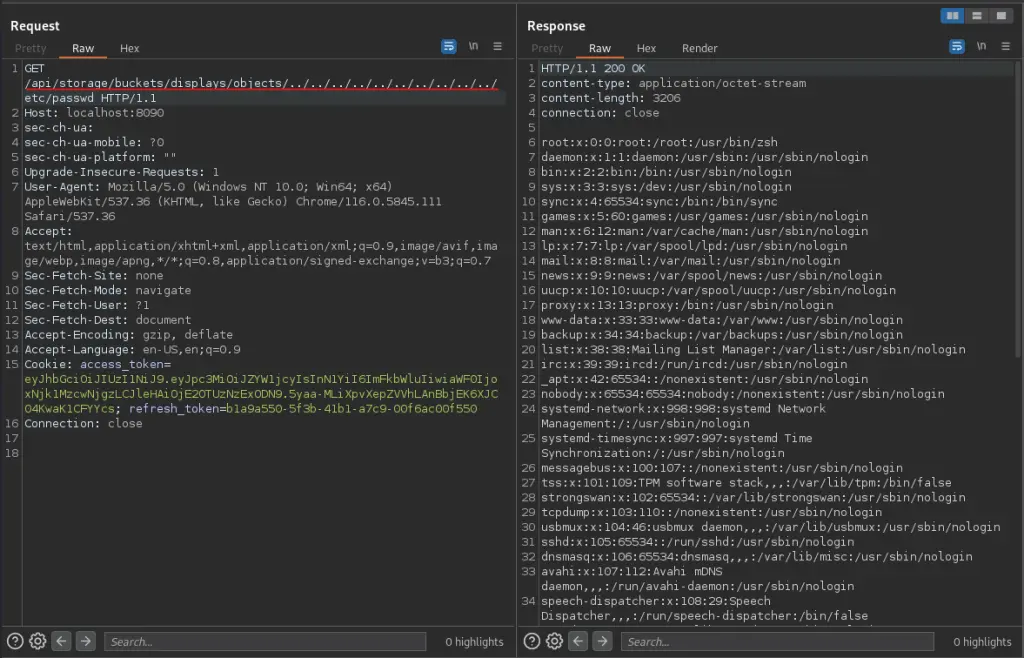
Ситуацията се оказа още по-лоша при OpenC3 Cosmos – друга отворена система за управление на апаратите от наземните станции. Тук бяха идентифицирани седем уязвимости, включително отдалечено изпълнение на код и атаки с кръстосани скриптове. Не без проблеми остана и НАСА: в техния пакет с отворен код Core Flight System (cFS) Aquila бяха открити 4 критични недостатъка – 2, водещи до отказ на услуга, уязвимост при обхождане на маршрутите и пропуск, позволяващ отдалечено изпълнение на произволен код. Тези грешки имат потенциала да изключат бордовия софтуер и да дадат на нападателите пълен контрол над системите.
Дори библиотеката за криптиране с отворен код CryptoLib, използвана в много сателити, не е лишена от сериозни проблеми. Във версията, използвана от НАСА, са открити 4 уязвимости, а в стандартния пакет – 7, като 2 от тях са оценени като критични. Според Starzik някои от откритите грешки позволяват да се срине целият бордови софтуер с обикновена неавтентифицирана заявка, което води до рестартиране, а ако устройството е неправилно конфигурирано, всички ключове за криптиране се нулират. След това системата е напълно отворена за по-нататъшна намеса.
Всички установени дефекти са предадени на разработчиците и вече са отстранени. Въпреки това специалистите от VisionSpace са сигурни, че е невъзможно да се остави управлението на орбиталните космически кораби на опасни програмни решения и предполагат, че в използвания софтуер може да са останали и други критични уязвимости.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
