


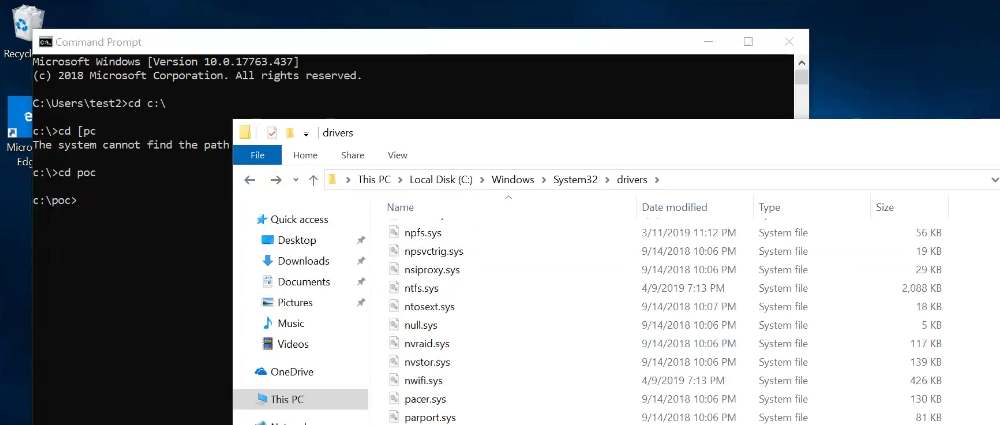

Независимата изследователка с никнейм SandboxEscaper публикува работещ експлойт за най-новата и актуална версия на Windows 10. Уязвимостта засяга Task Scheduler и дава възможност на хакера да получи допълнителни права в операционната система и да отваря файловете с най-високо ниво на достъп.
Информацията се появи почти едновременно с излизането на големия пролетен ъпдейт за Windows 10. Експертите на CERT/CC потвърдиха работоспособността на експлойта в 32 и 64 битовите версии на системата с инсталираните най-нови пачове. Уязвимостта е налична и в Windows Server 2016 и 2019, и експлойтът за нея работи и в тези операционни системи. Интересно е, че ОС Windows 7 и 8 не са засегнати.
Оказа се, че проблемът е свързан с обратната съвместимост на Task Scheduler. По-конкретно, с механизма на обработката на задачите с формат JOB, който се използваше още в ОС Windows XP. Тези файлове ограничават и разграничават правата на потребителите с помощта на списъците DACL (discretionary access control lists). Оказа се, че при липсващи елементи в тези списъци, системата премахва всички ограничения и дава възможност на всеки потребител да работи с всякакви данни.
През изтеклата една година това е вече петият експлойт на SandboxEscaper. Тя заяви, че е открила още три 0-day уязвимости с повишаване на правата и още една за напускане пределите на виртуалната среда (пясъчника). Тези уязвимости се продават при цена 60 000 всяка от тях, като валутата засега не е обявена.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
