


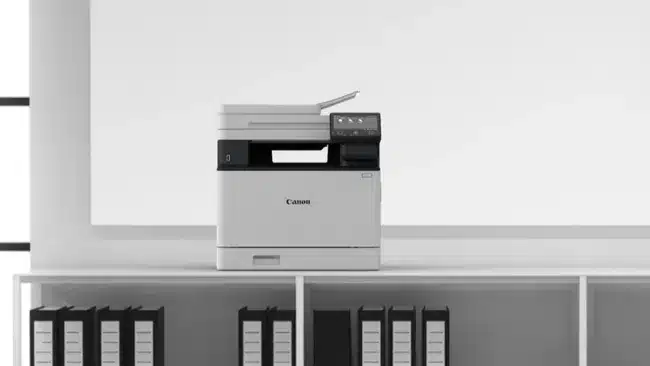

Редица критични уязвимости са били открити в някои модели принтери и мултифункционални устройства от серията i-Sensys на Canon, които потенциално позволяват на нападателите да получат достъп до тях чрез интернет.
В риск са цветните лазерни принтери Canon i-Sensys MF750 и LBP670, както и няколко модела от серията i-Sensys X (X C1333i, C1333iF, X C1333P). В тези принтери са открити цели 7 уязвимости в сигурността. По-специално някои от тях позволяват отдалечено изпълнение на произволен софтуерен код, предизвикват срив на устройството, както и DoS атаки. Според стандарта CVSS (Common Vulnerability Scoring System) повечето от тези уязвимости се характеризират като „критични“. Те са оценени с 9,8 от 10 по скалата за сериозност.
Всички версии на фърмуера на засегнатите принтери до версия 3.07 включително се считат за уязвими.

В откриването на тези уязвимости в принтерите на Canon са участвали няколко организации и анонимни изследователи в областта на киберсигурността.
До инсталирането на актуализацията, която отстранява проблемите със сигурността, собствениците на споменатите принтери Canon се съветват да не ги свързват към интернет. Производителят вече е започнал да пуска нов фърмуер за засегнатите принтери и мултифункционални устройства. Например, актуализациите са налични за моделите устройства като MF754Cdw и MF752Cdw. Препоръчва се новият софтуер да се инсталира с помощта на новия инсталационен софтуер Firmware Update Tool V03.09.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
