


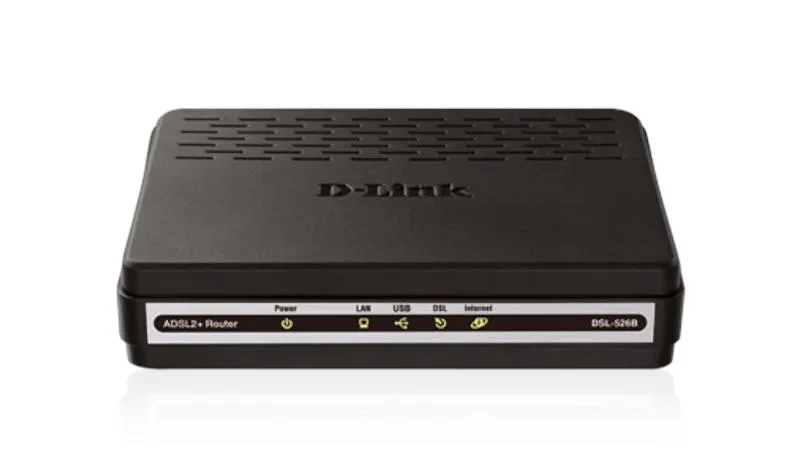

Киберпрестъпниците активно използват наскоро открита уязвимост за въвеждане на команди, която засяга няколко спрени от производство и неподдържани DSL маршрутизатора на D-Link.
Уязвимостта е обозначена с номер CVE-2026-0625 и е свързана с неправилно валидиране на входните данни в библиотеката CGI при изпълнение на скрипта dnscfg.cgi. Неупълномощен нападател може да използва тази уязвимост, за да изпълни отдалечени команди чрез настройките на DNS конфигурацията. Проблемът е открит от Shadowserver Foundation и е проучен подробно от VulnCheck – компания, специализирана в анализа на уязвимости. D-Link потвърди, че проблемът е актуален за някои маршрутизатори с посочените версии на фърмуера: DSL-526B (версия на фърмуера 2.01), DSL-2640B (1.07), DSL-2740R (1.17) и DSL-2780B (1.01.14).
Предвиденият от производителя срок на експлоатация на тези устройства е изтекъл през 2020 година. D-Link не възнамерява да пуска актуализации на фърмуера за отстраняване на уязвимостта CVE-2026-0625, затова настоятелно препоръчва уязвимото оборудване да бъде извадено от експлоатация и заменено с актуално оборудване. Сега тя се опитва да определи кои други продукти и фърмуер са засегнати от уязвимостта. Не е възможно да се определи кой я използва и с каква цел. Функциите за администриране на маршрутизатора обикновено са достъпни само през локалната мрежа, така че атаките през браузъри и хардуер с отдалечено администриране са най-вероятните за използване на CVE-2026-0625.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
