


Изследователи в областта на сигурността разкриха критични уязвимости в популярни Bluetooth и TWS безжични слушалки, които на теория позволяват прихващане на аудио, извличане на данни от паметта на устройството и дори да използване на слушалките като отправна точка за атака на свързан смартфон.
Става дума за три уязвимости с идентификатори CVE-2025-20700, CVE-2025-20701 и CVE-2025-20702. Те засягат устройства, базирани на вградените в чипа Bluetooth системи Airoha, които се използват широко в масовите модели на известни марки, включително Sony, Bose, JBL, Marshall и Jabra.
Според оценката на изследователите два от проблемите са свързани с липсата на удостоверяване на автентичността за достъп до функциите за управление на Bluetooth (във вариантите BLE и Classic) и имат високо ниво на заплаха, а третата уязвимост е още по-сериозна: тя е свързана с възможността за опасни операции чрез протокола за услуги и е оценена критично.
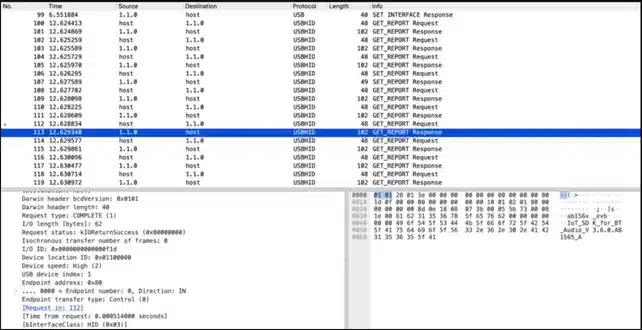
Както установиха експертите на ERNW, много слушалки с чипове Airoha „излъчват“ собствения си протокол RACE (Remote Access Control Engine) по няколко канала едновременно, включително Bluetooth Low Energy, Bluetooth Classic и дори USB HID. RACE първоначално е бил замислен като инструмент за фабрично отстраняване на грешки и актуализиране на фърмуера, така че в него има много мощни команди, стигащи до четене и запис на произволни области от паметта, както флаш, така и RAM.
Първата уязвимост (CVE-2025-20700) е свързана с факта, че редица Bluetooth GATT услуги не изискват удостоверяване.
Това означава, че нападател в обхвата на Bluetooth може да открие уязвими слушалки и да се свърже с тях без сдвояване, получавайки достъп до RACE. В същото време, връзката може да се осъществи без забележими известия за потребителя, което означава, че атаката може да изглежда напълно неоткриваема, описват изследователите.
Втората уязвимост (CVE-2025-20701) е свързана с Bluetooth Classic.
Такива връзки понякога са по-лесни за забелязване, например поради възможни прекъсвания на звука, но смисълът е същият: липсата на удостоверяване позволява достъп до възможностите на услугата. Отделно от това изследователите отбелязват риска от двупосочен аудиоканал, при който профилът на слушалките може да се използва за опит да се използва микрофонът на слушалките, за да се слуша околната среда.
Третата уязвимост (CVE-2025-20702) е в „пълнежа“ на RACE: набор от команди позволява да се получи информация за устройството, да се четат страници от флаш паметта, да се извършват произволни операции за четене и запис в оперативната памет и да се извличат важни идентификатори като Bluetooth Classic адрес. В комбинация това дава възможност както за извличане на чувствителни данни за конфигурацията, така и да направата на промени, които ще останат за дълго време.
Най-неприятният сценарий започва, когато слушалките станат ключ за смартфона, с които са свързани. В описаната верига от атаки нападателят първо се свързва със слушалките чрез BLE или Bluetooth Classic, след което изтегля данни от флаш паметта чрез RACE.
Според изследователите в нея се съхранява таблица на връзките с информация за предишно сдвоени устройства, включително криптографски ключ за връзка, който се използва за взаимно удостоверяване между слушалките и смартфона. След като се сдобие с този ключ, нападателят може да се представи за „доверени“ слушалки и да се свърже със смартфона в привилегирован статус. От получаване на номера и контакти до злоупотреба с гласовите асистенти (напр. за изпращане на съобщения или провеждане на разговори), прихващане на входящи повиквания и дори опит за организиране на подслушване чрез микрофона на смартфона. Като част от демонстрациите изследователите показаха доказателство за концептуални атаки, които доведоха до компрометиране на акаунти в WhatsApp и Amazon, като подчертаха, че това не е „теория заради самата теория“.
Уязвимостите бяха разкрити за първи път през юни 2025 г., което даде на производителите време да ги закърпят, но изследователите твърдят, че около шест месеца по-късно значителна част от устройствата все още не са били закърпени. Затова екипът публикува подробностите заедно с бяла книга и пусна RACE Toolkit – инструмент, който помага да се провери дали дадено устройство е уязвимо за атака. Сред потвърдените уязвими модели са сериите Sony WH и WF, включително WH-1000XM5 и WF-1000XM5, слушалките Bose QuietComfort Earbuds, JBL Live Buds 3, Marshall MAJOR V и MINOR IV, както и редица модели на Beyerdynamic, Jabra и Teufel, но пълният списък на засегнатите устройства все още не е ясен.
Някои производители вече са пуснали актуализации на фърмуера. Изследователите изтъкнаха Jabra за нейния по-прозрачен подход, с публичен център за сигурност, в който се изброяват засегнатите устройства и изрично се споменават CVE в бележките към версиите. Marshall и Beyerdynamic също имат актуализации, но наличността и подробността на информацията при различните марки се различават значително.
Потребителите в тази ситуация трябва да проверят за актуализации на фърмуера на слушалките чрез собствени приложения или уебсайтове на производителя и да ги инсталират възможно най-скоро. За тези, които са изложени на особен риск от целенасочени атаки, като журналисти, дипломати и политици, е разумно да преминат за известно време към кабелни слушалки, за да премахнат самия Bluetooth като повърхност за атаки. Също така е добре да премахнете отдавна неизползваните сдвоявания от телефона си, за да намалите броя на съхранените ключове и потенциално уязвимите мапинг. Производителите, от друга страна, ще трябва бързо да изтеглят пачове от Airoha SDK и да бъдат по-усърдни в тестването на Bluetooth сигурността, преди устройствата да бъдат пуснати на пазара.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
