


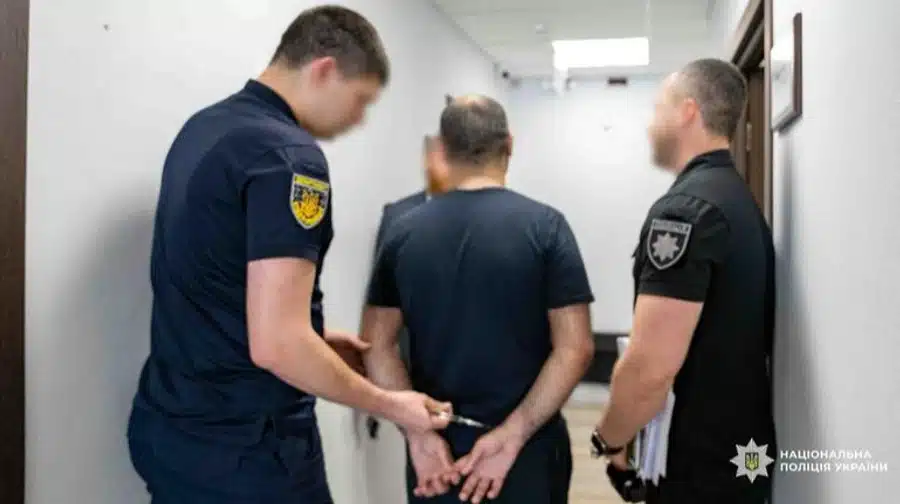

Украинските правоприлагащи органи в сътрудничество с правоприлагащите органи на САЩ, страните от ЕС и Европол неутрализираха хакерска група, която използваше софтуер за откуп, за да атакува мрежите на водещи световни компании.
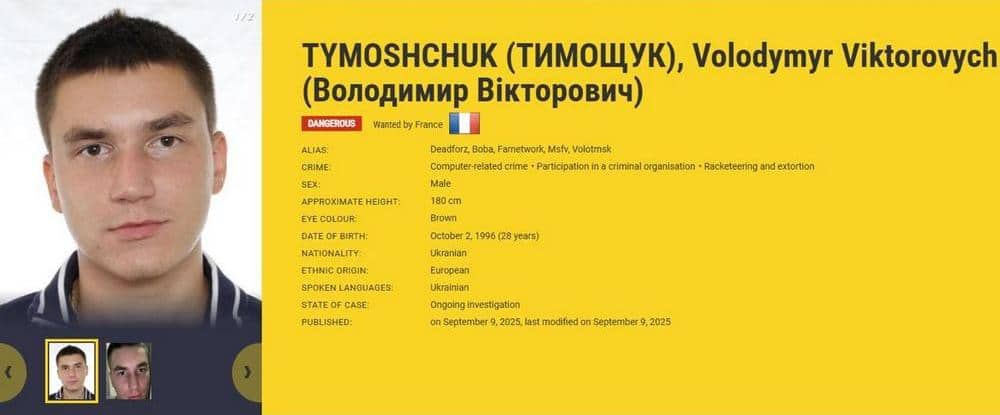
По данни на Генералната прокуратура на Украйна на един от лидерите на групата е било връчено задочно уведомление за подозрение и е бил обявен за международно издирване, а ФБР на САЩ е определило награда в размер до 10 милиона долара за информация относно местонахождението му.
От 2018 година насам заподозрените са атакували сървъри на компании във Франция, Норвегия, Германия, Нидерландия, Канада и САЩ, като са криптирали повече от 1000 сървъра и са причинили загуби за над 3 милиарда гривни (над 72,6 милиона долара).
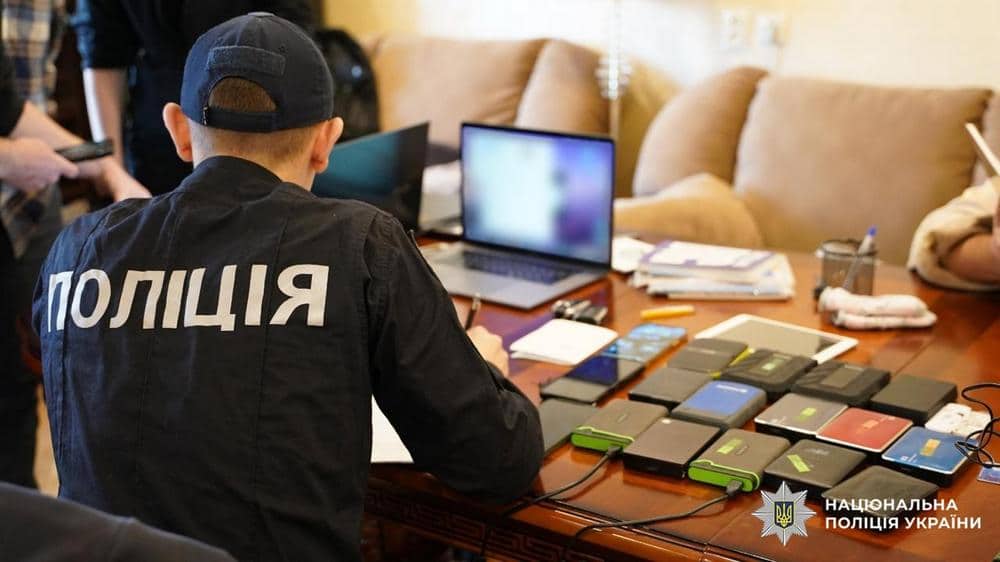
Служителите на правоприлагащите органи са установили структурата на групата – от разработчиците на зловреден софтуер и хакерите на корпоративни системи до тези, които са изпирали приходите. Атаките са били извършени с помощта на рансъмуерите LockerGoga, MegaCortex, HIVE и Dharma, като нападателите са блокирали достъпа до сървъри и са поискали откуп в криптовалута.
Съобщава се, че няколко членове на мрежата са били арестувани в Украйна в рамките на разследването. Някои от тях вече са били изправени пред съда, а един чужденец, който е бил в списъка на международно издирваните лица е бил екстрадиран в САЩ.
Отделът за киберполиция към Националната полиция на Украйна отбеляза, че заподозреният, гражданин на Украйна е в списъка на ЕС с най-издирваните лица за мащабни кибератаки срещу водещи световни компании, а дейността на мрежата е причинила загуби за милиарди долари в световен мащаб. Киберполицията също така насърчава гражданите да проверяват информацията на официалния уебсайт на Европол за най-издирваните лица в ЕС и да съобщават всякаква информация, която може да помогне в издирването, по-специално онлайн, като попълнят формуляра тук.
Припомняме, че при международна спецоперация в Киев наскоро беше разкрит разработчикът на хакерска платформа с над 50 000 регистрирани потребители. Сред тези потребители са добре известни хакерски групи, сред които REvil, LockBit, Conti и Qilin. Използвайки „услугите“ на платформата, киберпрестъпниците са атакували автоматизираните системи за управление на банки, правителствени агенции и големи корпорации в САЩ и ЕС. Нападателите използвали закупения на платформата зловреден софтуер и приоритетен достъп до компютърните мрежи на международни компании, за да продължат да изнудват за пари.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
