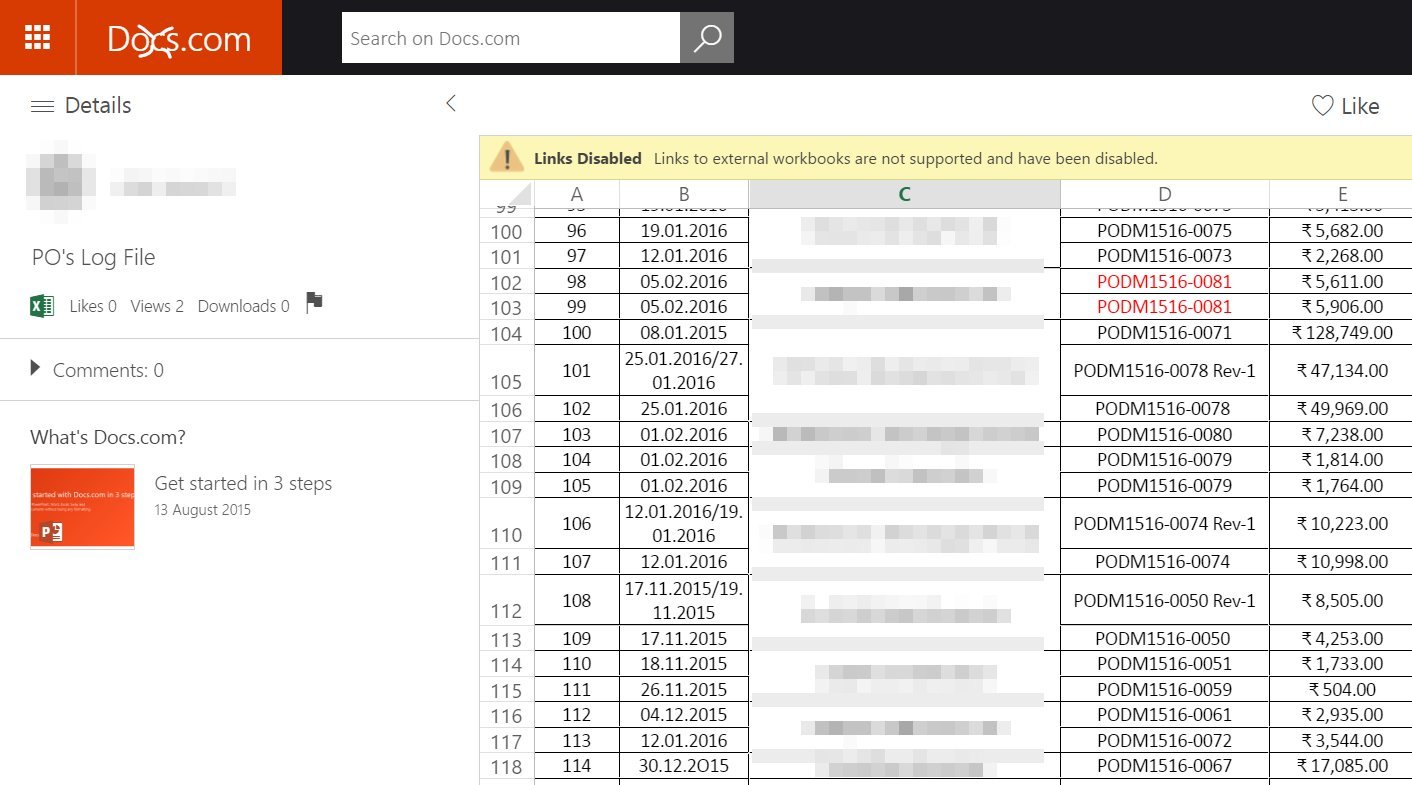
Docs.com е публичен хостинг за документи на потребителите на Office365. Но някои хора не са особено грамотни, а други изглежда не разбират какво правят. Поради неизвестни причини потребителите публикуват в Docs.com своите конфиденциални документи, включително списъци с пароли, номерата на осигуровките си, SWIFT кодове, банкови сметки, инвестиционните си портфейли и какво ли още не.
Интересното е че, чрез реда за търсене в сайта лесно могат да бъдат намерени файлове с пароли, например с използването на ключовата дума „password“. На това първи обърна внимание британският специалист по информационна безопасност Кевин Бюмън (Kevin Beaumont), който на 25-ти март тази година съобщи за този интересен ефект в своя Twitter и така информацията стана масова. Хората започнаха да търсят в docs.com оставените отворени документи и започнаха да използват и други ключови думи.
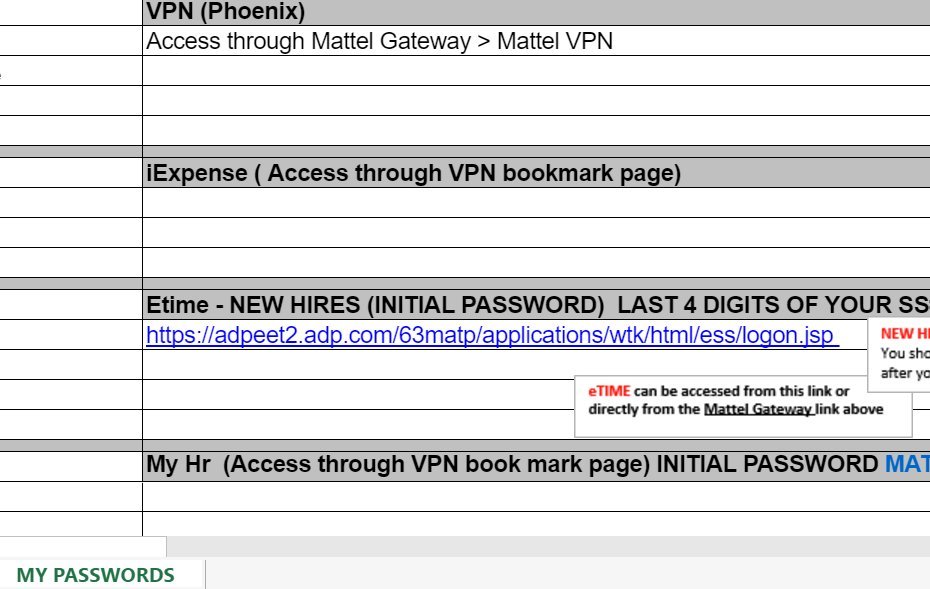
На 26-ти март ZDNet обърна внимание, че стотици и хиляди потребители доброволно и самостоятелно компрометират себе си, публикувайки своите материали в docs.com.
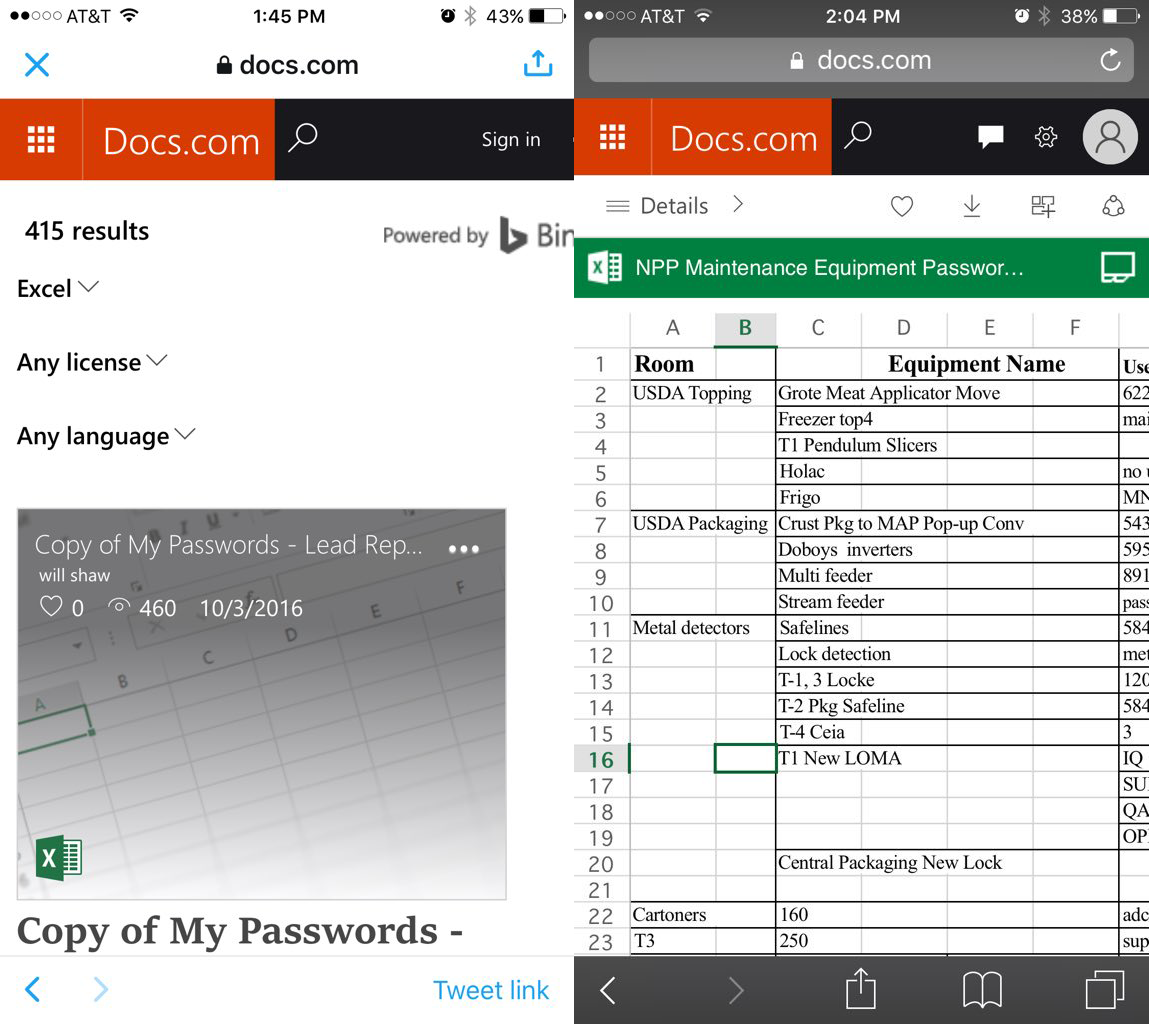
Microsoft реагира бързо и махна реда за търсене от сайта docs.com. Едновременно с това бяха блокирани редица препратки към търсачката на Google и бе затворен достъпа към публичните документи. Но конфиденциалната информация вече се намира в индексите на всички интернет търсачки и в тези документи все още може да се търси. Ето как това може да стане в Bing:
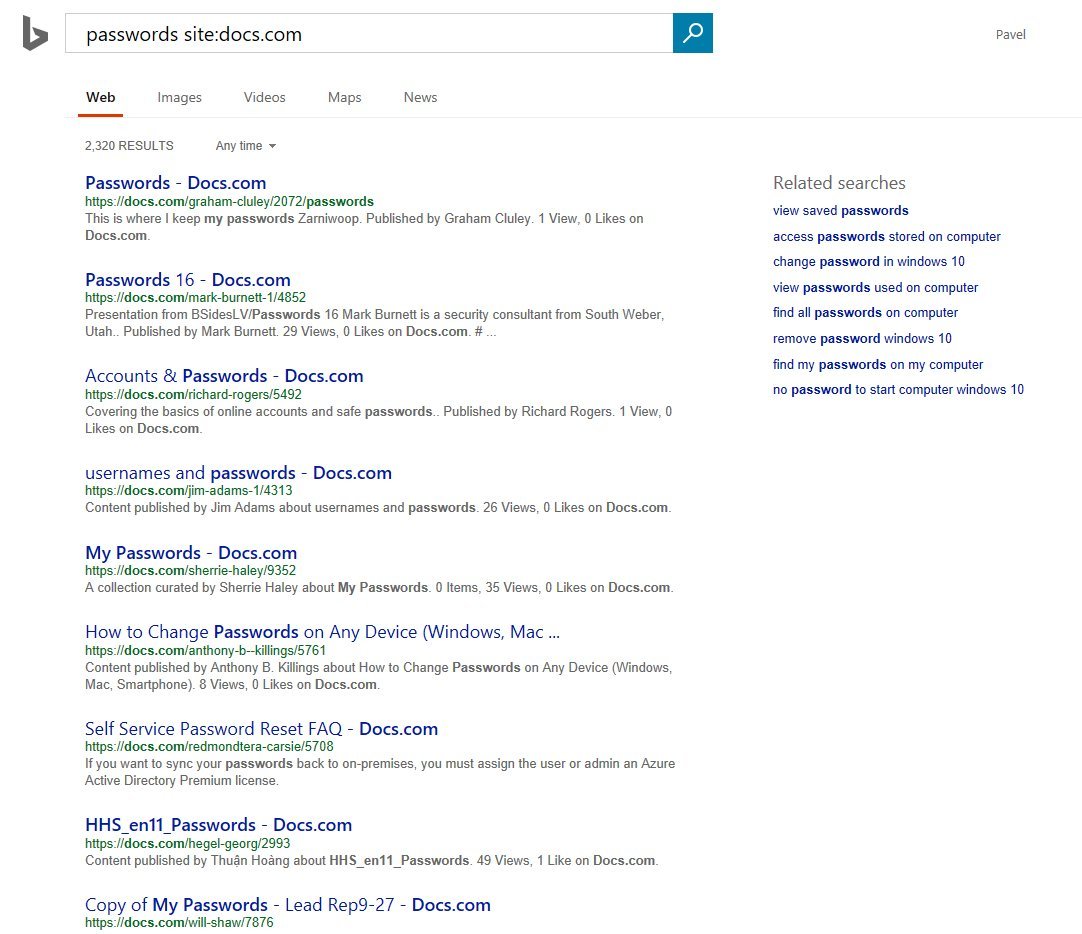
Много потребители забелязаха, че Microsoft не успя да блокира всичката конфиденциална информация (как ли би могло да стане това) и са останали например, конфиденциалната медицинска и болнична информация.
Става очевидно, че някои потребители на Office365 и Docs.com случайно са направили своите документи публични. Изглежда, че за много хора това е типична ситуация, понеже тези документи са страшно много. Навярно някой е искал да изпрати някакъв документ на колегата си или на роднини, без да подозира, че тази информация се индексира от търсачките.
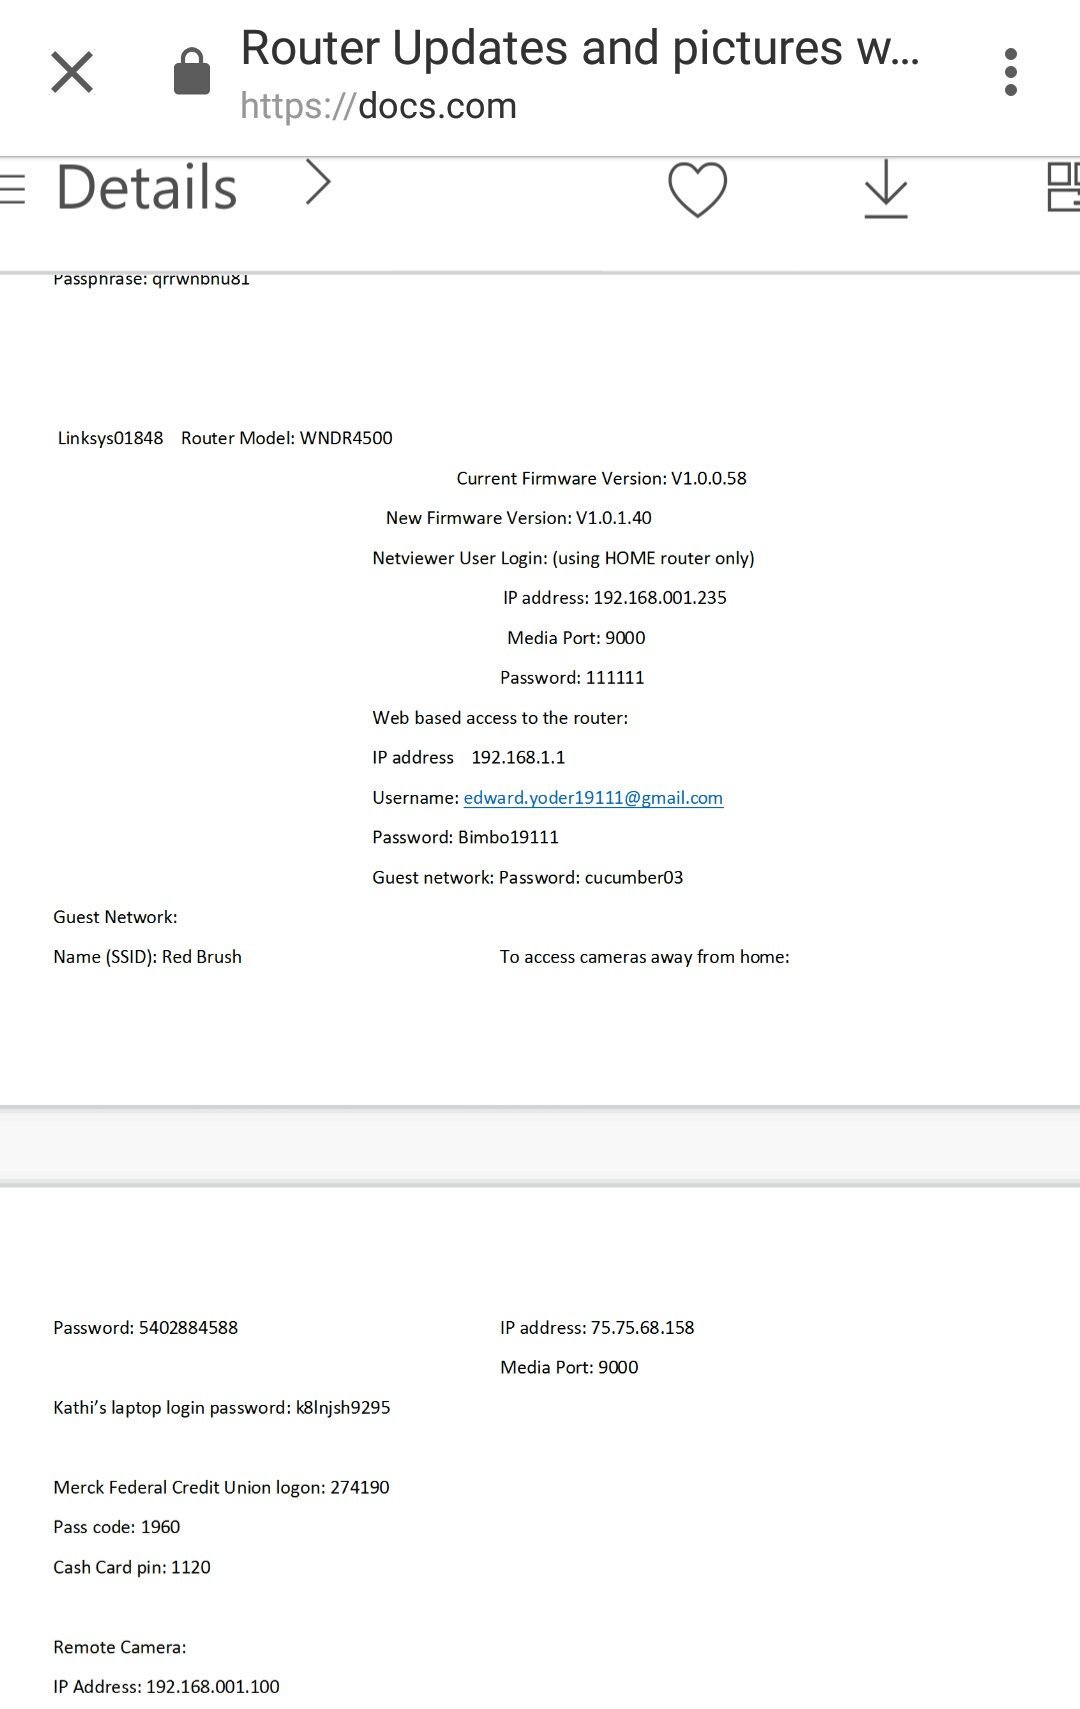
Сред най-необичайните документи, открити през първите дни е списъкът с потребителски имена и пароли за най-различни устройства, включително металотърсачи и други необичайни прибори. Сайтът се оказа нещо като складова база за персонална информация в който от години има файлове с публичен достъп, като непрекъснато се добавят свежи документи. Хората както преди продължават неумишлено да оставят информацията си с отворен достъп. За да се пребори с това, Microsoft леко усложни интеграцията на Office365 и docs.com. Но потребителите продължиха упорито да публикуват своите тайни пред света.
На 28-ми март в средата на дена Microsoft върна реда за търсене и сега отново може да се правят запитвания в docs.com, а софтуерният гигант официално поясни, че всички потребители могат да променят настройките за достъп до своите документи.
С подобни изтичания на информация е по-добре да се борим предварително и превантивно. Ако се притеснявате, че някаква ваша или на вашата компания чувствителна информация е попаднала в интернет, можете да създадете например Google Alert, който незабавно ще ви изпрати имейл, че дадена ключова дума е индексирана и срещната в някой документ. По този начин вие ще сте първите разбрали за изтичането на информация, и че тя е достъпна в търсачката на Google. С тази оперативна информация можете да вземете необходимите мерки – да си смените паролите и/или да уволните някого.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!