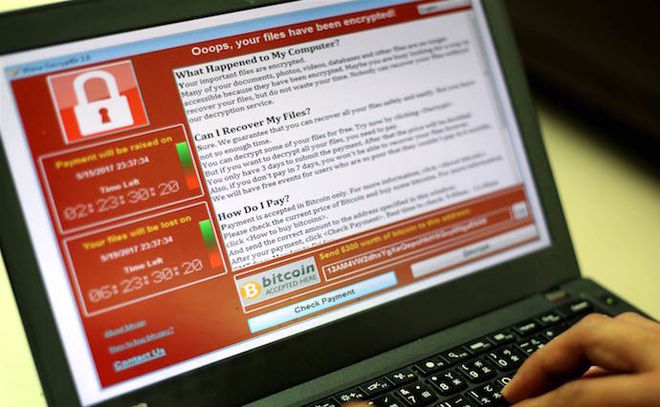
Специалистите от компанията Menlo Security са открили нова вълна от кибератаки срещу финансовите компании и организации от IT-сектора. Осъществяването на контрола над компютъра на потребителя се извършва постепенно с помощта на уязвимости в Microsoft Word.
Заразените документи се изпращат на потребителите по електронната поща, а повечето от тях са насочени към големите компании. Прикачените файлове са с разширение docx. Във вътрешността на тези файлове се намират HTML тагове със заразените елементи.
Тези елементи, след попадане в компютъра на потребителя, се активират и изтеглят следващата степен на заразяване. Тогава започва да работи софтуерът Form Book. Именно това е приложението, предаващо компютъра в ръцете на хакерите. Те получават достъп до изтеглените файлове, пароли и логини, както и стартираните програми.
Тази кибератака е насочена към американските и близко-източни компании. Експертите подозират, че новият многостепенен механизъм – това е продукт от работата на хакерската групировка Cobalt (също така известна, като Carbanak и Anunak).
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!