


Скандалната хакерска групировка IntelBroker, на която се приписва, че е проникнала в системите на големи организации, сред които AMD (за този инцидент стана ясно едва вчера и разследването продължава), Zscaler, General Electric, AT&T, Home Depot, Barclays Bank, както и на правителствени агенции като Европол и Държавния департамент на САЩ предполагаемо се е сдобила с изходните кодове на няколко вътрешни инструмента, използвани в Apple. Това се съобщава в хакерска публикация в даркнет форум.
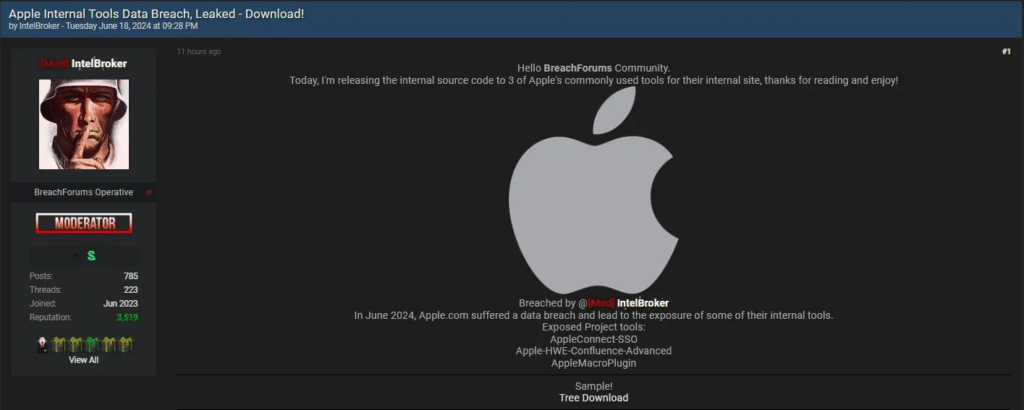
Според публикацията на IntelBroker, в резултат на този инцидент са били разкрити изходните кодове на следните помощни програми:
- AppleConnect-SSO – система за удостоверяване, която позволява на служителите на Apple да имат достъп до определени приложения в корпоративната мрежа. Този инструмент е интегриран с базата данни на Directory Services, за да осигури сигурен достъп до вътрешните ресурси.
- Apple-HWE-Confluence-Advanced – може да се използва за екипни проекти или за споделяне на някаква информация вътре в компанията
- AppleMacroPlugin – вероятно приложение, което улеснява определени процеси в компанията.
AppleConnect-SSO се използва активно от служителите. В iOS тази система може да се използва за влизане в акаунта с жестове – вместо парола за удобство се задава определен модел. Известно е, че AppleConnect е интегрирана в приложението Concierge за служителите в магазините на Apple за продажба на дребно, а също така е била използвана в SwitchBoard, докато този инструмент не беше спрян през 2021 година. Доколко широко AppleConnect се използва в останалите вътрешни системи на Apple, предстои да разберем.
В публикацията си IntelBroker не разкрива подробности относно условията на изтичането на данни. Възможно е откраднатата информация в момента да е за продажба, но това е само предположение. Въпреки това е важно да се отбележи, че инцидентът изглежда е засегнал само вътрешните системи на Apple и не е оказал влияние върху данните на клиентите на компанията.
Източник, запознат със ситуацията, заяви пред репортери, че по-голямата част от форумите в даркнет се опитват да поддържат строг процес на проверка на потребителите. Това се прави, за да се отсеят измамниците, желаещи да се преструват, че притежават „изтекли данни“, които всъщност не притежават. Въпреки че винаги съществува възможност за измама, IntelBroker напоследък придобиват известност в съответните среди.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
