



В сряда, тоест вчера, изследователи съобщиха, че в мрежата на неназована банка хакери са поставили Raspberry Pi, оборудван с 4G модем, в опит да изтеглят пари от банкоматната система на финансовата институция.
Изследователите от фирмата за сигурност Group-IB заявиха, че „безпрецедентната тактика е позволила на нападателите да заобиколят изцяло защитата на периметъра“. Хакерите са комбинирали физическото проникване със зловреден софтуер за отдалечен достъп, който е използвал друга нова техника, за да се скрие дори от сложните инструменти за съдебна експертиза. Техниката, известна като Linux bind mount, се използва в ИТ администрацията, но никога не е била забелязвана да се използва от хакери. Този трик е позволил на зловредния софтуер да работи подобно на руткит, който използва усъвършенствани техники, за да се скрие от операционната система, в която работи.
Крайната цел: Възстановяване на комутационната ATM мрежа
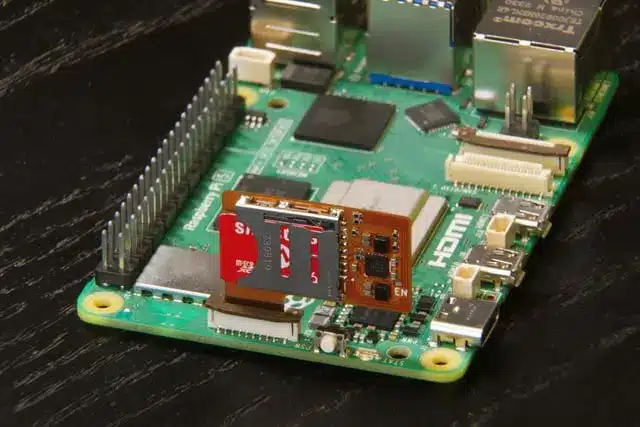
Raspberry Pi е бил свързан към същия мрежов суич, използван от системата за банкомати на банката – положение, което на практика го поставя във вътрешната мрежа на банката. Целта е била да се компрометира сървърът за комутация между банкоматите и да се използва този контрол за манипулиране на хардуерния модул за сигурност на банката – физическо устройство, устойчиво на манипулиране, което се използва за съхраняване на секретните данни, като например пълномощни и цифрови подписи, и за изпълнение на криптиращите и декриптиращите функции.
Групата, която стои зад атаката, е регистрирана в бранша под името UNC2891. Това е силно финансово мотивирана хакерска групировка за заплахи, която поне от 2017 г. е активна в атаките срещу инфраструктурите на банките. Тя си е спечелила заслужена репутация на професионалист в използването на персонализиран зловреден софтуер при атаки, насочени към системите Linux, Unix и Oracle Solaris.
През 2022 г. подразделението Mandiant на Google заяви, че е забелязало, че UNC2891 прекарва години в целева мрежа, през което време проникването остава до голяма степен незабелязано. Изследователите на Mandiant продължиха да идентифицират CakeTap, потребителски руткит за системите Solaris. Наред с другите неща, CakeTap манипулира съобщенията, преминаващи през заразената мрежа за комутация с банкоматите, най-вероятно за използване за неразрешено теглене на пари в брой с помощта на фалшиви банкови карти. Mandiant документира два други персонализирани зловредни софтуера, които компанията нарече SlapStick и TinyShell.
Докладът на Group-IB от сряда показва, че UNC2891 все още са активни и намират нови и усъвършенствани начини за проникване в банковите мрежи, без да бъдат разкрити.
„Един от най-необичайните елементи на този случай е използването на физически достъп от страна на нападателя за инсталиране на Raspberry Pi устройство“, пише старши специалистът по цифрова криминалистика и реагиране при инциденти на Group-IB Нам Ле Фуонг. „Това устройство беше свързано директно към същия мрежов комутатор като на банкомата, което на практика го включи във вътрешната мрежа на банката. Raspberry Pi беше оборудвано с 4G модем, който позволяваше отдалечен достъп чрез мобилни данни.“
За да поддържа необходимата устойчивост, UNC2891 компрометира и пощенския сървър, тъй като той е имал постоянна връзка с интернет. След това Raspberry Pi и задната врата на пощенския сървър комуникирали, като използвали сървъра за мониторинг на банката като посредник. Мониторинговият сървър е бил избран, защото е имал достъп до почти всеки сървър в центъра за данни.
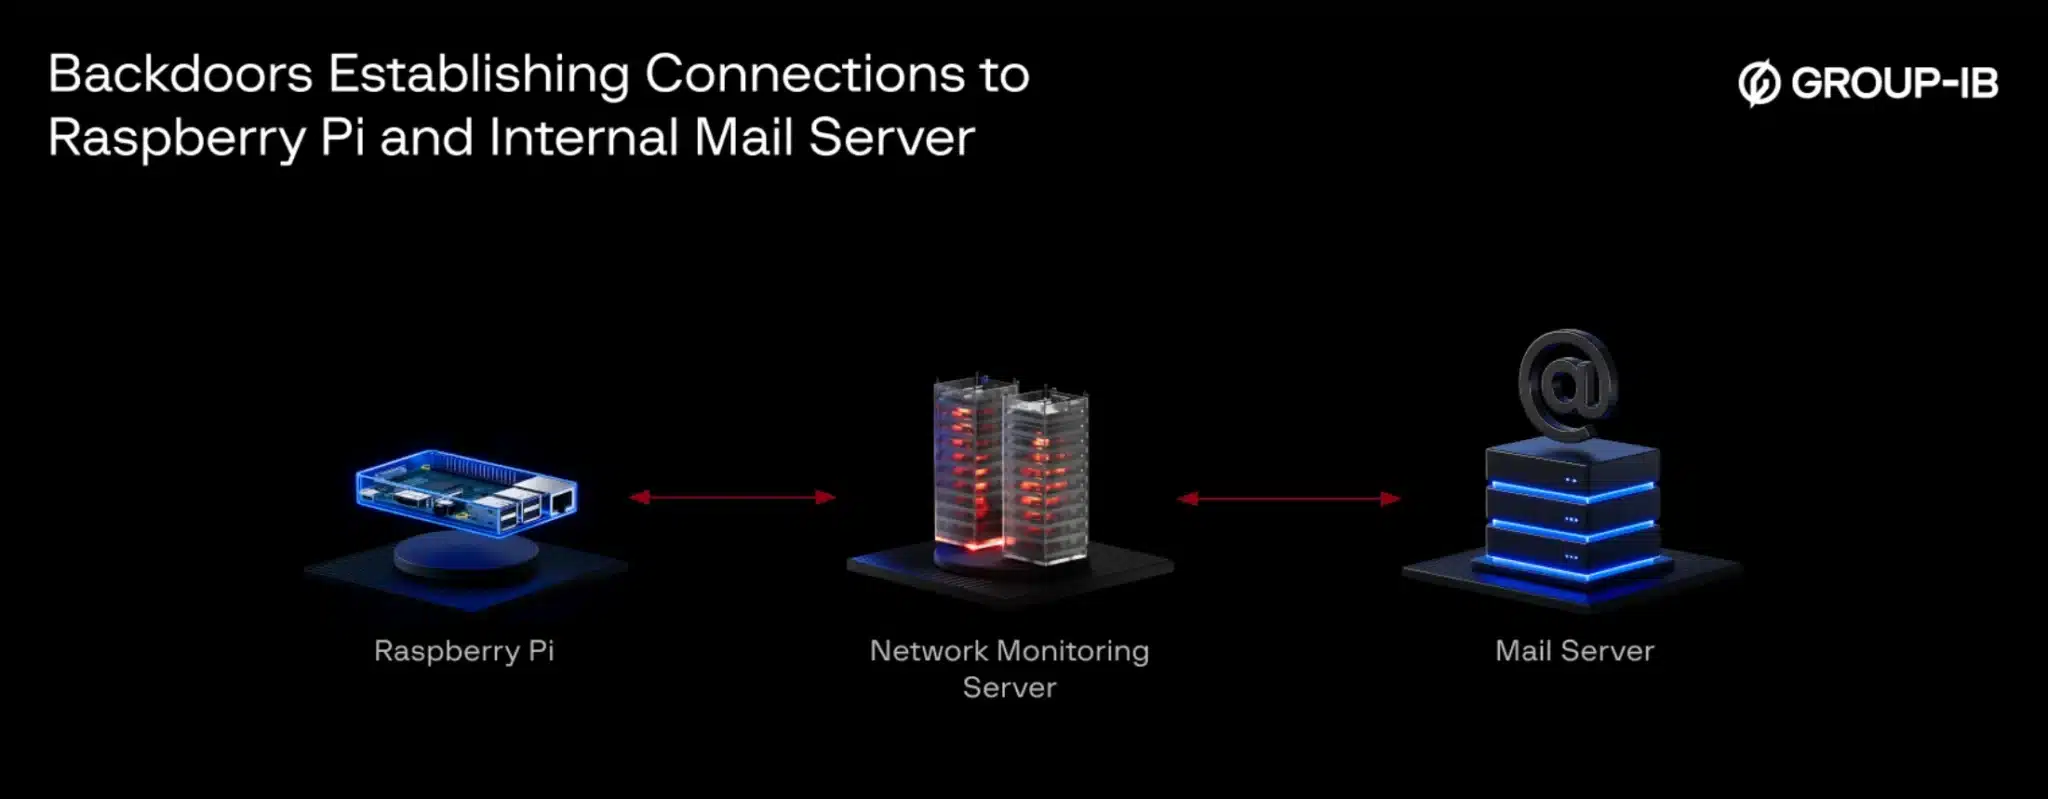
При първоначалното проучване на мрежата на банката изследователите на Group-IB забелязват някои необичайни действия на сървъра за мониторинг, включително изходящ сигнал на всеки 10 минути и повтарящи се опити за свързване с неизвестно устройство. След това изследователите използват форенсик инструмент, за да анализират комуникациите. Инструментът идентифицирал крайните точки като Raspberry Pi и пощенския сървър, но не успял да идентифицира имената на процесите, отговорни за сигнализацията.
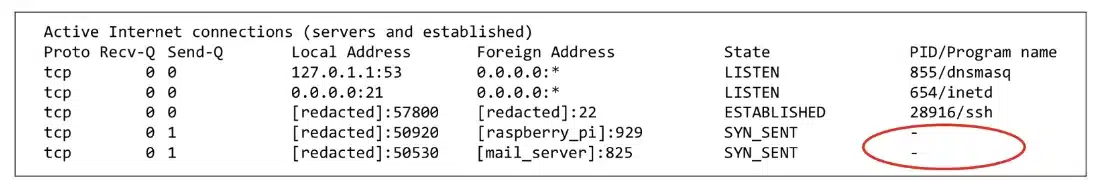
След това изследователите записват паметта на системата по време на изпращането на сигналите. При прегледа процесът е идентифициран като lightdm – процес, свързан с мениджъра на дисплеи с отворен код LightDM. Процесът изглеждал легитимен, но изследователите го сметнали за подозрителен, тъй като двоичният файл на LightDM бил инсталиран на необичайно място. След по-нататъшно разследване изследователите открили, че процесите на потребителската задна врата са били умишлено прикрити в опит да заблудят изследователите.
Фуонг обясни: „В момента, в който се появява тази версия, тя се използва за защита на потребителите:
Процесът на задната вратичка е преднамерено замаскиран от субекта на заплахата чрез използването на маскиране на процеса. По-конкретно, двоичният файл е наречен „lightdm“, имитирайки легитимния мениджър на дисплея LightDM, който често се среща в Linux системите. За да се засили измамата, процесът се изпълнява с аргументи от командния ред, наподобяващи легитимни параметри – например,lightdm -session child 11 19 – в опит да се избегне откриването и да се заблудят криминалистите по време на разследванията след компрометирането.
Тези задни вратички активно установяват връзки както с Raspberry Pi, така и с вътрешния пощенски сървър.
Както беше отбелязано по-рано, процесите са били прикрити с помощта на Linux bind mount. След това откритие Group-IB добави техниката към фреймуърка MITRE ATT&CK като „T1564.013 – Hide Artifacts: Bind Mounts.“
Group-IB не съобщава къде се намира компрометираното комутационно оборудване и как нападателите са успели да поставят устройството Raspberry Pi. Атаката е била открита и прекратена, преди UNC2891 да успее да постигне крайната си цел – да зарази ATM комутационната мрежа със задната врата CakeTap.
Не се съобщава и колко пари са откраднати от банкоматите на банката.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
