



Компанията за информационна и интернет сигурност Malwarebytes съобщава, че са засекли киберпрестъпници да използват уязвимост в Microsoft Silverlight. Това те осъществяват посредством експлойт кита Angler, който автоматично засича наличието на уязвима версия на платформата и разпространява малуер.
Старши разработчикът по компютърна сигурност към компанията Джером Сегура разкрива, че уязвимостта присъства във версия 5 и надолу на Microsoft Silverlight. „Уязвимостта, която присъства във версия 5.1.20125.0 и надолу позволява на атакуващата страна изпълнение на случаен код без намеса на потребителя“, споделя той, допълвайки, че въпросната уязвимост (CVE-2013-0074) е запушена от Microsoft още през пролетта на настоящата година.
„След попадането на страница, на която е разположен комплекта, експлоатиращ уязвимостта, Angler проверява дали на системата е инсталиран Silverlight и коя версия е той. Ако условията за експлоатиране са налице (инсталиран и необновен Silverlight), бива „извикана“ специално изработена библиотека, която и експлоатира въпросната уязвимост“, обяснява Сегура. „И разбира се, както и при другите експлойт китове, експлоатацията е просто междинна стъпка в целия процес, като главната цел си остава една и съща – разпространението на малуер на машината на жертвата“, допълва той.
Silverlight е услуга подобна на Adobe Flash, която спомага за правилното функциониране на сложни интернет приложения. Уеб-плъгина на Silverlight се ползва от няколко известни услуги, като една от най-известната например е Netflix – услуга, която към настоящия момент има над 40 млн. потребители. Сегура заявява, че очаква киберпрестъпниците скоро да включат въпросната уязвимост в набора и на други експлойт комплекти.
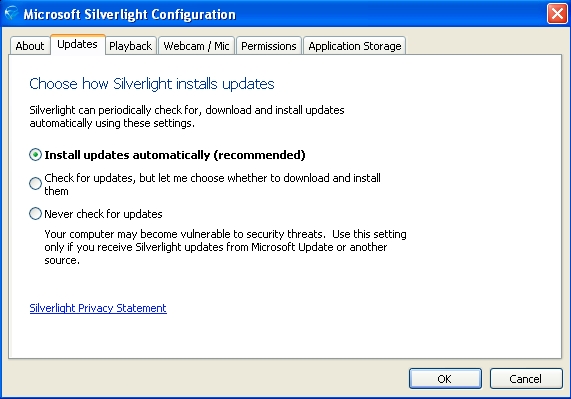
Изходът? Сегура заявява, че е нужно веднага да обновите и да поддържате винаги обновен Silverlight (включвайки опцията за автоматично обновление в настройките на програмата), ако той присъства на вашата система, а ако е инсталиран, но не ви трябва, най-добре да го деинсталирате, тъй като той е вектор на атака и отсъствието му на машината ви ще ви спести риска свързан с експлоатирането на уязвимост в платформата и възможността системата ви да се зарази с негова помощ.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
