


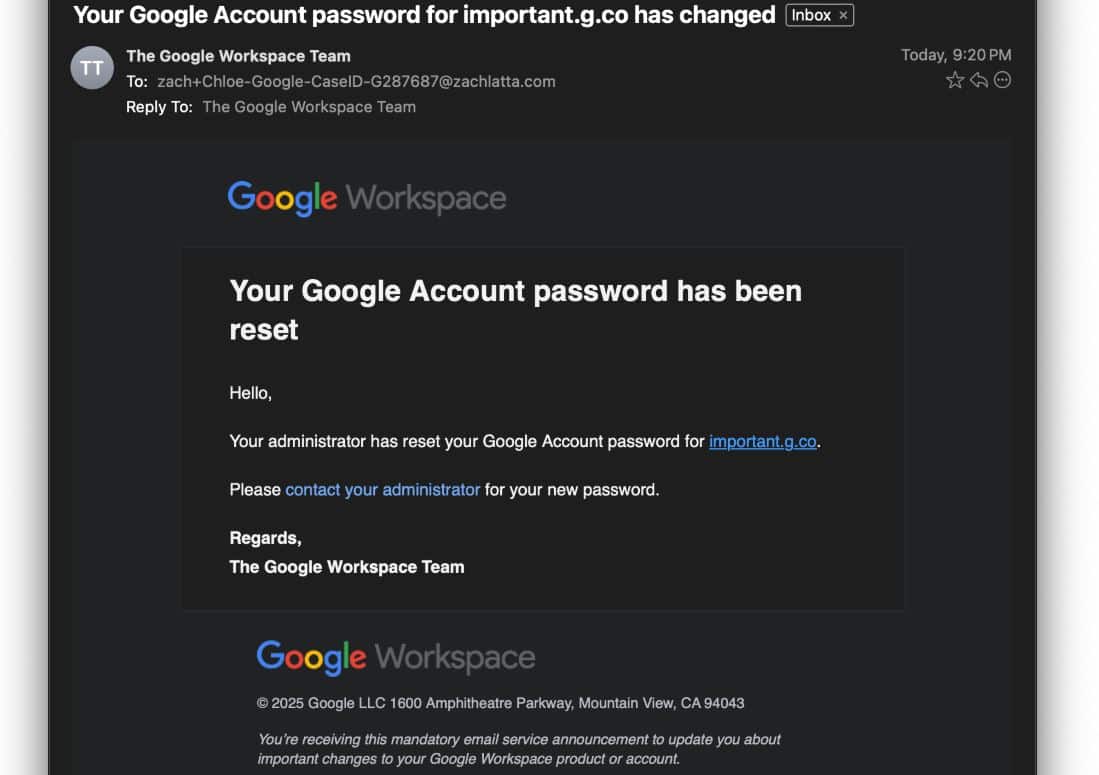

Ентусиаст разкри фишинг атака, използвайки g.co — услугата на Google за съкращаване на URL адреси. Позволява на нападателите да крадат акаунти в Google.
Авторът на публикацията споделя, че е получил обаждане от позвъняване „Клои“ с номер 650-203-0000 с идентификатор на обаждащия се „Google“. Тя се представила като инженер на Google Workspace и заявила, че неизвестни лица са получили достъп до акаунта на ентусиаста, който трябва да бъде блокиран. „Клои“ попитала дали авторът влиза в акаунта си от Франкфурт и той отговори отрицателно.
След това мъжът поискал да му бъде изпратено писмено потвърждение за обаждането чрез Gmail. Такова съобщение наистина пристигнало, а в него бил изписан адресът important.g.co. „Клои“ обяснила, че това е вътрешна подмрежа на Google.
Тогава ентусиастът започнал да се досеща, че това е фишинг имейл, изпратен чрез g.co.
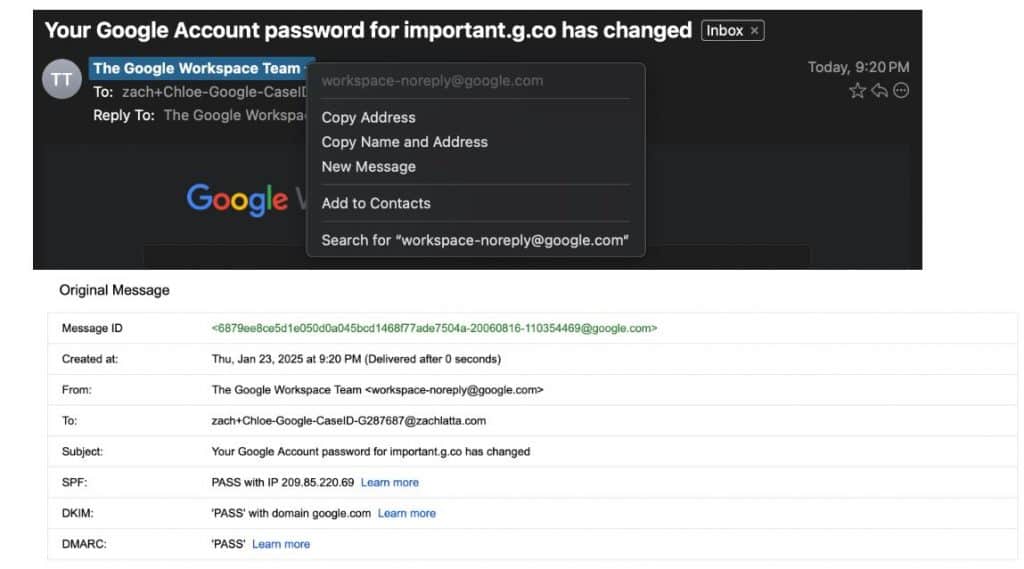
Въпреки това той помолил „Клои“ да обясни какво трябва да направи и тя предложила нулиране на сесиите от всички устройства. След това човекът проверил регистрационните файлове на Google Workspace и не видял никакви опити за влизане от IP-адреси на трети страни. Тогава „инженерът“ предложил да презареди кеша и да говори с мениджъра, но той отказал.
В резултат на това обаждането било внезапно прекъснато и 30 секунди по-късно определен „мениджър Соломон“ се обадил на ентусиаста, предлагайки помощта си. Той обяснил, че акаунтът вероятно е бил компрометиран с помощта на адблок разширение в Chrome, което е откраднало данни от Gmail.
Интересното тук е, че докато ентусиастът общувал с предполагаемите представители на службата за поддръжка, и двамата го помолили да провери реалността на номерата, от които се обаждат. Тези номера всъщност се появили в секцията Google Assistant. Въпреки това, ако „Клои“ казва, че номерът може да бъде извикан обратно, тогава „Соломон“ твърди, че това е невъзможно.
Ентусиастът помолил „мениджъра“ да му обясни как да нулира акаунта си и той предложил да отвори Gmail на своя смартфон и да нулира всички сесии. Той също така изпратил код за нулиране на акаунта, върху който трябвало да се щракне. Тогава човекът осъзнал, че ако кликне, ще загуби достъп до акаунта си.
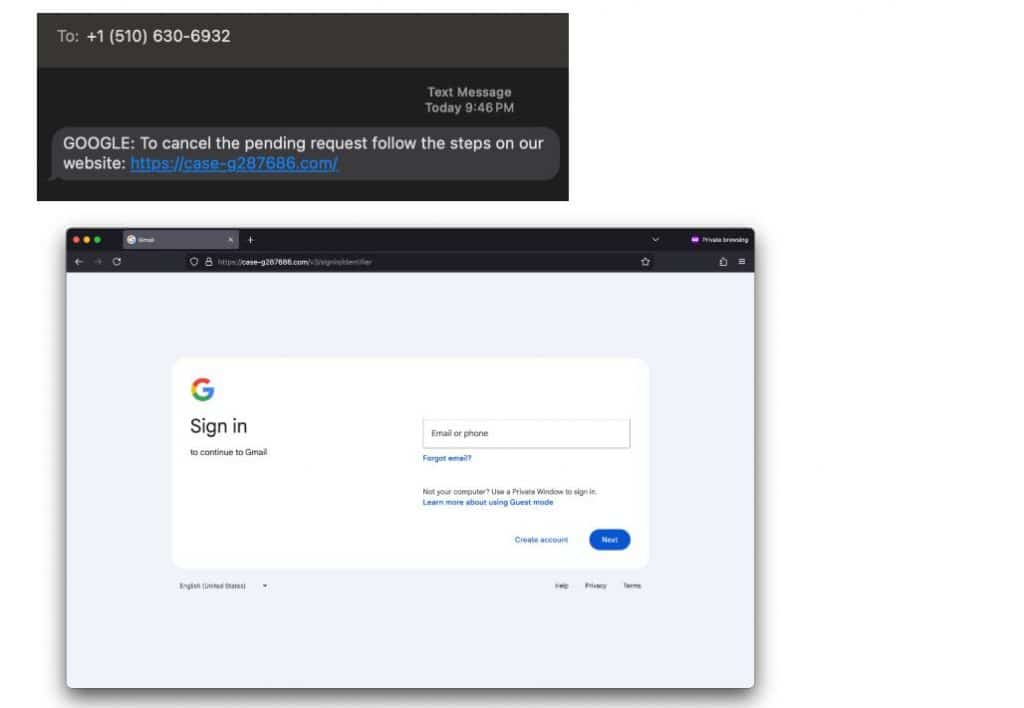
Интересното още тук е, че „Соломон“ дори предложил на ентусиаста да намери профила си в LinkedIn, за да потвърди самоличността си. Най-накрая той затворил след няколко последващи въпроса.
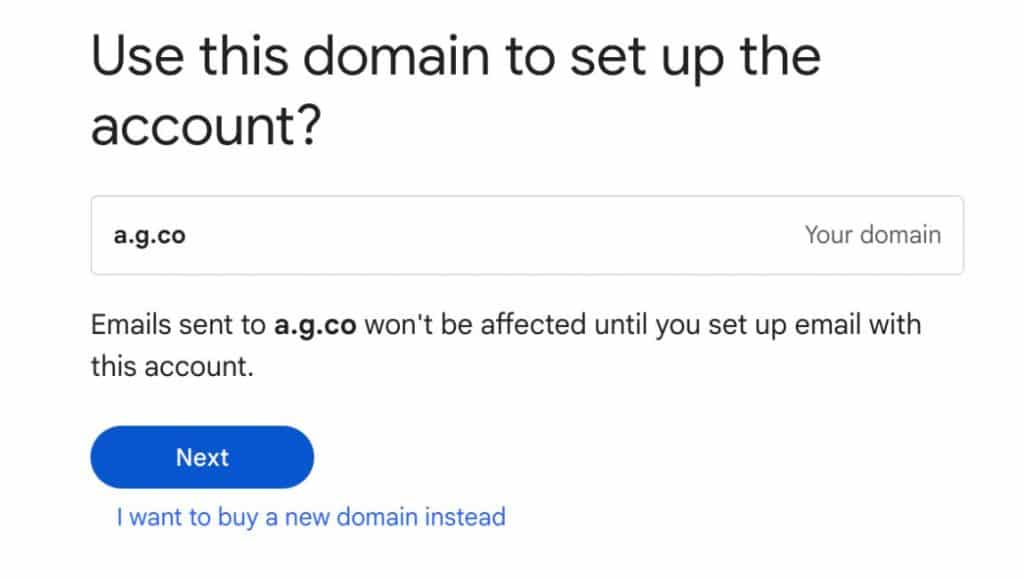
Ентусиастът спекулира, че измамниците са имали достъп до important.g.co — легитимен URL адрес на Google. Членовете на ZachHack Clubbers обаче вярват, че фишингът е станал възможен поради грешка в Google Workspace, поради която е възможно да се създаде ново работно пространство с всеки поддомейн g.co и да се настрои изпращане на имейли без проверка на собствеността върху домейна.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
