В средата на миналия месец, администриращите градската компютърна мрежа на немския град Франкфурт изключват големи части от нея. Оказва се, че служител на общината е кликнал върху връзка в получен от него спам имейл. Това, което се е случило след това е, че системата му се заразява с добре известна форма на заплаха: Emotet. Познавайки спецификите на зловредната програма и способността ѝ да се разпространява автоматично в мрежата, IT екипите към франкфуртската община вземат решението да изключат мрежи и системи, за да бъдат намалени щетите. Повече от 24 часа ключови услуги, които предоставя общината на гражданите не могат да бъдат достигнати. Това е само един от многото случаи на атака с една от най-големите компютърни заплахи през миналата година.
Emotet е банков троянец, появил се преди пет години, който атакува потребители в Германия, Австрия и Швейцария. Постепенно обаче, авторите му го развиват в нещо много повече от това. Днес Emotet представлява изключително сложна зловредна програма с модулна архитектура, полиморфна структура на кода и притежаващ способността да избягва умело анализа от експерти (чрез инжектиране в легитимни Windows процеси и спиране на активността при регистриране, че се изпълнява във виртуална среда), правейки борбата му с него още по-трудна. Но и не само това, разбира се.
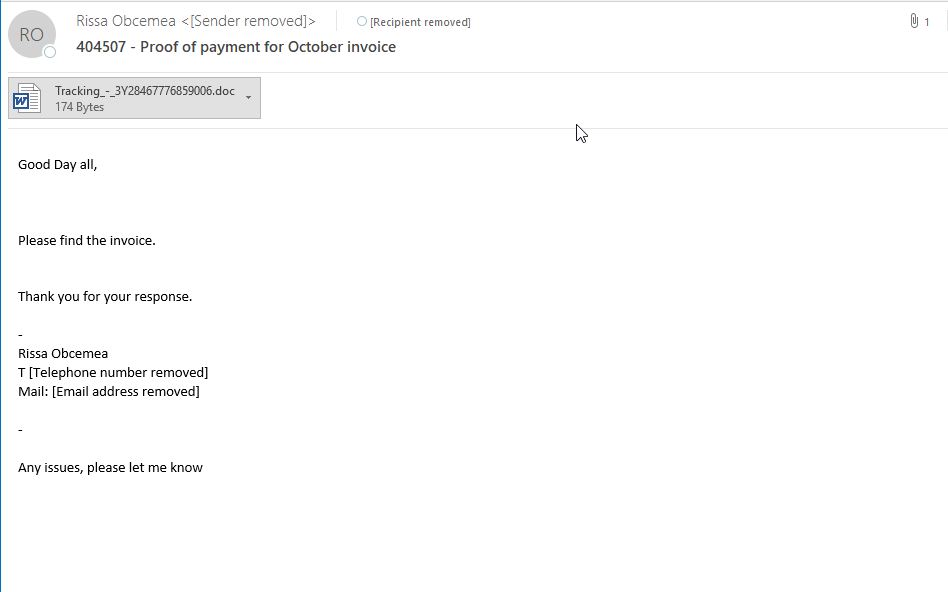
Главният вектор за разпространение на Emotet са спам кампании, в които жертвата бива подлъгана да последва интернет връзка, открие документен файл с вградена зловредна функционалност или друг тип файл, като например архиви. Веднъж установил се в системата, той има способност да извлича данни за вписване в различни услуги, от браузъра или мрежовото обкръжение. Пробивайки си път с помощта на огромни речници с пароли (Talos Security свидетелстват за речник със 176 000 уникални пароли), троянската програма прави системата и част от зомби армия от компютри, разпращаща на свой ред спам с прикачен Emotet и други програми. За свое улеснение, в някои случаи, Emotet използва и добре известните слабости в SMB в някои случаи. С успех превзема даже и съществуващи имейл кореспонденции на жертвата, вмъквайки в нови съобщения заразата, приспивайки по този начин бдителността на отсрещната страна. Модулната структура на Emotet позволява на авторите му да добавят нови функционалности и допълнителни порции зловреден код, обновления и подобрения. Често това става възможно от страниците на вече компрометирани WordPress инсталации. Освен това, групировката зад Emotet често отдава под наем услугите си на други престъпни групи, които на свой ред доставят различни зловредни програми, като например рансъмуер. Подобен беше случая с няколко американски града и техните общински мрежи. Само в един подобен инцидент, престъпниците си тръгват с близо половин милион долара.
През 2018, US-CERT определя Emotet като заплахата, носеща най-големи финансови щети, а средната оценка на атака с програмата се изчислява на един милион долара за един инцидент. След кратко затишие в средата на миналата година, хакерите възобновяват своите действия с нови сили и кампании. Една от тях експлоатираше темата за младата екоактивистка Грета Тунберг, за която ви разказахме в края на 2019. Сред другите големи атаки в края на миналата година, свързани с Emotet са осъществените към голяма компания за IT консултация, към най-голямата испанска радиостанция и компания за физическа сигурност, при която след инфектирането с Emotet бива доставен Ryuk, рансъмуер заплаха, която също се превърна в една от „звездите“ на сцената на зловредния код през 2019.

Според изследване, публикувано от компанията за защита Cyren, един-единствен компютър, част от мрежата на Emotet може да разпрати няколко стотици хиляди имейла за един час, милиони за ден. „Изхождайки от някои от нашите изследвания и добавяйки доза предположение към фактите, ако размера на Emotet ботнета се състои от няколкостотин хиляди хоста (нека кажем 400 000) и всеки бот има способността да разпраща по три милиона имейла дневно, говорим за капацитет от трилион имейла на ден“, пишат Cyren.
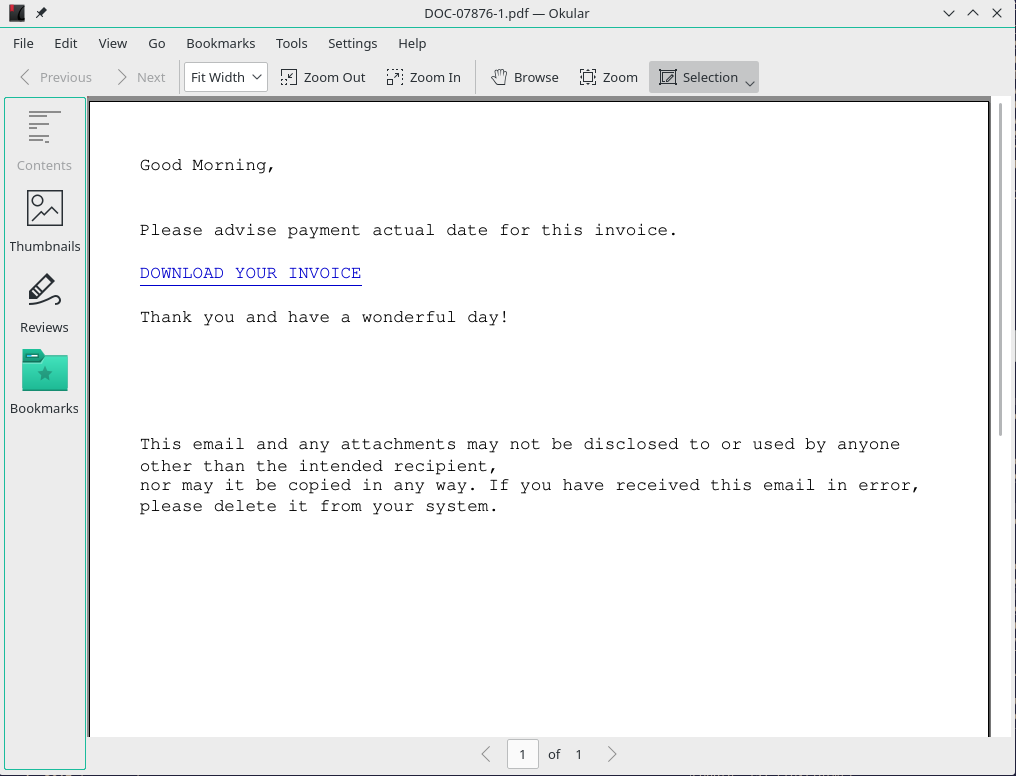
Много е вероятно Emotet да продължи да доминира като предпочитан инструмент от целия престъпен спектър и през 2020. Инфектираните от зловредната програма устройства присъстват вече на пет континента – Северна и Южна Америка, Европа, Азия и Австралия. Фактът, че авторите ѝ си сътрудничат успешно с други криминални структури, а самата програма невинаги бива засичана с успех от традиционните антивирусни решения, допълнени от лошите защитни практики и невнимание на потребителите и огромните финансови облаги, които носят самите атаки, прави от Emotet изключително жизнена заплаха.
Неспазването на основни защитни практики поставят в сериозен риск, както компании и организации от всички отрасли, така и обикновените потребители. Решението е да се придържате към съветите на специалистите и да използвате винаги силни пароли за вашите регистрации и мрежови масиви. Освен използването на мениджър на пароли, би било добро решение е и да включите двуфакторна защита при вписване в имейл доставчика ви, ако такава възможност съществува. На местно ниво не забравяйте да поддържате софтуера и системата си обновени и използвайте модерно решение за антивирусна защита, включващо не само антивирусен модул, но и такъв за строг контрол на мрежовата активност и процесите вътре в системата, експлойт защита и модул, следящ за поведението и промените в програмите.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!